SD-WAN per PMI con FortiGate: due linee usate insieme, senza fermarsi quando una cade
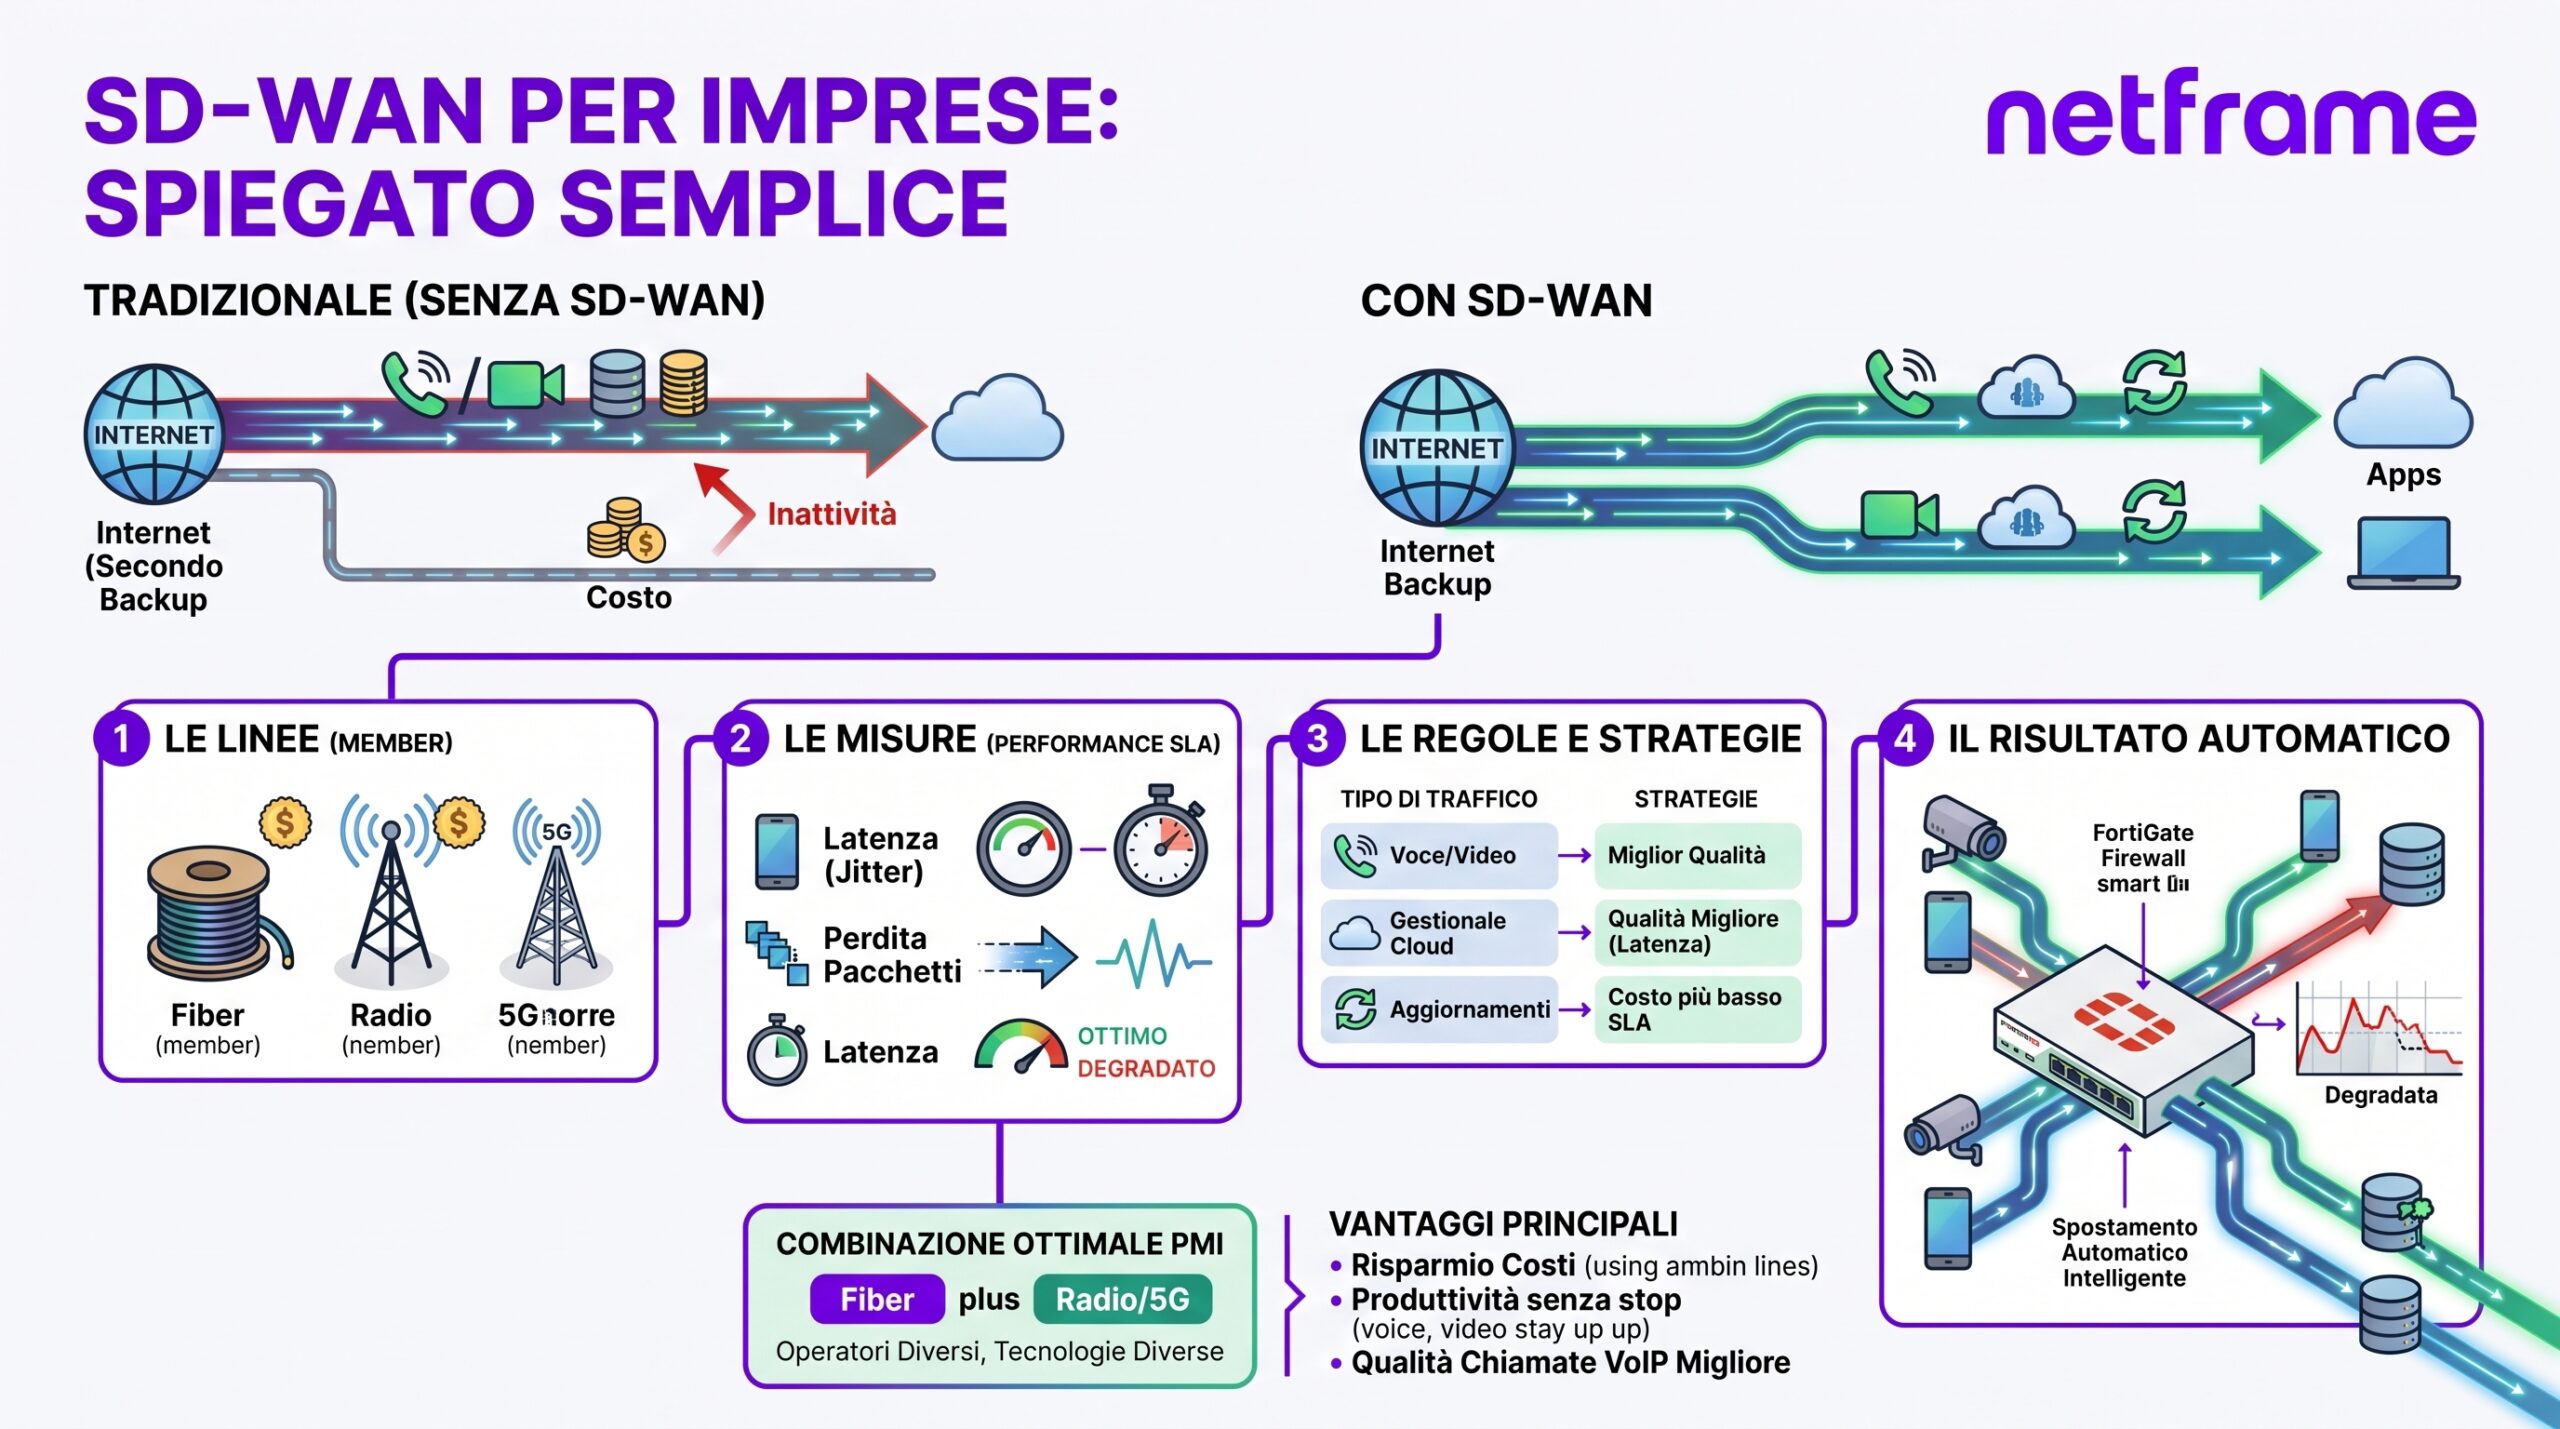
In breve. L’SD-WAN è la funzione del firewall che usa tutte le linee internet dell’azienda insieme, ogni giorno, e sceglie per ogni tipo di traffico la linea che in quel momento funziona meglio o costa meno, spostandolo da sola quando una linea cade o si degrada. Su un FortiGate è compresa nel sistema operativo e si configura con quattro elementi: le linee (member), le misure di qualità su latenza, jitter e perdita (Performance SLA), le regole per applicazione e le strategie di scelta. Riduce il fermo da ore a secondi, ma non tiene in piedi le chiamate già in corso su una linea che cade e non protegge dal guasto del firewall stesso.
Cos’è l’SD-WAN, spiegato semplice
Quasi tutte le aziende oggi hanno due collegamenti a internet, per esempio una fibra e una connessione radio o 5G. Nella maggior parte dei casi i due collegamenti non lavorano insieme: uno è la linea principale, e tutto il traffico dell’azienda passa da lì; l’altro è la linea di riserva, che resta collegata ma inattiva, in attesa di un guasto della principale.
I due problemi della linea di riserva
Questa organizzazione ha due problemi.
Il primo riguarda i soldi. La linea di riserva si paga ogni mese come quella principale, ma nei giorni normali, cioè quasi sempre, non trasporta niente. È un costo fisso per una protezione che si usa poche ore all’anno.
Il secondo riguarda il modo in cui una linea si guasta. Una linea raramente si spegne del tutto: molto più spesso continua a funzionare, ma male. Diventa lenta in certe ore, perde una parte dei dati, risponde con ritardo. In questi casi il passaggio alla riserva non scatta, perché per il sistema la linea principale è ancora accesa. Le persone in azienda vedono le videochiamate a scatti e sentono le telefonate con l’audio disturbato, e nessuno capisce da cosa dipende, finché un tecnico non prova a spostare tutto sulla riserva a mano.
Cosa fa l’SD-WAN
L’SD-WAN risolve entrambi i problemi. È una funzione del firewall che usa tutte le linee insieme, ogni giorno, e decide da sola su quale linea mandare ogni tipo di traffico, in base a come le linee stanno funzionando in quel momento. La sigla sta per Software-Defined WAN. WAN è la rete geografica, cioè in pratica le connessioni che collegano l’azienda a internet e alle altre sedi; software-defined significa che a decidere come usarle non è più una configurazione fissa scritta una volta, ma un programma che misura di continuo e sceglie.
In concreto: una videochiamata parte sulla linea che in questo momento risponde più in fretta; gli aggiornamenti di Windows partono sulla linea che costa meno; se la fibra comincia a perdere dati, le telefonate passano sull’altra linea da sole, senza che nessuno debba intervenire, e tornano sulla fibra quando la fibra torna a funzionare bene.
Su un firewall FortiGate l’SD-WAN è compreso nel sistema operativo: non serve comprare un apparato in più né una licenza aggiuntiva. Questa guida spiega come funziona, come si configura per una PMI con due linee, cosa succede davvero quando una linea cade, come si scelgono le linee e cosa l’SD-WAN non fa. È il secondo pezzo della serie su FortiGate dopo quello sul firewall per PMI, e Netframe, partner certificato Fortinet, lo progetta come parte della rete aziendale, non come opzione da accendere dopo.
Perché oggi serve anche a un’azienda piccola
Quando i programmi stavano sul server in sede e internet serviva per la posta e la navigazione, una linea sola bastava. Oggi il gestionale è in cloud, la posta è in cloud, le riunioni sono in videochiamata, il centralino telefonico spesso è in cloud, e la teleassistenza sulle macchine passa da internet. Se la linea cade o rallenta, l’azienda si ferma: non “naviga male”, si ferma.
Con due linee e senza SD-WAN il problema è solo spostato. La seconda linea entra in funzione quando la prima è completamente giù, ma non quando la prima funziona male, che è il caso più frequente: la fibra che perde pacchetti a intermittenza, la latenza che sale nelle ore di punta. Le videochiamate diventano a scatti, le telefonate hanno l’audio robotico, e nessun sistema passa sull’altra linea perché tecnicamente la prima “è su”. L’SD-WAN guarda la qualità, non solo l’accensione, e questa è la differenza che si sente.
Come funziona su un FortiGate
La configurazione dell’SD-WAN su FortiGate ha quattro pezzi. Vale la pena capirli uno per uno, perché gli errori nascono quasi sempre da uno di questi.
Le linee, che il FortiGate chiama member
Sono le connessioni verso internet: la fibra, la seconda fibra di un altro operatore, la linea radio, la chiavetta 5G. Nell’interfaccia del FortiGate ogni linea si aggiunge a una zona SD-WAN come member, cioè membro del gruppo di linee fra cui il firewall può scegliere. A ogni linea l’amministratore assegna la porta fisica su cui è collegata e un costo relativo, per esempio “la 5G a consumo costa più della fibra flat”, che servirà alle regole per preferire la linea più economica quando la qualità è pari.
Le misure di qualità sulle linee, che Fortinet chiama Performance SLA
Il firewall misura di continuo, ogni pochi secondi, come sta funzionando ogni linea. Lo fa mandando piccoli pacchetti di prova verso un punto di riferimento su internet, per esempio un server di Google o di Microsoft, e osservando cosa torna indietro. Ne ricava tre numeri. La latenza: quanto tempo impiega la risposta; in una videochiamata è la differenza fra una conversazione naturale e una piena di “scusa, dicevi?”. Il jitter: quanto quel tempo varia da un pacchetto all’altro; è quello che rende l’audio a scatti anche quando la linea è veloce. La perdita di pacchetti: quanti pacchetti non tornano affatto.
Fortinet chiama queste misure Performance SLA, cioè livello di prestazione richiesto. Sono il cuore dell’SD-WAN: senza, il firewall saprebbe solo se una linea è accesa o spenta, non se sta funzionando bene.
Per ogni misura si scrive una soglia, per esempio “considera questa linea degradata se la latenza supera i 100 millisecondi o se si perde più dell’1% dei pacchetti”. Le soglie giuste dipendono dal traffico che ci deve passare: strette per la voce e le videochiamate, larghe per la navigazione.
Le regole, che dicono quale traffico va dove
Ogni regola prende un tipo di traffico e gli assegna una linea o un criterio di scelta. Il tipo di traffico si può descrivere per destinazione, per gruppo di persone, o per programma riconosciuto dal firewall: Microsoft Teams, il gestionale in cloud, gli aggiornamenti, la navigazione generica. Il firewall legge le regole dall’alto in basso, come per il firewall, e applica la prima che corrisponde.
Le strategie, che dicono come scegliere
Per ogni regola si sceglie con quale criterio il firewall decide la linea. Le quattro strategie sono in tabella.
| Strategia | Cosa fa | Quando si usa |
|---|---|---|
| Manuale | Usa la linea indicata; passa all’altra solo se la prima esce dalle soglie di qualità | Traffico che deve uscire da una linea precisa, per esempio verso un servizio che accetta solo l’indirizzo pubblico di quella linea |
| Qualità migliore | Sceglie in ogni momento la linea con la latenza, il jitter o la perdita migliori, secondo il parametro scelto | Voce, videochiamate, desktop remoto, teleassistenza: tutto quello che soffre i ritardi |
| Costo più basso | Usa la linea più economica fra quelle che superano le soglie di qualità | Aggiornamenti, backup verso il cloud, navigazione generica |
| Massima banda | Distribuisce le connessioni su tutte le linee che superano le soglie | Traffico voluminoso di molti utenti insieme, per esempio in un ufficio grande |
Un esempio completo per una PMI con fibra principale e seconda linea radio o 5G: le videochiamate e la telefonia con la strategia qualità migliore sul jitter; il gestionale in cloud con qualità migliore sulla latenza; gli aggiornamenti e i backup con costo più basso, così di giorno non rubano banda alla fibra; tutto il resto con una regola finale sulla fibra, con la 5G come riserva. Sei regole, e l’azienda usa entrambe le linee tutti i giorni.
Cosa succede davvero quando una linea cade
Qui vale la pena essere precisi, perché le aspettative sbagliate sono la prima causa di delusione.
Le connessioni nuove
Quando una linea esce dalle soglie di qualità, il firewall la toglie dalle scelte possibili e le connessioni nuove partono sull’altra. Il tempo che passa fra il guasto e lo spostamento dipende da come è impostata la misura: con pacchetti di prova ogni pochi secondi e una soglia di tre o cinque mancate risposte, si parla di una decina di secondi. Si può stringere, ma una soglia troppo sensibile fa saltare il traffico avanti e indietro a ogni singhiozzo della linea, e questo è peggio di un guasto.
Le connessioni già aperte
Le connessioni già aperte sono un’altra storia. Una pagina web si ricarica da sola sull’altra linea e nessuno se ne accorge. Una telefonata in corso invece esce dall’azienda con l’indirizzo pubblico della linea che è caduta, e l’operatore telefonico dall’altra parte non può saperlo: la chiamata cade e va rifatta. Il centralino si ricollega sulla nuova linea in pochi secondi, e la chiamata successiva funziona. Con le videochiamate in cloud succede lo stesso, di solito con una riconnessione automatica dopo qualche secondo di blocco. L’SD-WAN riduce il fermo da ore a secondi; non lo azzera per le sessioni in corso, e chi promette il contrario sta descrivendo un’altra cosa.
La linea che degrada senza cadere
Un caso da conoscere: la linea che non cade ma degrada. Con le soglie impostate sulla qualità, il firewall sposta la voce e le videochiamate sull’altra linea appena la prima esce dalle soglie, senza che nessuno debba intervenire. È il caso in cui l’SD-WAN rende di più, perché è il guasto che nessun sistema di riserva tradizionale rileva.
Come si scelgono le due linee
La seconda linea serve a una cosa sola: funzionare quando la prima non funziona. Quindi vale quanto è diversa dalla prima. Se le due linee sono dello stesso operatore e arrivano in azienda dallo stesso cavo sotto la strada, una ruspa che taglia quel cavo le spegne entrambe, e l’azienda scopre di aver pagato due linee per avere una protezione sola.
Tre cose possono essere diverse, e conviene cambiarne almeno due. L’operatore: due operatori diversi hanno reti diverse e si guastano in momenti diversi. La tecnologia: fibra da una parte, radio o 5G dall’altra; un guasto sulla rete in fibra non tocca la radio, e viceversa. Il percorso fisico: il cavo che arriva da nord e l’antenna che punta a sud non condividono niente. La combinazione più comune per una PMI è la fibra di un operatore più una connessione radio o 5G di un altro operatore: costa meno di una seconda fibra e non ha nessun punto in comune con la prima.
Il contratto della seconda linea
Il contratto della seconda linea va letto con attenzione su tre punti.
Il primo è la banda in salita, cioè la velocità con cui l’azienda manda dati verso fuori: le videochiamate, il centralino in cloud e i backup la usano molto, e le linee radio e mobili ne hanno spesso poca. Una seconda linea con 100 in discesa e 10 in salita regge la navigazione, non un ufficio in videochiamata.
Il secondo è l’indirizzo pubblico: alcune connessioni mobili non danno all’azienda un indirizzo raggiungibile da fuori, e allora la teleassistenza sulle macchine e i servizi esposti verso internet non possono passarci; se la seconda linea deve fare anche quello, va chiesto un indirizzo pubblico fisso.
Il terzo è il consumo: se la seconda linea ha un limite di traffico mensile, con l’SD-WAN quel traffico si consuma davvero, perché la linea lavora tutti i giorni, e il costo va messo in conto prima.
Quattro verifiche da fare prima di attivarlo
Attivare l’SD-WAN significa dire al firewall di iniziare a usare le due linee insieme secondo le regole scritte. Prima di farlo ci sono quattro verifiche che evitano quasi tutti i problemi del primo giorno.
1. Le cose dell’azienda che si usano da internet
Alcune cose dell’azienda vengono usate da fuori: la posta elettronica, il collegamento dei dipendenti da casa, l’accesso del costruttore alle macchine per l’assistenza. Chi le usa da fuori le raggiunge attraverso un indirizzo preciso, l’indirizzo pubblico della linea principale. Quando qualcuno da fuori manda una richiesta, la risposta dell’azienda deve tornare indietro dalla stessa linea da cui la richiesta è arrivata. Se il firewall la manda sull’altra linea, la risposta parte con un indirizzo diverso e chi ha fatto la richiesta non la riconosce: il collegamento fallisce. Per evitarlo, a questi servizi si assegna una regola che li tiene fissi sulla linea principale.
2. La traduzione dei nomi dei siti
Quando una persona scrive netframe.it nel browser, la rete deve tradurre quel nome in un indirizzo numerico: lo fa un servizio che si chiama DNS. Molte aziende usano il DNS dell’operatore della linea principale, che accetta solo le richieste che arrivano dalla sua linea. Quando il traffico passa sulla seconda linea, le richieste di traduzione vengono rifiutate, i nomi dei siti non si traducono più e per le persone “internet non funziona”, anche se la seconda linea è perfetta. Il firewall va impostato con un DNS che risponde da qualsiasi linea.
3. Misurare le linee prima di decidere le soglie
Le soglie di qualità, cioè i valori oltre i quali una linea viene considerata degradata, non si copiano da un manuale. Ogni linea ha valori normali diversi: una linea radio, per esempio, ha una latenza più alta di una fibra anche quando funziona benissimo. Prima di scrivere le soglie si osservano per qualche giorno i valori reali di ciascuna linea. Altrimenti una soglia pensata per la fibra farebbe risultare la linea radio sempre degradata, e il firewall non la userebbe mai.
4. Un firewall solo
L’SD-WAN è una funzione del firewall. Se il firewall si guasta, si fermano tutte e due le linee insieme, perché passano entrambe da lì. Due linee su un solo apparato proteggono dal guasto della linea, non dal guasto del firewall. Per quello serve un secondo firewall che lavori in coppia con il primo, ed è l’argomento del pezzo sull’alta disponibilità di questa serie.
L’SD-WAN fra le sedi
Quando l’azienda ha più sedi, i collegamenti fra una sede e l’altra passano da tunnel cifrati su internet, che sono il tema del prossimo pezzo della serie. Per l’SD-WAN quei tunnel sono linee come le altre: si può avere un tunnel sulla fibra e uno sulla 5G verso la stessa sede, con le misure di qualità su ciascuno, e il traffico fra le sedi si sposta dall’uno all’altro con le stesse regole. È il modo in cui una PMI con tre sedi tiene in piedi il gestionale centralizzato anche quando una linea di una sede periferica dà problemi.
Cosa l’SD-WAN non fa
Non somma la velocità delle linee su una singola connessione: un download va su una linea sola, e due linee da 100 non fanno un download da 200. Aumentano il traffico complessivo di tanti utenti insieme, non la velocità del singolo. Il guasto del firewall resta scoperto: per quello serve un secondo apparato in cluster. Le telefonate in corso cadono comunque, se cade la loro linea. Una linea cattiva resta cattiva: se la seconda linea ha poca banda in salita, le videochiamate spostate lì saranno peggiori.
Non sostituisce la progettazione della rete interna: se la LAN è tutta uguale e senza priorità per la voce, l’audio robotico resta anche con due linee perfette, come spiega la guida sui problemi audio del VoIP. E non è una misura di sicurezza: le regole del firewall, la segmentazione e la valutazione dei rischi restano il lavoro del security assessment, e l’SD-WAN ne è un pezzo di continuità, non un sostituto.
Gli errori che si trovano più spesso
- La seconda linea dello stesso operatore nello stesso cavidotto.
- Le misure di qualità lasciate con i valori di fabbrica, o puntate a un server che risponde male e fa sembrare guasta una linea sana.
- Le soglie troppo sensibili, con il traffico che rimbalza fra le linee.
- Nessuna regola manuale per i servizi esposti, che smettono di rispondere quando il traffico esce dalla linea sbagliata.
- Il DNS che funziona solo sulla linea principale.
- La telefonia con la strategia sbagliata, sulla linea più economica invece che su quella con il jitter migliore.
- La linea 5G a consumo usata per i backup notturni.
- L’SD-WAN acceso senza aver mai misurato le linee prima.
Domande frequenti sull’SD-WAN per PMI
Cos’è l’SD-WAN, in una frase?
È il modo di usare più linee internet insieme lasciando che il firewall scelga, per ogni tipo di traffico e in ogni momento, la linea che sta funzionando meglio o che costa meno, e sposti il traffico quando una linea cade o si degrada.
Come funziona l’SD-WAN su un FortiGate?
Con quattro elementi: le linee, che il FortiGate chiama member; le misure di qualità, che rilevano di continuo latenza, jitter e perdita di ogni linea; le regole, che assegnano ogni tipo di traffico a un criterio di scelta; e le strategie, cioè i criteri, dalla qualità migliore al costo più basso. Tutto è compreso nel sistema operativo del firewall, senza apparati o licenze aggiuntive.
Serve una seconda linea dello stesso operatore?
No, anzi è la scelta peggiore: due linee dello stesso operatore sullo stesso percorso cadono insieme. La seconda linea vale quanto è diversa dalla prima: operatore diverso, tecnologia diversa, percorso fisico diverso. Fibra più radio o 5G è la combinazione più comune per una PMI.
Con l’SD-WAN le telefonate non cadono più?
Le telefonate nuove partono sulla linea buona, e quando una linea si degrada la voce viene spostata sull’altra prima che se ne accorga chi parla. Una telefonata già in corso su una linea che cade di colpo invece termina e va rifatta: nessun sistema può tenerla in piedi, perché esce con l’indirizzo della linea caduta. Il fermo passa da ore a secondi.
Che differenza c’è fra SD-WAN e VPN?
La VPN è il tunnel cifrato che collega due sedi, o una persona da remoto, attraverso internet. L’SD-WAN è la scelta della linea su cui far passare il traffico, compresi i tunnel VPN. Sono due cose diverse che lavorano insieme: fra due sedi si possono avere due tunnel su due linee, e l’SD-WAN decide quale usare in ogni momento.
Netframe configura l’SD-WAN?
Sì. Netframe è partner certificato Fortinet e configura l’SD-WAN sui firewall FortiGate dentro il progetto della rete aziendale, a Modena e in tutta la regione: la scelta delle linee, la misura di partenza, le misure di qualità con le soglie giuste per voce e dati, le regole per applicazione, le verifiche sui servizi esposti e sul DNS, e il collaudo staccando una linea alla volta. Sede a Modena, interventi in tutta l’Emilia-Romagna, da Piacenza a Rimini.
Fonti
- Fortinet, FortiOS Administration Guide, SD-WAN performance SLA: misura di latenza, jitter e perdita per ogni member, rimozione delle rotte dalla linea che fallisce i controlli e ripristino al rientro nei parametri; sezione SD-WAN: zone e member, SD-WAN rules e strategie (manual, best quality, lowest cost SLA, maximize bandwidth SLA) (partner certificato)
- Fortinet, FortiOS Administration Guide, sezione SD-WAN: SD-WAN over IPsec e gestione delle sessioni al cambio di linea
- Fortinet, FortiGate datasheets della gamma per piccole e medie imprese, licenze e funzioni comprese in FortiOS
- Fortinet, documentazione FortiGuard e FortiGate Cloud per la gestione centralizzata (facoltativa)
Fonti verificate il 15 settembre 2026.
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom. I nomi dei prodotti appartengono ai rispettivi proprietari.
Other Articles
Monitoraggio del wifi aziendale: come misurare copertura e prestazioni nel tempo
Firewall per PMI: come si dimensiona e si configura un FortiGate che regge davvero
Da vWLC a Catalyst 9800-CL: come si migrano 150 access point senza fermare la rete
Fuoriporta per sale riunioni: come funzionano i pannelli di prenotazione e cosa serve per farli parlare con il calendario
Wi-Fi sensing in azienda: cosa rileva davvero un access point, dopo lo standard IEEE 802.11bf
Country code degli access point: perché un apparato comprato negli Stati Uniti non si usa in Italia