VPN aziendale con FortiGate: collegare le sedi e far entrare le persone da fuori in modo sicuro
In breve. Una VPN aziendale è un tunnel cifrato dentro internet che collega fra loro le sedi o fa entrare le persone da fuori come se fossero collegate con un cavo diretto. Su un FortiGate è compresa nel sistema operativo e si fa in due modi: fra le sedi con IPsec fra i due firewall, per le persone con il client FortiClient. Per un impianto nuovo si usa l’IPsec con IKEv2 anche per le persone, perché da FortiOS 7.6.3 la SSL VPN con tunnel non esiste più. La VPN è sicura solo se ha sette cose dal primo giorno. Sono: firewall aggiornato, verifica in due passaggi, account aziendali, cifratura moderna, blocco per paese, regole strette su cosa può raggiungere chi entra, registro degli accessi fuori dall’apparato.
Cos’è una VPN, spiegato semplice
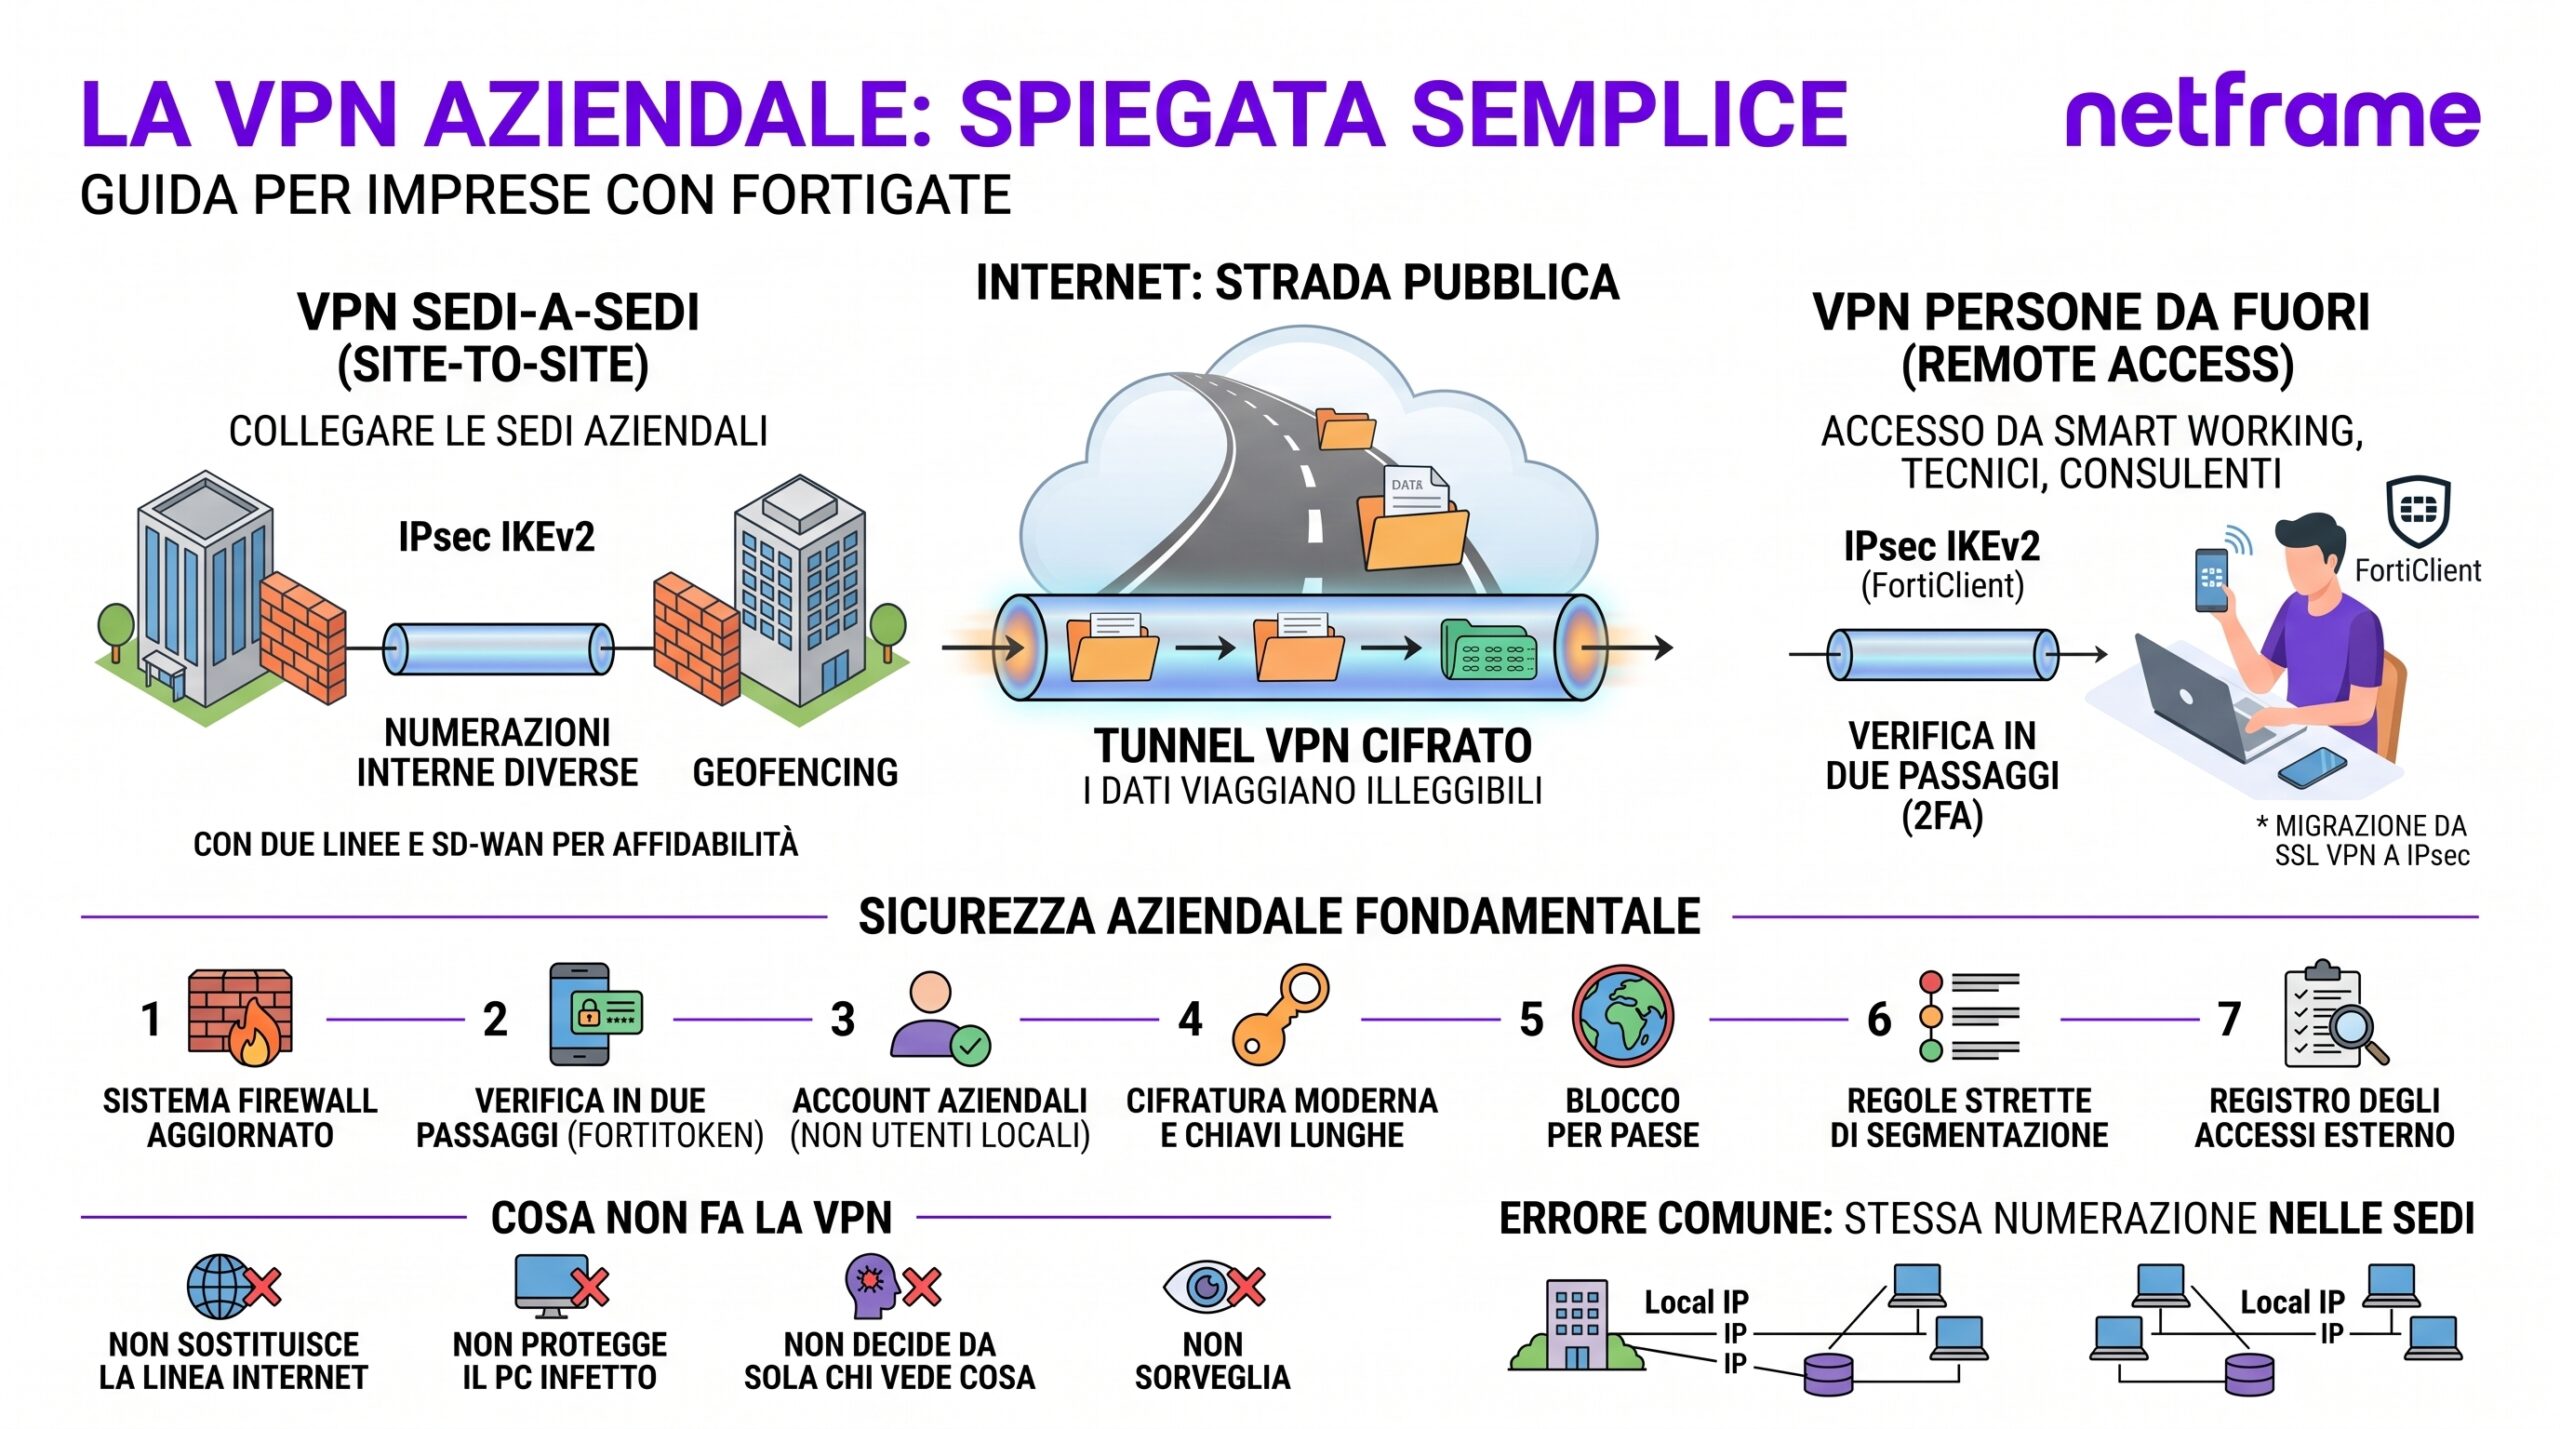
Internet è una strada pubblica: tutto quello che ci passa può essere visto da chi sta lungo il percorso. Una VPN è un tunnel privato scavato dentro quella strada: i dati entrano da una parte, viaggiano cifrati, cioè illeggibili per chiunque li intercetti, ed escono dall’altra parte come se i due punti fossero collegati da un cavo diretto. La sigla sta per Virtual Private Network, rete privata virtuale: privata perché nessuno da fuori la legge, virtuale perché il cavo non esiste, esiste il tunnel.
In azienda la VPN serve a due cose diverse, e conviene tenerle separate fin dall’inizio. La prima è collegare fra loro le sedi: il magazzino a dieci chilometri vede il gestionale della sede centrale come se fosse nello stesso edificio. La seconda è far entrare le persone da fuori: il commerciale in viaggio, il tecnico da casa, il consulente esterno, che dal portatile raggiungono quello che gli serve dentro l’azienda. Su un firewall FortiGate entrambe le cose sono comprese nel sistema operativo.
Questa guida spiega come si fanno le due VPN con un FortiGate, come si decide cosa far passare nel tunnel, cosa deve esserci per essere sicuri e cosa la VPN non fa. È il terzo pezzo della serie su FortiGate, dopo il firewall per PMI e l’SD-WAN con due linee, e Netframe, partner certificato Fortinet, la progetta dentro la rete aziendale, non come accesso aggiunto alla fine.
La VPN fra le sedi
Quando ci sono due FortiGate, uno per sede, il tunnel si costruisce fra i due apparati con una tecnologia che si chiama IPsec. I due firewall si riconoscono con una chiave condivisa o con un certificato, si accordano su come cifrare, e da quel momento il traffico fra le due reti passa nel tunnel senza che i computer delle persone debbano fare nulla. Per chi lavora, la sede remota è semplicemente raggiungibile.
Tre cose decidono se il tunnel funziona bene. La prima è l’indirizzo pubblico: se almeno una delle due sedi ha un indirizzo fisso, l’altra sa dove chiamare; se entrambe hanno indirizzi che cambiano, si usa un nome che segue l’indirizzo, oppure si fa partire il tunnel sempre dalla stessa parte. La seconda sono le reti interne: le due sedi devono avere numerazioni diverse, perché due reti con gli stessi numeri non si possono collegare senza artifici. È l’errore più comune quando si uniscono due aziende o si apre una sede copiando la configurazione della prima. La terza è la banda in salita: il traffico che una sede manda all’altra usa la salita della linea, che nelle linee non in fibra è spesso una frazione della discesa.
Il tunnel fra le sedi si tratta poi come una linea qualsiasi: con due connessioni internet per sede si costruiscono due tunnel, uno per linea, e l’SD-WAN sceglie quale usare e passa all’altro quando uno cade. È il modo in cui il gestionale centralizzato resta raggiungibile anche quando una sede ha un problema di linea.
La VPN per le persone da fuori
Qui il tunnel non è fra due apparati ma fra il firewall e il portatile o il telefono di una persona. Sul dispositivo serve un programma, il client, che apre il tunnel quando la persona si collega e lo chiude quando finisce. Per i FortiGate il client si chiama FortiClient ed esiste per Windows, Mac, telefoni e tablet.
Due tecnologie, e quale scegliere oggi
Il FortiGate offre due modi per far entrare le persone. Il primo è l’IPsec, la stessa tecnologia usata fra le sedi, con il client che la configura sul dispositivo. Il secondo è la SSL VPN, che negli anni è stata la più usata perché più semplice da attivare e più facile da far passare attraverso reti ostili come quelle degli alberghi.
Fortinet ha spostato le proprie indicazioni verso l’IPsec anche per le persone, e con FortiOS 7.6.3 ha rimosso la modalità SSL VPN con tunnel su tutti i modelli, sostituendola con l’IPsec, che si può configurare anche sulla porta TCP 443 per passare dalle reti che bloccano il resto. La modalità web resta, con il nome Agentless VPN, e le configurazioni SSL VPN esistenti non vengono convertite nell’aggiornamento. La regola pratica per un impianto nuovo è usare l’IPsec con la versione moderna del protocollo, che si chiama IKEv2; dove la SSL VPN è ancora in uso, la migrazione va fatta prima di aggiornare, non dopo. Lo stato esatto per il proprio modello e la propria versione va letto nelle note di rilascio del produttore.
Chi entra: l’identità delle persone
Una VPN che fa entrare chiunque abbia una password è un buco con un nome elegante. Le persone si autenticano con il proprio account aziendale, lo stesso della posta e del computer, non con utenti creati a mano sul firewall. Il firewall parla con il sistema che gestisce le identità dell’azienda, che sia il server in sede o il cloud Microsoft. E ogni accesso richiede la verifica in due passaggi: oltre alla password, un codice sul telefono o una notifica da approvare. Fortinet la fornisce con FortiToken, ma funziona anche con i sistemi di verifica già in uso in azienda. Senza la verifica in due passaggi, una password rubata con una mail di phishing apre la rete aziendale da qualsiasi punto del mondo. È il modo in cui iniziano molti degli incidenti che finiscono sui giornali.
Cosa far passare nel tunnel e cosa no
Quando una persona è collegata in VPN, il suo dispositivo può mandare tutto il traffico nel tunnel, compresa la navigazione su internet, oppure solo il traffico diretto all’azienda, lasciando che il resto esca direttamente. Il primo modo, che si chiama tunnel completo, fa passare tutto dal firewall aziendale, quindi con gli stessi controlli di chi è in ufficio, ma consuma la banda dell’azienda anche per i video su YouTube della persona a casa. Il secondo, il tunnel parziale, è più leggero ma lascia che il dispositivo navighi fuori senza protezione mentre è collegato alla rete aziendale. Per i portatili aziendali gestiti la scelta prudente è il tunnel completo; per i dispositivi personali o dei consulenti esterni, il tunnel parziale con accesso limitato a quello che serve davvero.
E qui sta il punto che più spesso manca: chi entra in VPN non deve vedere tutta la rete. Il traffico che arriva dal tunnel passa dalle regole del firewall come qualsiasi altro, con i controlli accesi, e le regole dicono cosa quella persona o quel gruppo può raggiungere: il commerciale il gestionale, il tecnico esterno solo la macchina che deve assistere, nessuno le telecamere e i server di produzione. La VPN è la porta; le regole sono chi ha la chiave di quale stanza. La divisione della rete in reparti, spiegata nella guida sulle VLAN aziendali, vale per chi entra da fuori ancora più che per chi è in sede.
Le cose che devono esserci per essere sicuri
La VPN è per definizione una porta aperta su internet, e le vulnerabilità sulle VPN dei firewall, di tutti i produttori, sono fra le più sfruttate dagli attacchi alle aziende. Sette cose devono esserci dal primo giorno.
| Cosa | Perché |
|---|---|
| Il sistema del firewall aggiornato, seguendo gli avvisi di sicurezza del produttore | Le falle sulle VPN vengono scoperte e sfruttate in pochi giorni; un apparato non aggiornato è raggiungibile da chiunque |
| Verifica in due passaggi su ogni accesso da fuori | La password da sola non basta più, perché viene rubata con il phishing |
| Account aziendali, non utenti locali sul firewall | Quando una persona lascia l’azienda, l’accesso VPN si chiude insieme al suo account, senza dimenticanze |
| Cifratura moderna e chiavi lunghe, mai le impostazioni di fabbrica | Le impostazioni predefinite privilegiano la compatibilità con apparati vecchi, non la sicurezza |
| Blocco per paese sull’accesso VPN, quando l’azienda non ha persone all’estero | Elimina la maggior parte dei tentativi automatici prima che tocchino l’autenticazione |
| Regole strette su cosa può raggiungere chi entra | Un accesso compromesso vede solo quello che quel ruolo vede, non tutta la rete |
| Registro degli accessi conservato fuori dall’apparato | Chi è entrato, quando, da dove e cosa ha raggiunto: senza il registro non si ricostruisce nulla |
Vale anche il contrario: gli accessi VPN che non servono più vanno spenti. Il tunnel verso un fornitore di tre anni fa, l’utente del consulente che ha finito il progetto, la SSL VPN lasciata attiva “per sicurezza” accanto all’IPsec, sono porte aperte che nessuno sorveglia.
La VPN e le prestazioni
La VPN ha un costo in prestazioni, e viene da due parti diverse.
La prima è il firewall. Cifrare e decifrare il traffico è un lavoro per il processore dell’apparato, esattamente come l’ispezione del traffico cifrato descritta nella guida sul firewall. Per questo sulla scheda tecnica di ogni FortiGate c’è un valore dedicato, il throughput IPsec: dice quanti dati al secondo l’apparato riesce a cifrare. Se molte persone sono collegate insieme, o se fra le sedi passa traffico pesante come i backup notturni, è questo valore a decidere il modello di firewall, non quello di base.
La seconda è la linea della sede. Chi si collega da fuori scarica i dati dall’azienda, e quei dati escono dalla sede sulla banda in salita della sua linea, che è quasi sempre molto più piccola di quella in discesa. Un esempio: se la sede ha una linea da 100 megabit in discesa e 20 in salita, una persona a casa che apre un file dal server aziendale lo riceve al massimo a 20, per quanto veloce sia la sua connessione. Quando la VPN “è lenta”, nove volte su dieci il motivo è questo, non il firewall.
La VPN per la teleassistenza dei costruttori
Un caso a parte, frequente nelle aziende manifatturiere: il costruttore della macchina che deve collegarsi da remoto per assistenza. È una VPN come le altre, ma con regole più strette: un accesso dedicato al fornitore, limitato alla sola macchina o alla sola VLAN della macchina, attivo negli orari concordati o acceso dal personale interno quando serve, con ogni sessione registrata. La guida sulla teleassistenza sulle macchine industriali spiega perché l’accesso del costruttore lasciato sempre aperto verso tutta la rete è uno dei rischi più sottovalutati in fabbrica.
Cosa la VPN non fa
La VPN risolve un problema preciso: collegare in modo sicuro chi sta fuori. Quattro cose invece non le fa, e vanno sapute prima.
Non sostituisce la linea internet. Il tunnel viaggia dentro la linea: se la linea cade, cade anche il tunnel. Per questo, dove ci sono due linee, si costruiscono due tunnel, uno per linea, e l’SD-WAN passa dall’uno all’altro.
Non protegge il computer di chi si collega. Un portatile infetto che entra in VPN porta l’infezione dentro il tunnel, direttamente nella rete aziendale. I dispositivi che entrano da fuori vanno protetti e gestiti come quelli in sede, con antivirus e aggiornamenti.
Non decide da sola chi vede cosa. Chi entra in VPN vede quello che le regole del firewall gli mostrano: se la rete è tutta uguale e le regole sono larghe, vede tutto. Dividere la rete in reparti e scrivere regole strette è un lavoro a parte.
Non sorveglia. La VPN registra chi entra, quando e da dove, ma qualcuno deve leggere quei registri. Si fa dentro un security assessment periodico o nel contratto di assistenza.
Gli errori che si trovano più spesso
Sono quelli che si trovano più spesso mettendo mano a una VPN già in uso.
- Il sistema del firewall non aggiornato da anni, con la VPN raggiungibile da tutta internet: le falle conosciute restano aperte.
- L’accesso con la sola password, senza verifica in due passaggi: basta un phishing riuscito per entrare.
- Gli utenti creati a mano sul firewall, ancora attivi dopo che la persona ha lasciato l’azienda.
- Le due sedi con la stessa numerazione interna, che non si possono collegare senza artifici.
- Il tunnel del fornitore delle macchine aperto sempre e verso tutta la rete, invece che a orario e sulla sola macchina.
- La SSL VPN lasciata attiva “per sicurezza” accanto all’IPsec: due porte aperte invece di una.
- Le impostazioni di cifratura di fabbrica, pensate per la compatibilità con apparati vecchi e non per la sicurezza.
- Chi entra da fuori che vede tutta la rete come se fosse in ufficio, senza regole su cosa può raggiungere.
- Nessun registro degli accessi conservato fuori dall’apparato.
- La seconda sede collegata con un solo tunnel su una sola linea: quando la linea cade, cade tutto.
Domande frequenti sulla VPN aziendale
Cos’è una VPN aziendale, in una frase?
È un tunnel cifrato attraverso internet che collega fra loro le sedi dell’azienda, o fa entrare le persone da fuori, come se fossero collegate con un cavo diretto: nessuno lungo il percorso può leggere i dati.
Meglio IPsec o SSL VPN?
Per un impianto nuovo, l’IPsec nella versione moderna del protocollo, che si chiama IKEv2, sia fra le sedi sia per le persone. Fortinet ha spostato le proprie indicazioni in questa direzione e con FortiOS 7.6.3 ha rimosso la SSL VPN con tunnel su tutti i modelli, sostituendola con l’IPsec anche sulla porta TCP 443; resta la sola modalità web, rinominata Agentless VPN. Dove la SSL VPN è ancora in uso, la migrazione all’IPsec va fatta prima dell’aggiornamento.
Serve installare qualcosa sul computer?
Per le persone da fuori sì: il client, che per i FortiGate si chiama FortiClient, disponibile per Windows, Mac, telefoni e tablet. Fra le sedi no: il tunnel lo fanno i due firewall, e i computer non devono fare nulla.
Quante persone possono collegarsi insieme?
Dipende dal modello del firewall, in due modi: il numero massimo di tunnel che l’apparato gestisce, e il throughput IPsec, cioè quanto traffico riesce a cifrare al secondo. Entrambi i valori sono sulla scheda tecnica e vanno letti sul picco, per esempio il lunedì mattina con tutti collegati, non sulla media.
La VPN rallenta?
Un po’ sì, per due motivi: la cifratura costa lavoro all’apparato, e la velocità nel tunnel è limitata dalla banda in salita della sede. Un firewall dimensionato sul throughput IPsec e una sede con una salita adeguata rendono il rallentamento impercettibile; un apparato piccolo o una linea con poca salita lo rendono evidente.
Netframe configura le VPN aziendali?
Sì. Netframe è partner certificato Fortinet e progetta le VPN sui firewall FortiGate dentro il progetto della rete aziendale, a Modena e in tutta la regione: tunnel fra le sedi su entrambe le linee, accesso delle persone con account aziendali e verifica in due passaggi, regole su cosa può raggiungere chi entra, accessi dedicati per i costruttori delle macchine, registro degli accessi e piano di aggiornamento. Sede a Modena, interventi in tutta l’Emilia-Romagna, da Piacenza a Rimini.
Fonti
- Fortinet, FortiOS Administration Guide, sezione IPsec VPN: site-to-site, dial-up, IKEv2, autenticazione con chiave condivisa e certificati
- Fortinet, FortiOS 7.6.3, migrazione dalla SSL VPN tunnel mode all’IPsec VPN e guida alla migrazione SSL VPN to IPsec VPN: rimozione della tunnel mode, IPsec anche su TCP 443, modalità web rinominata Agentless VPN, configurazioni non convertite nell’aggiornamento (partner certificato)
- Fortinet, FortiClient Administration Guide, client IPsec e SSL VPN, verifica in due passaggi con FortiToken
- Fortinet, FortiGate datasheets, valori di throughput IPsec e numero massimo di tunnel per modello
- Fortinet PSIRT Advisories, avvisi di sicurezza su VPN e FortiOS
Fonti verificate il 16 settembre 2026.
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom. I nomi dei prodotti appartengono ai rispettivi proprietari.
Other Articles
Reti Cambium cnPilot e cnMatrix: come mantenerle in esercizio con cnMaestro On-Premises, e come cambiare se si decide di farlo
SD-WAN per PMI con FortiGate: due linee usate insieme, senza fermarsi quando una cade
Monitoraggio del wifi aziendale: come misurare copertura e prestazioni nel tempo
Firewall per PMI: come si dimensiona e si configura un FortiGate che regge davvero
Da vWLC a Catalyst 9800-CL: come si migrano 150 access point senza fermare la rete
Fuoriporta per sale riunioni: come funzionano i pannelli di prenotazione e cosa serve per farli parlare con il calendario