Wi-Fi per gli ospiti in azienda: come si fa una rete guest che non apre la porta a nessuno
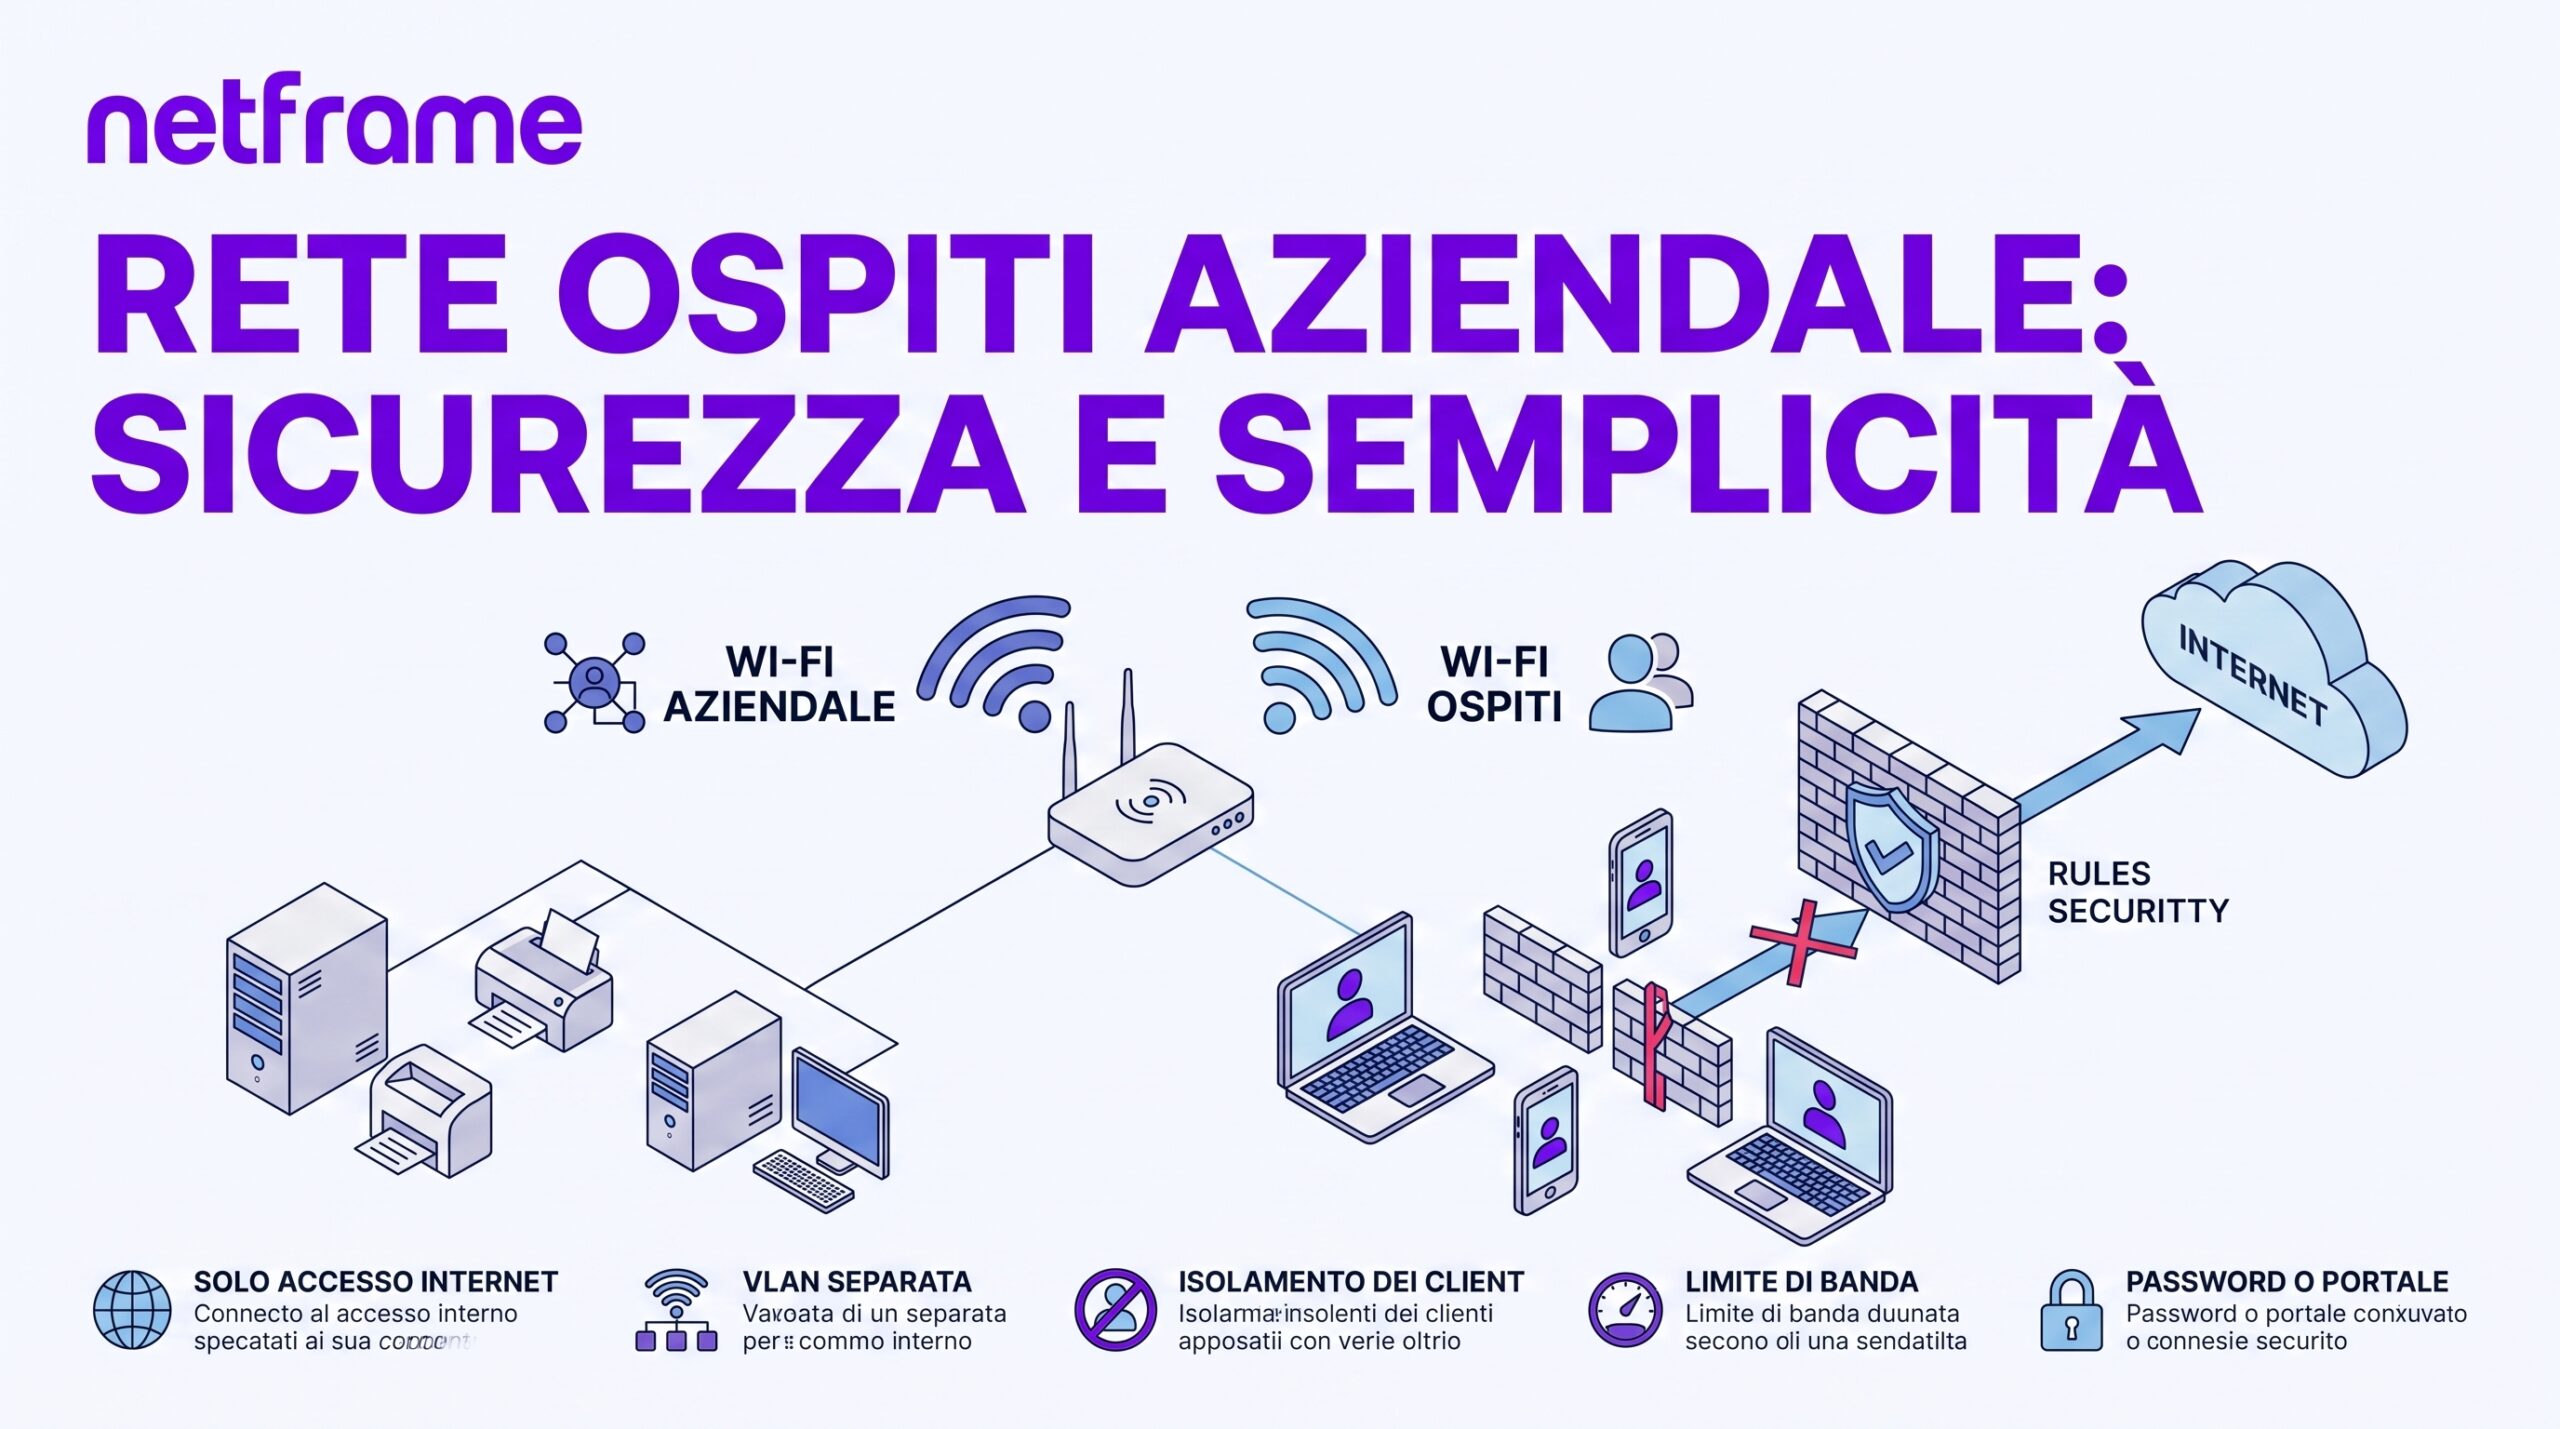
In breve. Il Wi-Fi per gli ospiti in azienda è una seconda rete wireless, con il suo nome e la sua password, che porta i visitatori in una rete isolata dalla quale si raggiunge solo internet: stessi access point e stessi cavi dell’azienda, nessun accesso a server, stampanti e macchine. Si fa con sei scelte: un SSID separato su una VLAN dedicata, l’isolamento dei client, l’accesso con password condivisa o captive portal, se serve l’approvazione di chi ospita, un tetto di banda per dispositivo e regole sul firewall che aprono solo navigazione e posta. In Italia non c’è obbligo di identificare chi si collega; se il portale raccoglie dati personali vale il GDPR. Si collauda da un portatile collegato come ospite, provando a raggiungere il server.
Cos’è la rete ospiti, spiegato semplice
Il consulente in sala riunioni, il tecnico del fornitore, il cliente in visita, il candidato in attesa del colloquio: tutti chiedono la password del wifi. In molte aziende la risposta è la password della rete aziendale, scritta su un foglietto o dettata a voce. Da quel momento il portatile del visitatore vede il server, le stampanti e, se la rete è tutta uguale, anche le macchine di produzione.
La rete ospiti è una seconda rete wireless, con il suo nome e la sua password, che porta chi si collega in una rete isolata: da lì si esce su internet e non si vede nient’altro dell’azienda. Usa gli stessi access point e gli stessi cavi della rete aziendale; a tenerla separata sono la configurazione e il firewall. Chi si collega ha internet per lavorare, e l’azienda non ha aperto la porta a nessuno.
Questa guida spiega come si fa una rete ospiti che protegge davvero e come far entrare le persone senza complicare la vita alla reception. Spiega anche cosa dice la legge italiana su chi si collega, cosa la rete ospiti non deve fare e gli errori che si vedono più spesso. Netframe la progetta dentro la rete aziendale, insieme al Wi-Fi e al firewall, perché la separazione vale solo se è scritta anche lì.
Perché non basta dare la password del Wi-Fi aziendale
La password di cui parliamo è quella della rete wireless dell’azienda: la parola che si digita una volta per collegare un dispositivo al Wi-Fi dell’ufficio. Non è la password personale con cui una persona entra nel proprio computer o nella posta. Chi conosce la password del Wi-Fi aziendale entra nella rete dell’azienda con qualsiasi dispositivo, e da quel momento succedono tre cose.
La prima è che vede tutto. Non serve cattiva intenzione: il suo portatile cerca da solo stampanti e cartelle condivise, e se ha un virus, il virus cerca i server. La rete aziendale è fatta per far parlare i dispositivi fra loro, ed è esattamente quello che con un estraneo non si vuole.
La seconda è che la password non torna indietro. Una password detta a voce a dieci visitatori in un mese è una password che circola, e cambiarla vuol dire riconfigurare ogni telefono, ogni portatile, ogni terminale dell’azienda.
La terza riguarda le persone dell’azienda: i telefoni personali dei dipendenti, collegati alla rete aziendale per comodità, sono dispositivi non gestiti come quelli dei visitatori, e per la rete sono ospiti anche loro.
Come si fa: le sei scelte
1. Una rete wireless separata, che finisce in una rete isolata
Sugli access point si crea un secondo SSID. L’SSID è il nome della rete wireless, quello che compare nell’elenco quando sul telefono si cerca il Wi-Fi: ogni voce dell’elenco è un SSID, e uno stesso access point ne può trasmettere più di uno, per esempio “Azienda” e “Azienda Ospiti”. Il nome è la parte facile: quello che conta è che la rete ospiti finisca in una rete isolata, una VLAN dedicata, dalla quale si può raggiungere solo internet. Come si divide la rete e perché il firewall è il punto dove si decide chi vede cosa è spiegato nella guida sulle VLAN aziendali. Una rete ospiti con il nome giusto ma sulla stessa rete degli uffici è una rete aziendale con un altro nome.
2. I dispositivi degli ospiti non si vedono fra loro
Sulla rete ospiti gli access point hanno un’impostazione che impedisce ai dispositivi collegati di parlarsi: il portatile del consulente non vede il telefono del cliente seduto accanto. I produttori la chiamano client isolation (Cisco la chiama peer-to-peer blocking), e va accesa sempre, perché sulla rete ospiti nessuno ha bisogno di vedere gli altri.
3. Come si entra: password o portale
Ci sono due strade e la scelta dipende da quanti ospiti passano.
Con una password condivisa, la rete ospiti ha una parola d’ordine che la reception dà a chi arriva, cambiata a scadenza fissa, per esempio ogni mese. È la strada più semplice e va bene per un’azienda con pochi visitatori. La password non protegge da chi la conosce, ma la rete ospiti non contiene niente da proteggere: il suo scopo è tenere fuori dall’azienda, non tenere fuori da internet.
Con un portale di accesso, il captive portal, chi si collega apre il browser e trova una pagina dell’azienda che chiede di accettare le condizioni d’uso, e a scelta un codice consegnato dalla reception o un’email. È la strada per chi ha molti visitatori, per gli showroom, per chi vuole un accesso che scade da solo a fine giornata. Gli access point aziendali lo fanno da soli o con il proprio sistema di gestione; non serve un servizio esterno.
4. Le varianti: approvazione di chi ospita e rete senza password
Una variante comoda per le aziende è la registrazione con approvazione di chi ospita. Il visitatore si collega e scrive il proprio nome e l’email del dipendente che lo sta ricevendo. Il dipendente riceve un messaggio e con un clic abilita l’accesso, senza passare dalla reception e senza che nessuno tenga una lista. Sulle piattaforme Cisco questa funzione è in Cisco ISE, con il portale sponsor; sui sistemi Huawei la gestione degli ospiti, con la registrazione e l’approvazione, sta nel sistema di gestione della rete, iMaster NCE-Campus. Netframe lavora con entrambi.
C’è anche una terza strada: una rete senza password ma con il traffico cifrato, che la Wi-Fi Alliance chiama Wi-Fi CERTIFIED Enhanced Open (tecnologia OWE). Chi si collega non digita nulla, e chi ascolta dall’aria non legge il suo traffico; non dice però chi è l’ospite e non protegge da un access point falso. Non tutti i dispositivi la gestiscono, quindi si affianca a una delle due strade sopra, non le sostituisce.
5. Quanta banda e per cosa
La rete ospiti prende una parte della banda internet dell’azienda, e senza un limite la prende tutta: un visitatore che scarica un aggiornamento può rallentare le videochiamate degli uffici. Si mette un tetto per dispositivo, per esempio pochi megabit in salita e in discesa, sufficiente per la posta e la navigazione, e si dà alla rete ospiti una priorità più bassa di quella aziendale sul firewall. Se l’azienda usa due linee con l’SD-WAN, la rete ospiti può uscire dalla seconda linea, così non tocca la principale.
6. Cosa può fare chi si collega
Sul firewall la regola per la rete ospiti è una sola: verso internet, con i controlli accesi, e verso nient’altro. E anche verso internet non tutto. Si lasciano passare la navigazione, cioè i protocolli HTTP e HTTPS, e la posta cifrata, cioè le porte dei servizi email in TLS. Si chiude il resto: le VPN personali, i sistemi di anonimizzazione come Tor, i programmi di condivisione di file. Chi ha bisogno di una VPN verso la propria azienda è di solito un tecnico esterno, e per lui c’è l’accesso dedicato di cui parliamo più sotto.
Poi ci sono due eccezioni frequenti, da decidere e non da subire. La prima è la stampante della sala riunioni, se si vuole che l’ospite stampi: raggiungibile solo lei e solo per stampare. La seconda è lo schermo della sala per la condivisione wireless, che ha regole proprie e spesso una rete propria. Tutto il resto, server, cartelle, telecamere, macchine, resta chiuso.
Le sei scelte in tabella
L’impostazione consigliata per ogni scelta e cosa succede se manca.
| Scelta | Impostazione consigliata | Se manca |
|---|---|---|
| Rete separata | SSID dedicato agli ospiti su una VLAN propria, con il proprio DHCP, che esce solo verso internet | Gli ospiti sono sulla rete degli uffici con un altro nome |
| Isolamento dei client | Acceso sempre sull’SSID ospiti (client isolation, su Cisco peer-to-peer blocking) | I dispositivi dei visitatori si vedono fra loro |
| Accesso | Password condivisa cambiata a scadenza fissa con pochi visitatori; captive portal con condizioni d’uso con molti visitatori | Password mai cambiata e ormai pubblica |
| Approvazione di chi ospita | Registrazione con conferma del dipendente (Cisco ISE con portale sponsor, Huawei iMaster NCE-Campus) dove i visitatori sono molti | La reception tiene una lista a mano, o non la tiene |
| Banda | Tetto per dispositivo in salita e in discesa, priorità più bassa della rete aziendale, uscita dalla seconda linea se c’è l’SD-WAN | Un download di un ospite rallenta le videochiamate |
| Regole sul firewall | Verso internet solo navigazione (HTTP e HTTPS) e posta cifrata, con i controlli accesi; chiuso tutto il resto, eccezioni decise una per una | La regola “ospiti verso tutto” messa per far stampare qualcuno e mai stretta |
Cosa dice la legge italiana
Vale la pena essere precisi, perché su questo punto circolano convinzioni vecchie.
L’obbligo di identificare chi si collega a una rete Wi-Fi aperta al pubblico era stato introdotto nel 2005 con il decreto Pisanu ed è decaduto alla fine del 2010. Nel 2013 il decreto del Fare (decreto-legge 69/2013, articolo 10, convertito con la legge 98/2013) ha stabilito in modo esplicito che l’offerta di accesso a internet tramite Wi-Fi non richiede l’identificazione personale degli utenti. Lo stesso articolo aggiunge che, quando l’accesso non è l’attività commerciale prevalente di chi lo offre, non si applicano né l’autorizzazione prevista per gli operatori né le regole del decreto Pisanu. Un’azienda che dà il Wi-Fi ai visitatori come servizio accessorio non ha quindi l’obbligo di chiedere documenti né di tenere un registro di chi si collega.
Restano due cose. La prima è il trattamento dei dati: se il portale di accesso raccoglie un’email o un nome, quello è un dato personale e vale il GDPR, con un’informativa chiara e una conservazione breve; se non raccoglie nulla, non c’è nulla da trattare. La seconda è la responsabilità sull’uso: chi offre la rete non risponde, di regola, di quello che l’ospite fa, ma condizioni d’uso accettate al collegamento e un filtro sui contenuti sul firewall sono la normale diligenza di un’azienda, e spesso una richiesta dell’assicurazione. Netframe non fornisce consulenza legale: condizioni d’uso, informativa e tempi di conservazione dei dati si definiscono con il consulente legale o il DPO dell’azienda, non con l’installatore.
La rete ospiti in sala riunioni, in showroom e in produzione
In sala riunioni la rete ospiti convive con i sistemi di videoconferenza e di condivisione dello schermo. Chi presenta dal proprio portatile deve raggiungere lo schermo della sala: si risolve con una regola dedicata o con la rete propria del sistema di condivisione, non aprendo la rete ospiti verso la sala. Le guide sull’allestimento della sala riunioni e sulla sicurezza della sala riunioni trattano il punto.
In showroom e negli spazi aperti al pubblico la rete ospiti è un servizio, e il portale di accesso con la grafica dell’azienda fa parte dell’accoglienza; qui i numeri sono più alti e il limite di banda per dispositivo conta di più.
In produzione la rete ospiti non deve esistere: i tecnici dei fornitori che devono raggiungere una macchina non passano dal Wi-Fi ospiti, passano da un accesso dedicato e registrato, con le regole della teleassistenza sulle macchine industriali. Un tecnico esterno con il portatile sulla rete ospiti che “vede” una macchina è il segno che la separazione delle reti è sbagliata.
Cosa la rete ospiti non deve fare
Non deve dare accesso a nulla dell’azienda, salvo le eccezioni decise una per una.
I telefoni personali del personale non ci vanno: vanno su una rete propria, con regole intermedie, non su quella dei visitatori e non su quella aziendale. Nemmeno i dispositivi dell’edificio ci vanno: telecamere, sensori, climatizzazione hanno la loro rete.
La rete ospiti non è uno strumento di marketing all’insaputa di chi si collega: raccogliere dati dal portale per fini diversi dall’accesso richiede consenso e informativa, e non è una cosa che si decide in fase di installazione.
E non è l’unica protezione: la rete ospiti tiene fuori dall’azienda, ma non protegge i dispositivi degli ospiti fra loro se l’isolamento dei client è spento, né protegge l’azienda se il firewall ha una regola larga.
Gli errori che si trovano più spesso
Sono quelli che si trovano più spesso guardando una rete ospiti già in uso.
- La rete ospiti con il nome giusto ma sulla stessa rete degli uffici.
- La password aziendale data ai visitatori “solo per oggi”.
- L’isolamento dei client spento, con i dispositivi dei visitatori che si vedono fra loro.
- Nessun limite di banda: un download di un ospite rallenta le videochiamate dell’azienda.
- La regola sul firewall “ospiti verso tutto” messa per far stampare qualcuno e mai stretta.
- La password degli ospiti mai cambiata da anni, e ormai pubblica.
- I telefoni dei dipendenti sulla rete ospiti, o peggio su quella aziendale.
- Il portale di accesso che raccoglie email “per il marketing” senza informativa.
- Il tecnico del fornitore sulla rete ospiti che raggiunge la macchina.
- La rete ospiti mai collaudata: nessuno ha mai provato, da un portatile collegato lì, a raggiungere il server.
Domande frequenti sul Wi-Fi per gli ospiti in azienda
Cos’è una rete Wi-Fi ospiti, in una frase?
È una seconda rete wireless, con il suo nome e la sua password, che porta i visitatori in una rete isolata dalla quale si raggiunge solo internet: stessi access point e stessi cavi dell’azienda, ma nessun accesso a server, stampanti e macchine.
Serve un captive portal con registrazione per il Wi-Fi ospiti?
No, non è un obbligo. In Italia dal 2013 la legge dice in modo esplicito che chi offre l’accesso a internet tramite Wi-Fi non deve identificare gli utenti (decreto-legge 69/2013, articolo 10). Una password condivisa cambiata a scadenza va bene per chi ha pochi visitatori; il portale è comodo dove i visitatori sono molti o dove si vuole un accesso che scade da solo. Se il portale raccoglie dati personali, vale il GDPR.
Gli ospiti possono stampare o usare lo schermo della sala?
Sì, ma con una regola scritta apposta per quella stampante o per quel sistema di condivisione, non aprendo la rete ospiti verso la sala. Ogni eccezione si decide una per una; la regola di partenza resta “solo internet”.
La rete ospiti rallenta il Wi-Fi aziendale?
Solo se non ha un limite. Con un tetto di banda per dispositivo e una priorità più bassa sul firewall, i visitatori navigano e le videochiamate dell’azienda non se ne accorgono. Le due reti condividono gli stessi access point, quindi il numero di dispositivi si conta anche per gli ospiti quando si dimensiona il Wi-Fi.
I telefoni dei dipendenti vanno sulla rete ospiti?
Meglio di no: sono dispositivi non gestiti, ma non sono estranei. La soluzione pulita è una terza rete per i dispositivi personali del personale, con regole intermedie, per esempio internet e il sistema di presenze, e nient’altro.
Netframe configura il Wi-Fi per gli ospiti?
Sì. Netframe progetta la rete ospiti dentro il progetto della rete aziendale, a Modena e in tutta la regione. Nel progetto entrano la rete separata sugli access point, la VLAN dedicata e le regole sul firewall, la modalità di accesso adatta al numero di visitatori e i limiti di banda. Entrano anche le eccezioni decise una per una e il collaudo da un portatile collegato come ospite. Sede a Modena, interventi in tutta l’Emilia-Romagna, da Piacenza a Rimini.
Fonti
- Decreto-legge 21 giugno 2013, n. 69 (decreto del Fare), convertito con legge 9 agosto 2013, n. 98, articolo 10: l’offerta di accesso a internet tramite Wi-Fi non richiede l’identificazione personale degli utenti
- Decreto-legge 27 luglio 2005, n. 144 (decreto Pisanu), articolo 7, e sua decadenza al 31 dicembre 2010
- Regolamento (UE) 2016/679 (GDPR), per i dati raccolti dai portali di accesso
- Wi-Fi Alliance, sicurezza delle reti Wi-Fi, Wi-Fi CERTIFIED Enhanced Open per la cifratura delle reti senza password
- Cisco Identity Services Engine, accesso ospiti con portale sponsor; Cisco e Huawei, documentazione delle funzioni guest sulle piattaforme wireless aziendali (rete ospiti, isolamento dei client, portale di accesso, limiti di banda)
Fonti verificate il 18 settembre 2026.
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom. I nomi dei prodotti appartengono ai rispettivi proprietari.
Other Articles
FortiGate in alta disponibilità: due firewall in coppia, così l’azienda non si ferma se uno si guasta
Reti Cambium cnPilot e cnMatrix: come mantenerle in esercizio con cnMaestro On-Premises, e come cambiare se si decide di farlo
VPN aziendale con FortiGate: collegare le sedi e far entrare le persone da fuori in modo sicuro
SD-WAN per PMI con FortiGate: due linee usate insieme, senza fermarsi quando una cade
Monitoraggio del wifi aziendale: come misurare copertura e prestazioni nel tempo
Firewall per PMI: come si dimensiona e si configura un FortiGate che regge davvero