FortiGate in alta disponibilità: due firewall in coppia, così l’azienda non si ferma se uno si guasta
In breve. Due linee internet su un solo firewall proteggono dal guasto della linea, non dal guasto del firewall. L’alta disponibilità mette due FortiGate identici in coppia: uno lavora, l’altro lo controlla di continuo e subentra da solo in pochi secondi con la stessa configurazione e gli stessi indirizzi. Serve quando un’ora di fermo costa più del secondo apparato; con la copia delle connessioni in corso il passaggio quasi non si sente. La coppia protegge solo se anche switch, linee e alimentazione sono doppi, e va collaudata staccando un apparato con il traffico in corso.
Cos’è l’alta disponibilità, spiegato semplice
Nella guida sull’SD-WAN abbiamo detto una cosa che vale la pena ripetere: due linee internet su un solo firewall proteggono dal guasto della linea, non dal guasto del firewall. Tutto il traffico dell’azienda passa da quell’apparato, verso internet, fra le sedi, dalle persone che si collegano da fuori. Se si guasta, si ferma tutto, e non importa quante linee ci sono.
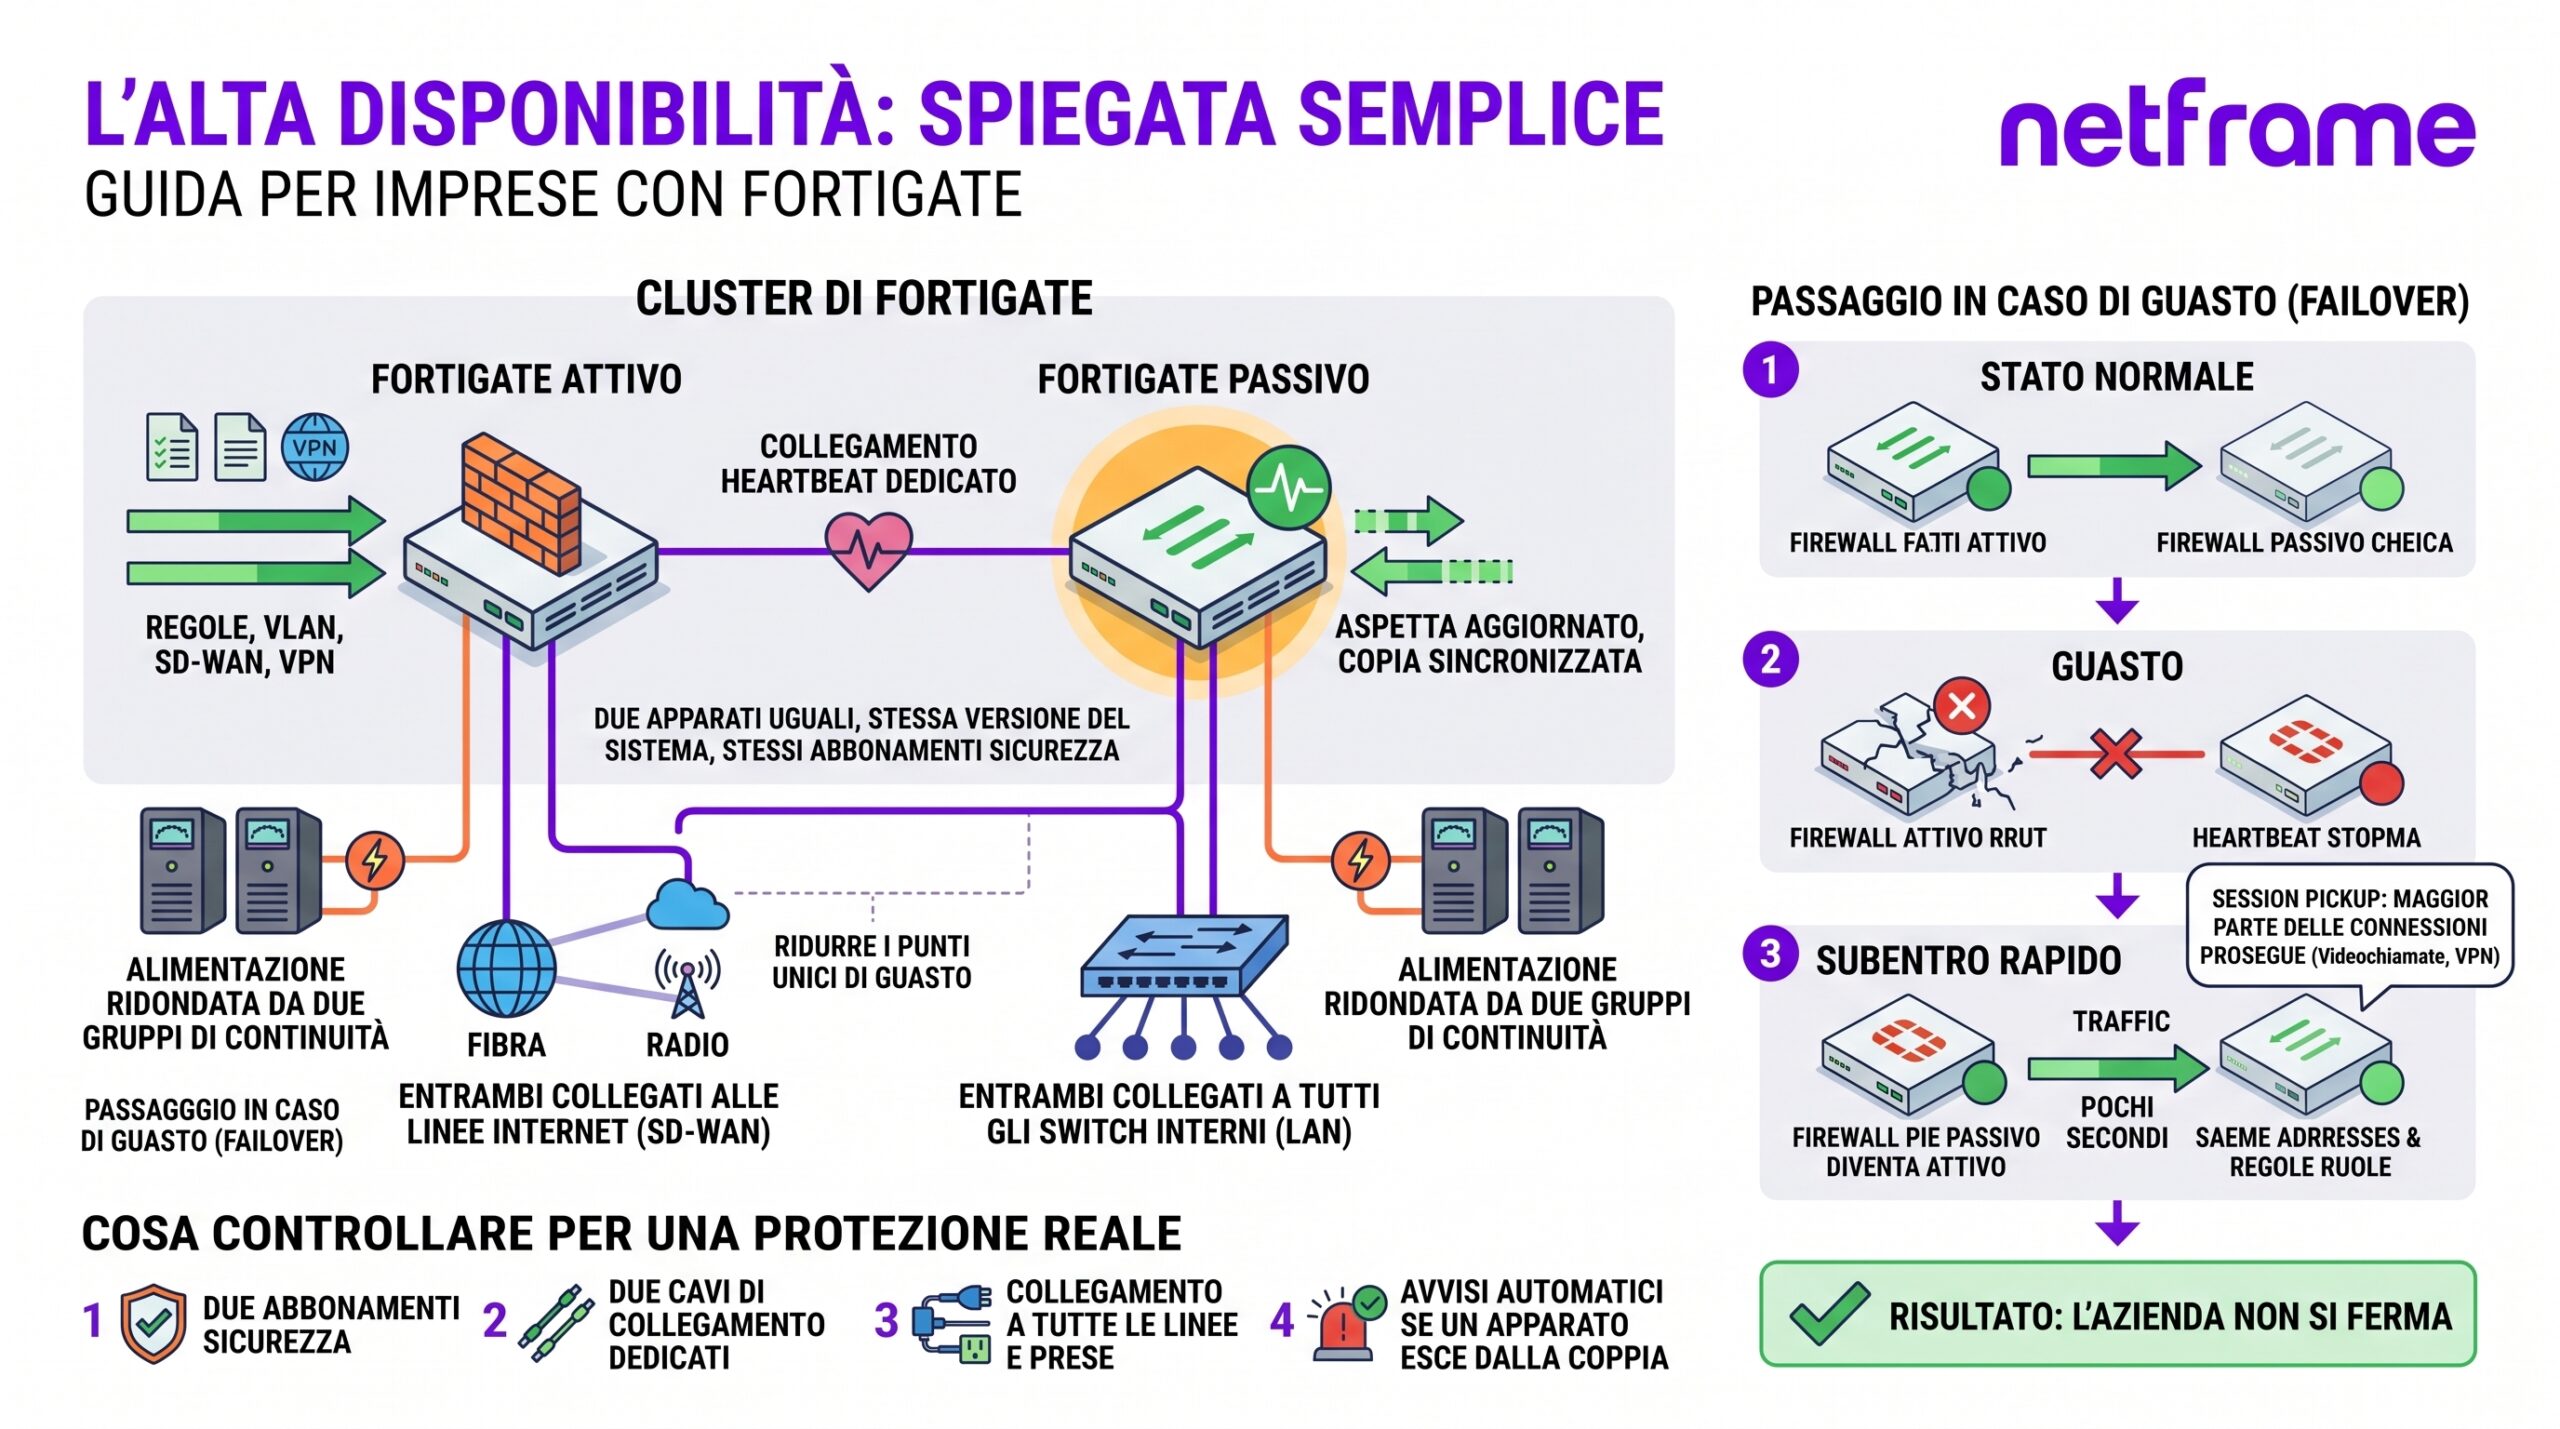
L’alta disponibilità è la risposta a questo problema: due firewall identici, collegati fra loro, che lavorano in coppia. Uno fa il lavoro, l’altro lo controlla di continuo ed è pronto a prendere il suo posto. Se il primo si guasta, il secondo subentra da solo in pochi secondi, con la stessa configurazione, gli stessi indirizzi e le stesse regole. Le persone in azienda, nella maggior parte dei casi, non si accorgono di niente. Fortinet chiama questa coppia cluster, e il meccanismo che la fa funzionare FGCP, FortiGate Clustering Protocol.
Questa guida spiega quando la coppia serve davvero e quando no, come funziona, cosa succede nel momento del guasto, cosa serve intorno ai due firewall perché la protezione sia reale, e cosa la coppia non fa. È il quarto e ultimo pezzo della serie su FortiGate, dopo il firewall per PMI, l’SD-WAN con due linee e la VPN aziendale. Netframe, partner certificato Fortinet, progetta la coppia dentro il progetto della rete aziendale, perché il secondo firewall protegge solo se anche il resto della rete è pronto.
Quando serve davvero, e quando no
La coppia costa il doppio di un firewall solo: due apparati, due abbonamenti ai servizi di sicurezza, un po’ di lavoro in più. Vale la pena farsi la domanda giusta prima di comprare: cosa succede in azienda se il firewall si guasta alle nove di mattina di un giorno lavorativo?
Se la risposta è “la produzione si ferma”, “il centralino non funziona”, “le sedi non si vedono più” o “nessuno lavora da remoto”, allora un’ora di fermo costa più della differenza di prezzo, e la coppia serve. È il caso di quasi tutte le aziende manifatturiere con più di una sede, di chi ha il centralino in cloud, di chi espone servizi verso i clienti.
Se invece la risposta è “navighiamo male per qualche ora”, l’alternativa sensata esiste: un solo firewall con il supporto hardware che garantisce l’apparato sostitutivo in tempi brevi, e una copia della configurazione salvata fuori dall’apparato, così che il sostituto si riconfiguri in mezz’ora. Un piccolo ufficio senza produzione e senza servizi esposti sta bene così.
La coppia non è una questione di dimensione dell’azienda: è una questione di cosa si ferma. Aziende piccole con una linea di produzione che dipende dalla teleassistenza del costruttore la comprano; uffici grandi senza nulla di critico possono farne a meno.
Come funziona una coppia di FortiGate
Due apparati uguali, collegati fra loro
I due firewall devono essere dello stesso modello, con la stessa versione del sistema operativo. Sono collegati fra loro con uno o due cavi dedicati, che non portano il traffico dell’azienda ma servono solo perché i due apparati si sentano. Ogni frazione di secondo si scambiano un segnale che dice “ci sono”; se il segnale smette di arrivare, l’altro capisce che il primo si è guastato. Fortinet chiama questo collegamento heartbeat, battito cardiaco, e il nome dice bene cosa fa.
Uno lavora, l’altro aspetta
Il modo di lavorare più comune per una PMI si chiama attivo-passivo: un firewall gestisce tutto il traffico, l’altro sta in attesa, acceso e aggiornato, ma senza traffico. Esiste anche il modo attivo-attivo, in cui entrambi lavorano e si dividono il traffico. Sulla carta rende di più; in pratica è più complesso da configurare e da capire quando qualcosa non va, e per una PMI il vantaggio è quasi sempre trascurabile. Nella maggior parte dei progetti si sceglie attivo-passivo, e questa guida parla di quello.
La configurazione si copia da sola
Si configura un solo firewall: le regole, le VLAN, l’SD-WAN, le VPN. La coppia copia automaticamente ogni modifica sul secondo, che resta in ogni momento una copia esatta del primo. È comodo, e ha un rovescio: un errore fatto sul primo arriva anche sul secondo. La coppia protegge dal guasto dell’apparato, non da un errore di chi lo configura, e per questo la copia della configurazione salvata fuori resta necessaria anche con due apparati.
Anche le connessioni in corso si copiano
Questo è il punto che decide se il passaggio si sente o no. Il firewall tiene in memoria l’elenco delle connessioni aperte in quel momento: la videochiamata, il collegamento al gestionale, la sessione VPN della sede. La coppia può copiare questo elenco sul secondo apparato di continuo. Così, al momento del guasto, il secondo sa già quali connessioni ci sono e le lascia proseguire invece di farle ripartire da capo. Fortinet chiama questa funzione session pickup e va accesa apposta, perché di fabbrica è spenta. Senza, il secondo firewall subentra ma tutte le connessioni aperte cadono e ripartono; con, la maggior parte prosegue.
Cosa succede nel momento del guasto
Il primo firewall si guasta: si spegne, si blocca, perde un’interfaccia. Il segnale sul cavo di collegamento smette di arrivare. Il secondo aspetta qualche secondo per essere sicuro che non sia un disturbo momentaneo, poi prende il posto del primo: si presenta sulla rete con gli stessi indirizzi, gli switch imparano che ora il traffico va verso di lui, e riprende a instradare. Il tutto dura di norma fra i pochi secondi e una decina, a seconda di come è impostata l’attesa.
Cosa vedono le persone dipende dalla funzione di copia delle connessioni. Con la copia accesa, la navigazione prosegue, il gestionale in cloud non si accorge di niente, i tunnel VPN fra le sedi restano in piedi. Le telefonate in corso possono continuare o cadere a seconda di come il centralino gestisce il proprio traffico, e su questo vale la pena essere prudenti. Si prova prima, staccando un apparato mentre una chiamata è in corso, invece di scoprirlo il giorno del guasto. Con la copia spenta, tutto quello che era aperto si interrompe e riparte, e la pausa è di qualche decina di secondi.
Dopo il passaggio, la coppia lavora con un apparato solo. È il momento in cui bisogna saperlo: la coppia deve mandare un avviso, per posta o su un sistema di monitoraggio. Il caso più frequente che si trova nelle aziende è un cluster che lavora da mesi su un apparato solo senza che nessuno se ne sia accorto. La protezione, in quel momento, è finita. L’apparato guasto si sostituisce con il supporto hardware, il nuovo si collega alla coppia e copia da solo la configurazione dall’altro.
Cosa serve intorno ai due firewall
Il secondo firewall è solo una parte. Se tutto il resto della rete ha un pezzo solo, il guasto si sposta lì. Sei cose vanno guardate.
| Cosa | Perché |
|---|---|
| Due apparati dello stesso modello, con la stessa versione del sistema, e due abbonamenti ai servizi di sicurezza | Ogni firewall della coppia ha il proprio abbonamento: senza, il secondo subentra come firewall di base, senza gli elenchi degli attacchi e dei siti pericolosi |
| Cavi di collegamento dedicati fra i due, meglio due | Se il cavo che porta il “ci sono” si stacca, i due firewall credono entrambi che l’altro sia guasto e provano a lavorare tutti e due insieme: è lo scenario peggiore |
| Entrambi i firewall collegati agli switch della rete interna | Se il secondo firewall è collegato a un solo switch e quello switch si guasta, la coppia non serve a niente |
| Entrambi i firewall collegati a tutte le linee internet | La fibra arriva con un cavo solo: per portarla a due firewall serve un piccolo switch davanti al modem, o un modem con più porte |
| Alimentazione da due prese e due gruppi di continuità diversi | Due firewall sulla stessa ciabatta cadono insieme quando salta la ciabatta |
| Un avviso automatico quando un apparato esce dalla coppia | Un cluster che lavora da mesi su un apparato solo senza che nessuno lo sappia è l’errore più comune |
Il ragionamento è lo stesso della progettazione delle reti industriali ad alta affidabilità, dove ogni componente che ha un pezzo solo è un punto in cui la rete può fermarsi: la guida sulle reti industriali ad alta affidabilità lo applica a switch, anelli e alimentazione, e a fine settembre una guida dedicata metterà insieme i cinque livelli della ridondanza di rete per una PMI.
Cosa la coppia non fa
Non protegge dal guasto della linea internet: per quello serve l’SD-WAN con due linee, che lavora bene insieme alla coppia. Un errore di configurazione passa indenne: si copia sul secondo apparato nello stesso istante. La copia della configurazione salvata fuori resta necessaria. Uno switch o un’alimentazione unici restano punti in cui tutto si ferma. In modo attivo-passivo non raddoppia la capacità: il secondo apparato aspetta, e la misura del firewall si sceglie come se fosse solo, sul throughput con i controlli accesi. E non si collauda da sola: una coppia mai provata è una speranza, non una protezione.
Gli errori che si trovano più spesso
Sono quelli che si trovano più spesso in un cluster già installato.
- Il cluster che lavora da mesi su un apparato solo, senza che nessuno abbia ricevuto un avviso.
- Il secondo firewall senza abbonamento ai servizi di sicurezza: quando subentra, protegge la metà.
- Un solo cavo di collegamento fra i due, o il collegamento fatto passare dagli switch invece che diretto.
- Il secondo firewall collegato a un solo switch, che diventa il pezzo unico.
- La linea internet collegata a un solo firewall: al passaggio, il secondo è acceso ma senza internet.
- La copia delle connessioni in corso lasciata spenta, con ogni passaggio che interrompe tutto.
- Le versioni del sistema diverse fra i due apparati, che impediscono la copia della configurazione.
- La copia della configurazione mai salvata fuori, “perché tanto ce ne sono due”.
- Il passaggio mai provato: si scopre come va il giorno del guasto.
- Entrambi i firewall sulla stessa presa di corrente.
Domande frequenti sul FortiGate in alta disponibilità
Cos’è un cluster di firewall, in una frase?
Due firewall identici collegati fra loro: uno lavora, l’altro lo controlla di continuo e prende il suo posto in pochi secondi se si guasta, con la stessa configurazione e gli stessi indirizzi, così l’azienda non si ferma.
Serve anche a una PMI?
Dipende da cosa si ferma se il firewall si guasta. Se si fermano la produzione, il centralino, i collegamenti fra le sedi o il lavoro da remoto, un’ora di fermo costa più della differenza di prezzo e la coppia serve. Se si ferma solo la navigazione per qualche ora, basta un firewall con il supporto hardware rapido e la configurazione salvata fuori.
I due firewall devono essere uguali?
Sì: stesso modello e stessa versione del sistema operativo. Due modelli diversi non formano una coppia, e due versioni diverse non copiano la configurazione. Quando si aggiorna il sistema, la coppia aggiorna prima un apparato e poi l’altro, senza fermare il traffico.
Servono due abbonamenti ai servizi di sicurezza?
Sì, uno per apparato. Il secondo firewall, quando subentra, deve avere gli stessi elenchi di virus, attacchi e siti pericolosi del primo, e li riceve solo con il proprio abbonamento. Un cluster con un abbonamento solo protegge finché lavora il primo apparato.
Quanto dura il passaggio da un firewall all’altro?
Di norma fra pochi secondi e una decina, in base a quanto tempo il secondo aspetta prima di dichiarare guasto il primo. Con la copia delle connessioni in corso accesa, la navigazione, il gestionale in cloud e i tunnel fra le sedi proseguono senza interruzione; senza, tutto riparte da capo dopo la pausa.
Netframe installa FortiGate in alta disponibilità?
Sì. Netframe è partner certificato Fortinet e progetta la coppia di firewall dentro il progetto della rete aziendale, a Modena e in tutta la regione. Nel progetto entrano la scelta del modello, il collegamento dei due apparati agli switch, alle linee e all’alimentazione, la copia delle connessioni in corso, gli avvisi automatici e il collaudo staccando un apparato con il traffico in corso. Sede a Modena, interventi in tutta l’Emilia-Romagna, da Piacenza a Rimini.
Fonti
- Fortinet, FortiOS Administration Guide, sezione High Availability: FGCP, modalità attivo-passivo e attivo-attivo, heartbeat, sincronizzazione della configurazione (partner certificato)
- Fortinet, FortiOS Administration Guide, Session pickup: sincronizzazione delle sessioni TCP, opzione per UDP e ICMP, failover e tempi di rilevamento
- Fortinet, FortiOS Administration Guide: aggiornamento del firmware di un cluster senza interruzione
- Fortinet, FortiGate datasheets e condizioni dei servizi FortiGuard e FortiCare per apparato
Fonti verificate il 17 settembre 2026.
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom. I nomi dei prodotti appartengono ai rispettivi proprietari.
Other Articles
Wi-Fi per gli ospiti in azienda: come si fa una rete guest che non apre la porta a nessuno
Reti Cambium cnPilot e cnMatrix: come mantenerle in esercizio con cnMaestro On-Premises, e come cambiare se si decide di farlo
VPN aziendale con FortiGate: collegare le sedi e far entrare le persone da fuori in modo sicuro
SD-WAN per PMI con FortiGate: due linee usate insieme, senza fermarsi quando una cade
Monitoraggio del wifi aziendale: come misurare copertura e prestazioni nel tempo
Firewall per PMI: come si dimensiona e si configura un FortiGate che regge davvero