Regolamento Macchine 2023/1230 e rete di stabilimento: cosa cambia dal 20 gennaio 2027 per chi collega le macchine
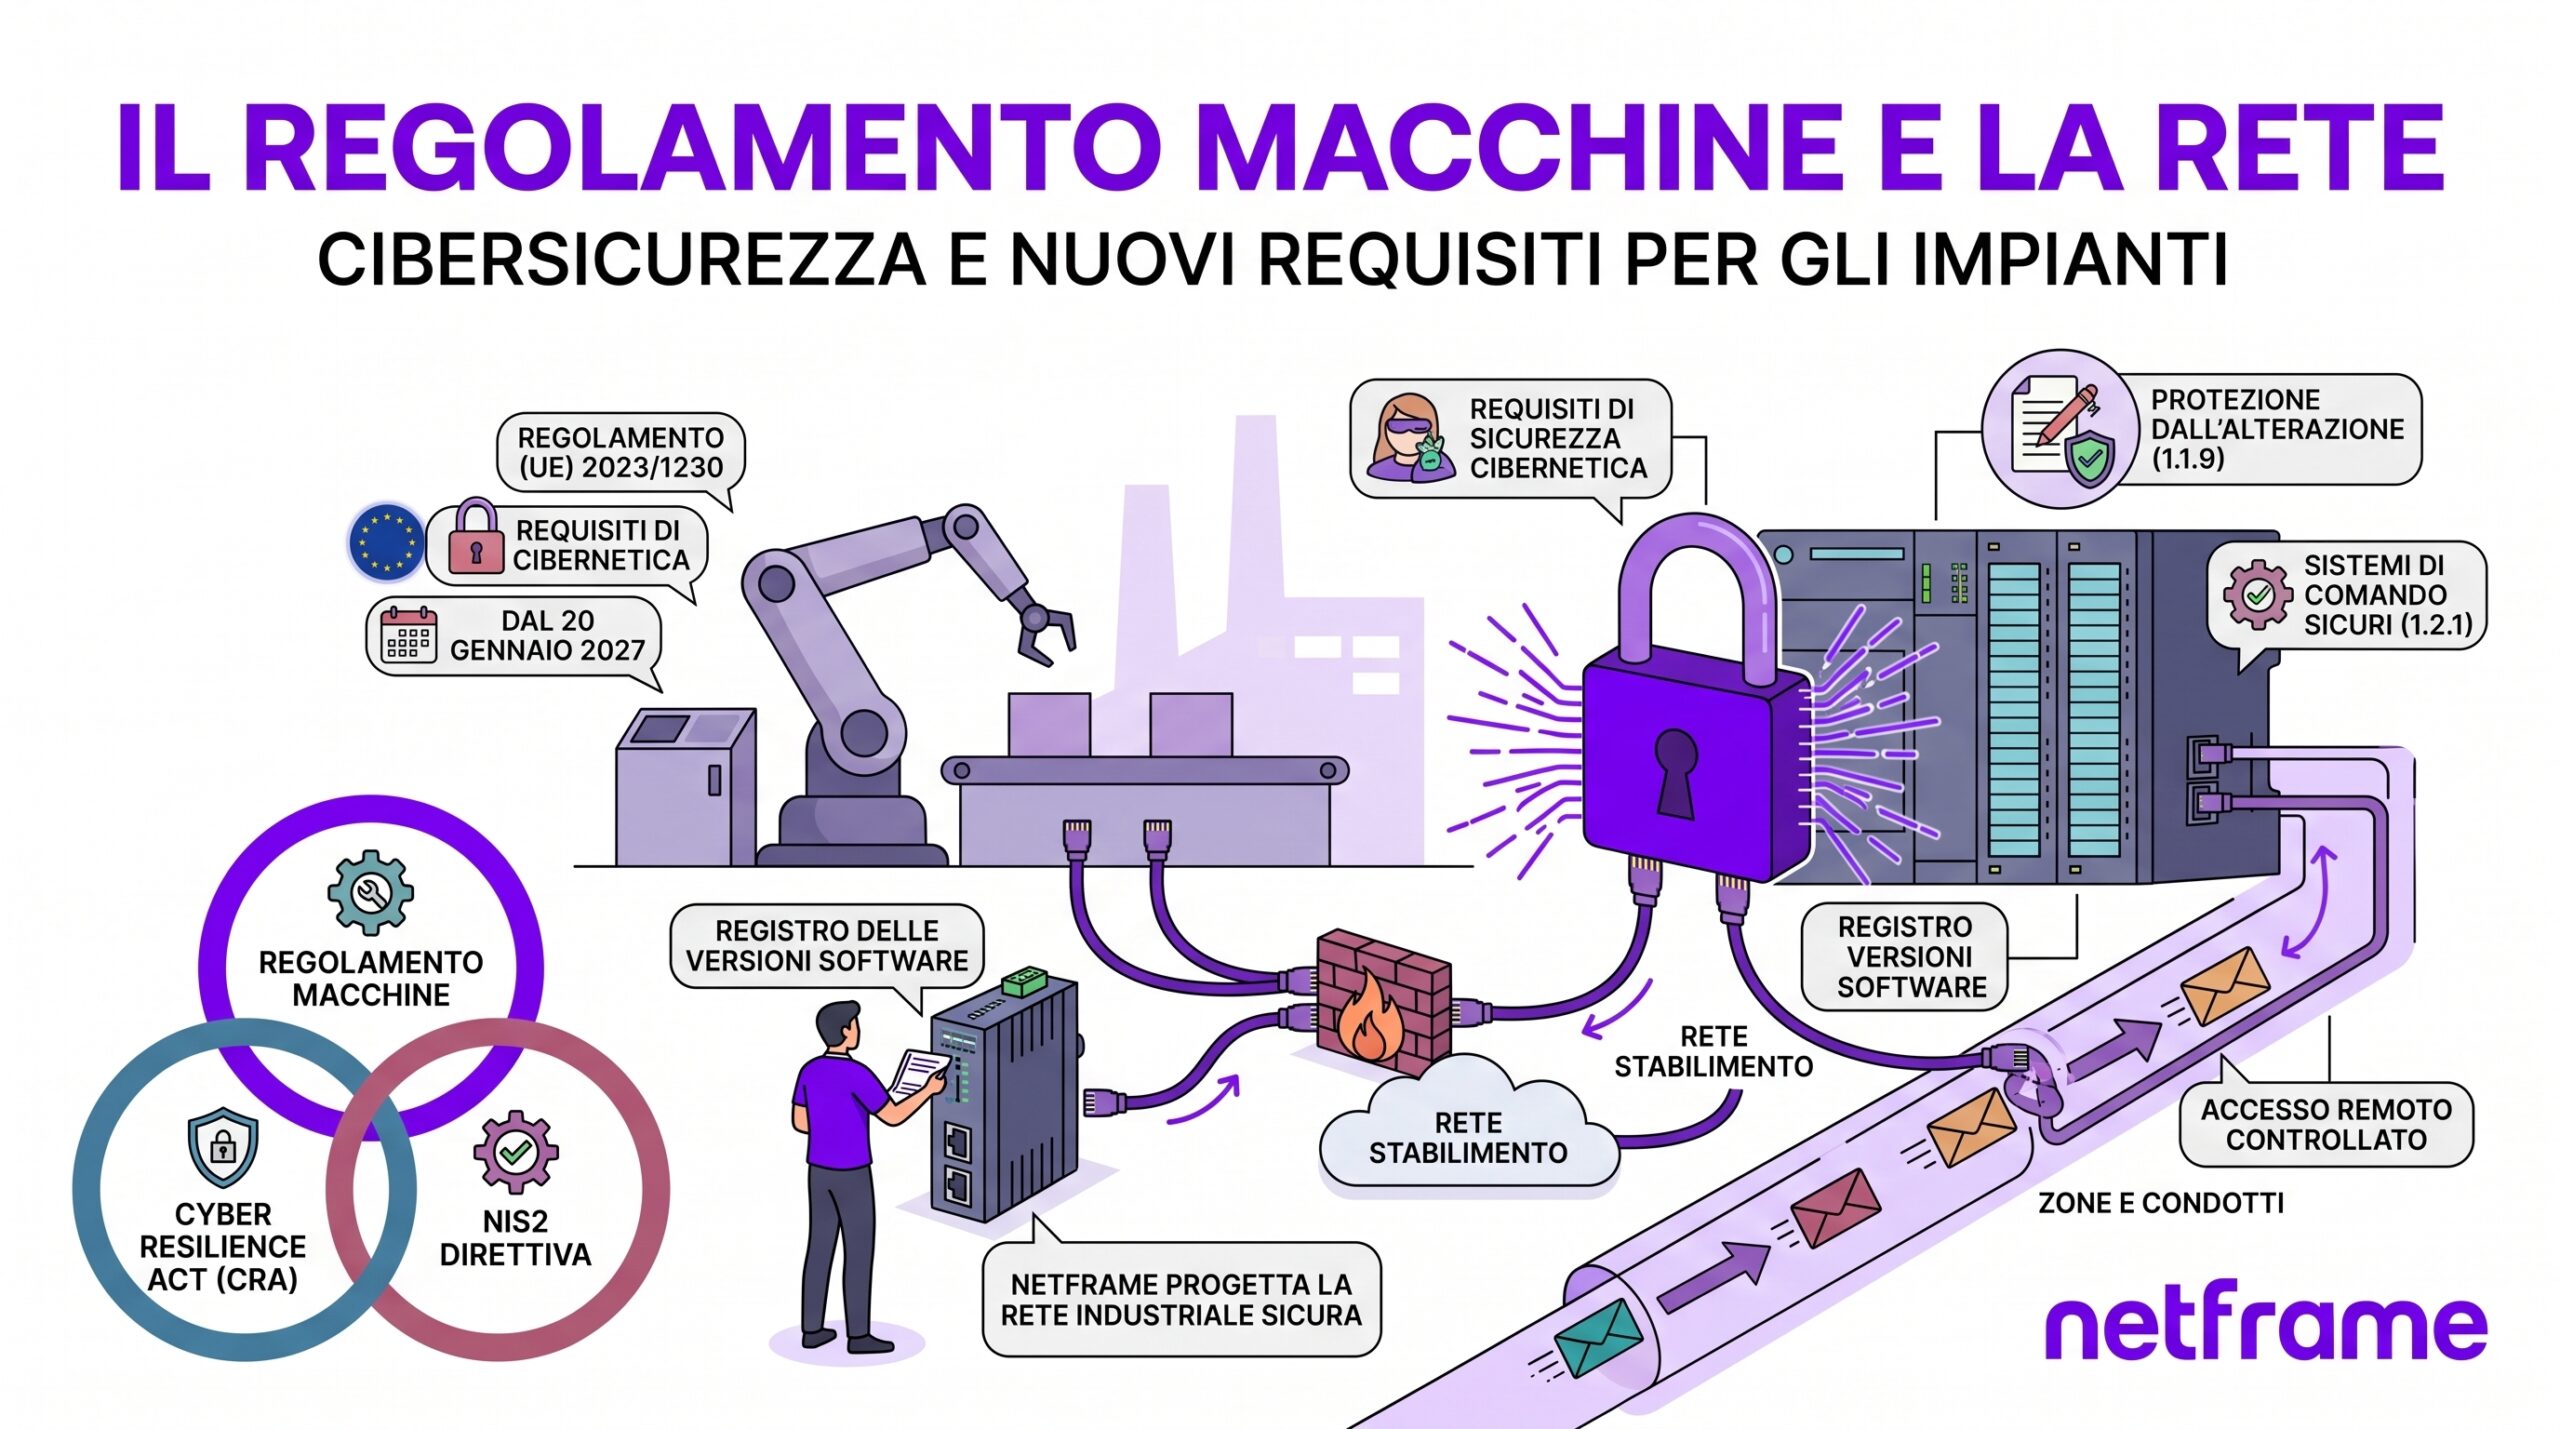
In breve. Dal 20 gennaio 2027 il Regolamento (UE) 2023/1230 sostituisce la Direttiva Macchine 2006/42/CE e, per la prima volta, tratta la cibersicurezza come un requisito di sicurezza delle persone: collegare un dispositivo alla macchina o comunicare con lei da remoto non deve creare una situazione pericolosa (allegato III, punto 1.1.9), e il sistema di comando deve resistere ai tentativi malevoli ragionevolmente prevedibili e registrare le versioni del software di sicurezza per cinque anni (punto 1.2.1). Per la rete di stabilimento vuol dire zona di rete propria per ogni macchina o linea, teleassistenza avviata dall’interno e registrata, inventario del software e log con orario sincronizzato. Le macchine già sul mercato restano sotto la direttiva, salvo modifiche sostanziali, anche digitali, e assiemi di macchine. Sulla stessa rete si incontrano il Cyber Resilience Act, i cui obblighi di segnalazione valgono dall’11 settembre 2026, e la NIS2.
Questa guida è scritta da Netframe, system integrator IT con sede a Modena, che progetta la rete di stabilimento: non è consulenza legale né valutazione di conformità, che restano al fabbricante e ai suoi consulenti.
Il Regolamento Macchine e la rete: perché riguarda anche chi collega gli impianti
Dal 20 gennaio 2027 le macchine immesse sul mercato europeo devono rispettare il Regolamento (UE) 2023/1230, che sostituisce la Direttiva Macchine 2006/42/CE. È un regolamento, non una direttiva: si applica così com’è in tutti gli Stati membri, senza recepimento nazionale. La maggior parte dei requisiti riguarda la sicurezza meccanica ed elettrica, come prima. Ma per la prima volta un testo sulla sicurezza delle macchine dice una cosa nuova. Una macchina non è sicura se qualcuno, da remoto o collegando un dispositivo, può alterarne il comportamento. E questo tocca la rete a cui la macchina è collegata.
Questa guida non è un commento giuridico al regolamento, che nella Gazzetta ufficiale occupa più di cento pagine e per la parte meccanica ha specialisti dedicati. Prende i punti che riguardano il collegamento in rete delle macchine, la teleassistenza e il software. Spiega cosa cambia per chi costruisce una macchina, per chi la usa in stabilimento e per chi, come Netframe, progetta la rete in cui la macchina lavora. La parte normativa è quella che si legge sul testo pubblicato. Le scelte su marcatura CE, valutazione dei rischi e fascicolo tecnico le fanno il fabbricante e i suoi consulenti per la conformità. Netframe non le fa.
Da quando si applica, e a cosa
Il regolamento è entrato in vigore nel luglio 2023 e si applica dal 20 gennaio 2027. Da quel giorno una macchina immessa sul mercato o messa in servizio deve essere conforme al regolamento. Servono la dichiarazione di conformità UE e la marcatura CE secondo le nuove regole. Le macchine già sul mercato prima di quella data restano sotto la direttiva con cui sono state certificate: non c’è un obbligo di adeguamento retroattivo, e l’articolo 52 vieta agli Stati di ostacolarne la messa a disposizione. Le sanzioni nazionali per le violazioni del regolamento vanno comunicate alla Commissione entro il 20 ottobre 2026. Ci sono però due casi in cui una macchina esistente entra nel nuovo regolamento. Il primo è la modifica sostanziale. Il secondo è l’assieme di macchine, quando più macchine vengono collegate e comandate per funzionare come un tutto unico. Chi realizza l’assieme ne è il fabbricante.
La modifica sostanziale, anche digitale
L’articolo 3, punto 16, definisce la modifica sostanziale. È una modifica fisica o digitale, fatta dopo l’immissione sul mercato e non prevista dal fabbricante. Crea un pericolo nuovo o aumenta un rischio esistente, e per questo richiede una di due cose: ripari o dispositivi di protezione aggiuntivi che comportano la modifica del sistema di comando di sicurezza esistente, oppure misure di protezione aggiuntive per la stabilità o la resistenza meccanica. Chi la esegue diventa fabbricante di quella macchina, con tutti gli obblighi: valutazione dei rischi, fascicolo tecnico, dichiarazione, marcatura.
La parola che conta per la rete è “digitale”. Cambiare il software di una macchina in modo non previsto può essere una modifica sostanziale. Lo stesso vale per collegarla a un sistema che ne modifica le funzioni di sicurezza. Collegarla alla rete nel modo previsto dalle istruzioni del fabbricante non lo è. La differenza la fa quello che il fabbricante ha scritto nelle istruzioni, ed è il primo documento da chiedere.
I due requisiti che parlano di cibersicurezza
Nell’allegato III, quello dei requisiti essenziali di sicurezza e di tutela della salute, due punti riguardano direttamente la rete e il software. Sono scritti nel linguaggio della sicurezza delle persone, non in quello della sicurezza informatica, e conviene leggerli così.
1.1.9, protezione dall’alterazione
La macchina deve essere progettata in modo che collegarle un altro dispositivo, o comunicare con la macchina da remoto, non crei una situazione pericolosa. I componenti hardware che trasmettono segnali o dati rilevanti per il collegamento o l’accesso al software critico per la conformità devono essere protetti dall’alterazione accidentale o intenzionale, e la macchina deve raccogliere le evidenze degli interventi su di essi. Il software e i dati critici per la conformità devono essere identificati come tali e protetti allo stesso modo. La macchina deve saper dire quale software di sicurezza ha a bordo, in forma accessibile. E deve raccogliere le evidenze di un intervento, legittimo o no, sul software o sulla sua configurazione. In pratica la connessione non deve essere un modo per far fare alla macchina qualcosa di pericoloso. E ogni intervento sul software deve lasciare una traccia.
1.2.1, sicurezza e affidabilità dei sistemi di comando
I sistemi di comando devono essere progettati per resistere alle sollecitazioni previste e alle influenze esterne, comprese quelle intenzionali. Il testo, alla lettera a), parla di tentativi malevoli di terzi ragionevolmente prevedibili che portino a una situazione pericolosa. Inoltre, alla lettera f), la macchina deve tenere un registro delle versioni del software di sicurezza caricate dopo l’immissione sul mercato, e dei dati generati dagli interventi. Il registro resta consultabile per cinque anni dal caricamento, per dimostrare la conformità su richiesta delle autorità. Sono i due punti, insieme, che rendono la rete della macchina una parte del progetto di sicurezza e non un accessorio.
La presunzione di conformità e la norma in arrivo
L’articolo 20, paragrafo 9, riguarda le macchine certificate, o accompagnate da una dichiarazione di conformità, secondo uno schema europeo di certificazione della cibersicurezza adottato con il Regolamento (UE) 2019/881 e pubblicato nella Gazzetta ufficiale dell’Unione europea: si presumono conformi ai punti 1.1.9 e 1.2.1 per la parte coperta dal certificato. Il Regolamento (UE) 2026/1744 dell’8 luglio 2026, in vigore dal 27 luglio 2026, ha aggiunto allo stesso articolo 20 un paragrafo 10 sulla presunzione di conformità dei sistemi di intelligenza artificiale ad alto rischio e ha affidato alla Commissione l’inserimento nell’allegato III dei requisiti per l’IA, con atti delegati da applicare entro il 2 agosto 2028: i punti 1.1.9 e 1.2.1 non cambiano.
Per il resto la strada è quella delle norme armonizzate. Il CENELEC (il Comitato europeo di normazione elettrotecnica), con il comitato tecnico TC 44X, sta preparando la norma EN 50742, Safety of machinery, Protection against corruption, che risponde proprio al punto 1.1.9: il progetto prEN 50742 è stato in inchiesta pubblica fino al 27 febbraio 2026 e la prima edizione è attesa entro la fine del 2026. Finché il suo riferimento non è citato nella Gazzetta ufficiale dell’Unione europea, il fabbricante dimostra la conformità nel fascicolo tecnico con la propria valutazione dei rischi. Per la parte di rete gli standard di riferimento restano quelli della serie IEC 62443 (IEC, la Commissione elettrotecnica internazionale), che lo stesso progetto di norma richiama fra i riferimenti normativi (EN IEC 62443-3-3 e 62443-4-1).
Le istruzioni digitali e i dieci anni
L’articolo 10 permette di fornire le istruzioni per l’uso in formato digitale. Ma con condizioni precise. Il modo per accedervi deve essere indicato sulla macchina o, se non è possibile, sull’imballaggio o in un documento di accompagnamento. Il formato deve permettere di scaricarle e stamparle, per averle anche a macchina ferma. E devono restare online per la vita attesa della macchina, e comunque per almeno dieci anni dall’immissione sul mercato. Se l’utilizzatore la chiede al momento dell’acquisto, la versione cartacea è gratuita e arriva entro un mese. La stessa regola dei dieci anni vale per la dichiarazione di conformità digitale. Per chi gestisce la rete di stabilimento vuol dire una cosa concreta. Le istruzioni di connessione sicura della macchina, le porte, i protocolli e i requisiti per la teleassistenza sono parte delle istruzioni. Vanno chiesti al fabbricante in quella forma.
Cosa cambia per la rete della macchina
I requisiti sopra non dicono come si fa la rete. Dicono cosa la rete non deve permettere. Questa tabella traduce ciascun punto in una scelta di progetto, con il ruolo di chi la fa.
Dal requisito alla scelta di rete
| Requisito | Cosa chiede | Scelta di rete | Chi la fa |
|---|---|---|---|
| 1.1.9, connessione di un altro dispositivo | Collegare qualcosa alla macchina non deve creare pericolo | La macchina in una zona propria, separata dalla rete di stabilimento con un firewall industriale e regole esplicite per ogni flusso; nessun accesso diretto dalla rete uffici | Utilizzatore con il system integrator di rete, secondo le istruzioni del fabbricante |
| 1.1.9, comunicazione da remoto | La teleassistenza non deve creare pericolo | Accesso remoto avviato dall’interno, per singola macchina, con identità nominativa, doppio fattore, durata limitata e registrazione della sessione | Utilizzatore con il system integrator; il fabbricante dichiara cosa serve alla sua teleassistenza |
| 1.1.9, software e dati critici identificati e protetti | Sapere cosa c’è a bordo e proteggerlo | Inventario del software di ogni macchina con versione e firma, ricevuto dal fabbricante; protezione delle interfacce di programmazione, fisiche e di rete | Fabbricante per l’identificazione; utilizzatore per l’inventario e le interfacce |
| 1.1.9, evidenze di intervento | Ogni intervento sul software lascia traccia | Log della macchina e degli apparati di rete raccolti su un server centrale con orario sincronizzato, conservati per il tempo richiesto e non modificabili | Fabbricante per il log a bordo; utilizzatore per la raccolta centrale |
| 1.2.1, resistenza ai tentativi malevoli | Il sistema di comando resiste a chi prova ad alterarlo | Nessun protocollo di comando esposto fuori dalla zona della macchina; accesso in scrittura al PLC (Programmable Logic Controller) solo dalla postazione di ingegneria; monitoraggio passivo del traffico della zona | Fabbricante per il sistema di comando; utilizzatore per l’esposizione in rete |
| 1.2.1, registro delle versioni per cinque anni | Tracciare le versioni del software di sicurezza dopo la vendita | Procedura di aggiornamento con registrazione di data, versione, autore e motivo; copia della configurazione prima e dopo | Fabbricante per la funzione; utilizzatore per la procedura |
La zona della macchina
La scelta che regge tutte le altre è la prima: la macchina, o la linea, sta in una zona di rete propria. È il modello a zone e condotti della IEC 62443-3-2 (la parte della serie sulla valutazione del rischio per il progetto del sistema), che abbiamo descritto nella guida alla progettazione delle reti industriali IT/OT. Fra la zona della macchina e il resto dello stabilimento passa solo quello che serve, scritto in una tabella dei flussi. L’HMI (Human-Machine Interface, il pannello operatore) verso il sistema di supervisione, la raccolta dati verso il gestionale, la teleassistenza verso il fabbricante. Tutto il resto è chiuso. Un firewall industriale con regole per protocollo, e non solo per indirizzo, fa questo lavoro. Le VLAN (Virtual LAN, le reti logiche separate sullo stesso switch) da sole, senza un filtro fra di loro, no. Ne abbiamo scritto nella guida alle VLAN aziendali.
La teleassistenza che regge il 1.1.9
Il requisito non vieta la teleassistenza: chiede che non crei pericolo. La versione che regge è questa. La sessione parte da dentro lo stabilimento, su richiesta o approvazione di chi è sul posto, verso una sola macchina e per un tempo definito. Chi si collega ha un’identità personale e un secondo fattore, non una password condivisa del fornitore. La sessione viene registrata. E nessun apparato del fabbricante ha una propria connessione a internet parallela. La chiavetta 4G o il router dentro il quadro saltano tutto il resto. Le modalità le abbiamo descritte nella guida alla teleassistenza delle macchine industriali.
Il webinar del 23 settembre 2026 con Claudio Delaini
Di teleassistenza e accessi remoti in vista del regolamento abbiamo parlato anche nel webinar “Teleassistenza e accessi remoti alle macchine: gestirli in sicurezza verso il Regolamento 2027”, che Claudio Delaini ha tenuto con Alessio Miranda di Netframe il 23 settembre 2026. La registrazione è su YouTube, ed è un esempio della divisione dei ruoli di cui parla questa guida: la sicurezza della macchina e la conformità con chi se ne occupa, la rete con chi la progetta.
Il programma del webinar, in sette punti:
- Come viene fatta oggi la teleassistenza nei capannoni reali e quali sono i punti di ingresso più comuni.
- Come progettare un accesso remoto sicuro: separazione tra rete ufficio e rete di fabbrica, zone e condotti secondo IEC 62443 e DMZ industriale (DMZ, demilitarized zone, la zona cuscinetto fra la rete di fabbrica e le altre reti).
- Accessi su richiesta e limitati nel tempo, autenticazione forte e principio del privilegio minimo per i manutentori esterni.
- Tracciamento e registrazione delle sessioni remote: identità nominali, approvazione degli accessi e registrazione delle attività.
- Come governare le piattaforme cloud imposte dai costruttori, mantenendo il controllo dell’attivazione della teleassistenza.
- Il wireless in fabbrica: macchine, AGV (Automated Guided Vehicle, i veicoli a guida automatica) e strumenti collegati al Wi-Fi, dalla site survey (il rilievo radio sul posto) a SSID (Service Set Identifier, il nome della rete wireless), VLAN e autenticazione WPA3/802.1X (Wi-Fi Protected Access 3 e IEEE 802.1X, il controllo dell’accesso alla rete per singolo client).
- Cosa rispondere al fornitore che chiede di collegare la macchina direttamente al Wi-Fi aziendale.
Chi è Claudio Delaini
Claudio Delaini è ingegnere, consulente, formatore e divulgatore, con lo Studio Macchinario Sicuro, specializzato nella sicurezza dei macchinari industriali. Il lavoro dello studio consiste nel valutare il rischio del macchinario, consigliare come contenerlo al minimo e redigere tutta la documentazione per la certificazione CE, la perizia o la dichiarazione di rispondenza. Lo studio è nato nella manutenzione industriale e dal 1996, seguendo le richieste dei propri clienti, ha sviluppato la consulenza sulla sicurezza di prodotto: rispondere alle domande sempre più complesse sulle caratteristiche dei prodotti immessi sul mercato dell’Unione europea. È il profilo di consulente a cui questa guida rimanda per marcatura CE, valutazione dei rischi e fascicolo tecnico.
Le evidenze che il registro deve contenere
Il regolamento chiede alla macchina di raccogliere le evidenze degli interventi e di tenere il registro delle versioni. La rete aggiunge il contesto: da quale postazione e da quale identità è arrivato l’intervento, quando, attraverso quale accesso. Per questo i log del firewall di zona, del sistema di accesso remoto e degli switch vanno raccolti su un server centrale. L’orario va sincronizzato via NTP (Network Time Protocol) da una sorgente unica, altrimenti l’evidenza della macchina e quella della rete non si mettono in fila. Il server dei log sta fuori dalla zona della macchina e non è scrivibile dagli operatori.
Chi fa cosa: fabbricante, utilizzatore, integratore
Il fabbricante della macchina
Progetta la macchina in modo che i requisiti 1.1.9 e 1.2.1 siano soddisfatti e lo dimostra nel fascicolo tecnico. Scrive nelle istruzioni come la macchina va collegata: porte, protocolli, requisiti per la teleassistenza, interfacce di programmazione e come si proteggono. Fornisce l’elenco del software di sicurezza a bordo e il modo di leggerne la versione. Tiene la documentazione per dieci anni. Se la macchina contiene componenti con elementi digitali, come PLC, HMI e gateway, quei componenti ricadono anche nel Cyber Resilience Act, di cui parliamo sotto.
L’utilizzatore
Installa e collega la macchina come dicono le istruzioni. Se la collega in un modo non previsto, o ne cambia il software oltre quanto previsto, rischia di diventare fabbricante per modifica sostanziale. Realizza la zona di rete, l’accesso remoto e la raccolta dei log secondo la tabella sopra. Se realizza una linea collegando più macchine che lavorano come un tutto, è il fabbricante dell’assieme, con gli obblighi che ne derivano. È la situazione più sottovalutata negli stabilimenti. Se è un soggetto NIS2, la sicurezza della rete di stabilimento è anche un obbligo suo, indipendentemente dalla macchina.
Il system integrator di rete
Netframe progetta e realizza la rete di stabilimento in cui le macchine lavorano. Le zone, i firewall industriali, le regole dei flussi, l’accesso remoto, la raccolta dei log, il monitoraggio passivo del traffico OT (Operational Technology, la rete di produzione). Lo fa a partire dalle istruzioni del fabbricante e dai requisiti dell’utilizzatore. E consegna la documentazione di rete che entra nel fascicolo dell’utilizzatore: schema delle zone, tabella dei flussi, procedure di accesso remoto e di aggiornamento. Non fa la valutazione dei rischi della macchina, non redige il fascicolo tecnico, non appone la marcatura CE e non certifica la conformità. Quello è il lavoro del fabbricante e dei consulenti per la marcatura CE, con cui Netframe si coordina quando la rete è parte della soluzione. Non offre un SOC (Security Operations Center, il presidio di sicurezza continuo) gestito né un controllo degli accessi di rete a livello di dispositivo.
La documentazione di rete che serve dal 2027
Il regolamento ragiona per documenti: fascicolo tecnico, istruzioni, dichiarazione, registro. La rete deve avere i suoi, e sono questi.
- Lo schema delle zone e dei condotti dello stabilimento, con ogni macchina nella sua zona e i firewall fra le zone.
- La tabella dei flussi per ogni macchina: sorgente, destinazione, protocollo, porta, direzione, motivo, e la regola che lo permette.
- Le istruzioni di connessione del fabbricante, ricevute e archiviate con la macchina.
- La procedura di accesso remoto: chi può chiedere una sessione, chi la approva, come si registra, per quanto si conserva la registrazione.
- L’inventario del software di ogni macchina, con la versione letta dalla macchina e la data di lettura.
- La procedura di aggiornamento: finestra, approvazione, copia della configurazione prima e dopo, registrazione della versione.
- La configurazione della raccolta dei log: sorgenti, server, sincronizzazione dell’orario, durata di conservazione.
Sono documenti che si producono al progetto e si aggiornano a ogni modifica. Un fascicolo che li contiene rende dimostrabile, il giorno di un’ispezione o di un incidente, che la connessione della macchina non ha creato un pericolo.
Regolamento Macchine, Cyber Resilience Act e NIS2: chi copre cosa
Tre testi europei toccano la stessa macchina da tre lati, e si confondono spesso.
| Testo | Di cosa si occupa | A chi si rivolge | Date che contano |
|---|---|---|---|
| Regolamento Macchine (UE) 2023/1230 | Sicurezza delle persone: la macchina non deve fare male, nemmeno se qualcuno la attacca | Fabbricante della macchina; chi fa modifiche sostanziali o assiemi | Si applica dal 20 gennaio 2027 |
| Cyber Resilience Act (UE) 2024/2847 | Sicurezza informatica dei prodotti con elementi digitali lungo tutto il ciclo di vita: vulnerabilità, aggiornamenti, segnalazioni | Fabbricante del prodotto digitale: PLC, HMI, gateway, software, e la macchina stessa quando è un prodotto con elementi digitali collegato in rete | Segnalazioni obbligatorie dall’11 settembre 2026; applicazione piena dall’11 dicembre 2027 |
| Direttiva NIS2 (UE) 2022/2555 | Sicurezza dell’organizzazione: misure, gestione del rischio, segnalazione degli incidenti | L’azienda che usa le macchine, se è soggetto essenziale o importante | Recepita in Italia con il decreto legislativo 138/2024; scadenze operative fissate dall’Agenzia per la cybersicurezza nazionale (ACN) |
La stessa rete di stabilimento serve a tutti e tre. Per il Regolamento Macchine è il modo in cui la connessione non crea pericolo. Nel Cyber Resilience Act è il canale attraverso cui arrivano gli aggiornamenti di sicurezza del fabbricante, e in cui una vulnerabilità sfruttata si vede. Con la NIS2 è una delle misure di gestione del rischio dell’utilizzatore. Progettarla una volta con i tre testi davanti costa meno che adattarla tre volte.
Cosa fare prima del 20 gennaio 2027
Per chi costruisce macchine
Un inventario dei modelli con la classificazione nell’allegato I, per sapere dove serve l’organismo notificato: la parte A, ai punti 5 e 6, comprende i componenti di sicurezza a comportamento autoevolutivo basato sull’apprendimento automatico e le macchine con sistemi incorporati dello stesso tipo, quando garantiscono funzioni di sicurezza. Una valutazione delle vulnerabilità dei componenti che partecipano alle funzioni di sicurezza, con l’esposizione in rete, le interfacce di programmazione e il registro delle versioni. Le istruzioni di connessione sicura scritte, e la decisione su dove staranno le istruzioni digitali per dieci anni. E, dall’11 settembre 2026, la procedura di segnalazione del Cyber Resilience Act per i componenti digitali che si vendono già.
Per chi usa le macchine
L’elenco delle macchine collegate in rete, con il modo in cui sono collegate e le istruzioni del fabbricante a fianco: è il punto di partenza di un security assessment della rete di stabilimento. La verifica di quali collegamenti non sono previsti dalle istruzioni, a partire dai router e dalle chiavette del fornitore dentro i quadri. La zona di rete per ogni macchina o linea, con il firewall e la tabella dei flussi. L’accesso remoto rifatto nel modo descritto sopra. La raccolta dei log con l’orario sincronizzato. E la domanda, per ogni linea realizzata in casa collegando più macchine, se non si sia diventati fabbricanti di un assieme senza saperlo.
Gli errori che si trovano più spesso
- Macchina collegata alla rete uffici con un cavo, perché “tanto c’è il firewall in ingresso”.
- Router 4G del fornitore dentro il quadro, sempre acceso, con una password che conoscono in dieci.
- Teleassistenza con VPN permanente verso tutta la rete di stabilimento, invece che verso una macchina per volta.
- Porta di programmazione del PLC raggiungibile da qualsiasi PC della rete.
- Nessuno che sappia quale versione di software ha ogni macchina, né come leggerla.
- Log della macchina e log del firewall con orari diversi, che non si possono confrontare.
- Linea realizzata collegando tre macchine di tre fornitori, senza chiedersi chi ne è il fabbricante.
- Istruzioni digitali del fabbricante su un portale che chiude dopo tre anni.
- Aggiornamento del software di sicurezza fatto dal tecnico esterno senza copia della configurazione e senza registrazione.
- Progetto di rete fatto per la NIS2, poi rifatto per il Regolamento Macchine, poi rifatto per il Cyber Resilience Act.
Domande frequenti sul Regolamento Macchine e la rete
Da quando si applica il Regolamento Macchine 2023/1230?
Dal 20 gennaio 2027. Da quella data le macchine immesse sul mercato o messe in servizio nell’Unione europea devono essere conformi al regolamento, che sostituisce la Direttiva 2006/42/CE. Le macchine immesse prima restano sotto la direttiva. Fanno eccezione le modifiche sostanziali e l’inserimento in un assieme di macchine, che fanno scattare gli obblighi del fabbricante su chi li esegue.
Collegare una macchina alla rete è una modifica sostanziale?
Non se avviene nel modo previsto dal fabbricante nelle istruzioni per l’uso. Diventa una modifica sostanziale, anche digitale, quando non è prevista dal fabbricante e crea un pericolo nuovo o aumenta un rischio esistente. La soglia è quella delle protezioni aggiuntive che diventano necessarie. Per questo le istruzioni di connessione del fabbricante sono il primo documento da chiedere. I collegamenti non previsti, come un router del fornitore nel quadro, sono i primi da togliere.
La teleassistenza sulle macchine è ancora permessa?
Sì. Il requisito 1.1.9 dell’allegato III non vieta la comunicazione da remoto: chiede che non crei una situazione pericolosa. La teleassistenza che regge il requisito parte da dentro lo stabilimento su approvazione, verso una sola macchina e per un tempo definito. Usa identità personali con doppio fattore, viene registrata e non passa da connessioni parallele del fornitore.
Cosa chiede il Cyber Resilience Act dall’11 settembre 2026?
Dall’11 settembre 2026 i fabbricanti di prodotti con elementi digitali devono segnalare le vulnerabilità sfruttate attivamente e gli incidenti gravi che riguardano la sicurezza dei loro prodotti. Preallarme entro 24 ore, notifica entro 72 ore e rapporto finale (entro 14 giorni dalla correzione per le vulnerabilità, entro un mese per gli incidenti), sulla piattaforma unica di segnalazione gestita dall’ENISA, l’Agenzia dell’Unione europea per la cibersicurezza, attiva dall’11 settembre 2026. L’obbligo vale anche per i prodotti già sul mercato prima dell’applicazione piena del regolamento, che è l’11 dicembre 2027. Per una macchina vuol dire che il fabbricante dei suoi PLC, HMI e gateway ha questo obbligo, e che gli avvisi arriveranno. La rete di stabilimento deve permettere di applicare gli aggiornamenti in modo controllato.
Regolamento Macchine e NIS2 chiedono la stessa cosa?
No, ma si incontrano sulla rete. Il Regolamento Macchine chiede al fabbricante che la macchina resti sicura per le persone anche sotto attacco. La NIS2 chiede all’azienda che la usa, se è soggetto essenziale o importante, misure di gestione del rischio e segnalazione degli incidenti. La zona di rete della macchina, l’accesso remoto controllato e la raccolta dei log sono misure che servono a tutti e due. A progettarle una volta sola si risparmia.
Netframe si occupa della marcatura CE delle macchine?
No. Netframe, system integrator IT con sede a Modena, progetta e realizza la rete di stabilimento in cui le macchine lavorano, in tutta l’Emilia-Romagna. Zone e firewall industriali secondo IEC 62443, tabella dei flussi, accesso remoto controllato, raccolta dei log, monitoraggio passivo del traffico OT. Consegna la documentazione di rete per il fascicolo. Valutazione dei rischi, fascicolo tecnico, dichiarazione di conformità e marcatura CE restano al fabbricante e ai consulenti per la conformità delle macchine. Con loro Netframe si coordina quando la rete è parte della soluzione.
Fonti
- Regolamento (UE) 2023/1230 relativo alle macchine: articolo 3, punto 16 (modifica sostanziale), articolo 10, paragrafi 3, 7 e 8 (documentazione, istruzioni e dichiarazione digitali), articolo 18 (obblighi di chi esegue una modifica sostanziale), articolo 20, paragrafo 9 (presunzione di conformità), articolo 25 (valutazione della conformità), articolo 50, paragrafo 2 (sanzioni), articoli 51, 52 e 54; allegato I, parte A, punti 5 e 6; allegato III, punti 1.1.9 e 1.2.1, lettere a) e f)
- Per la parte sull’intelligenza artificiale, Regolamento (UE) 2026/1744 dell’8 luglio 2026, che modifica il Regolamento (UE) 2023/1230: articolo 20, paragrafo 10, e atti delegati sull’allegato III da applicare entro il 2 agosto 2028
- Regolamento (UE) 2024/2847, Cyber Resilience Act: articoli 14, 69 e 71; Commissione europea, Cyber Resilience Act, reporting obligations; ENISA, The CRA Single Reporting Platform is launched (11 settembre 2026)
- Direttiva (UE) 2022/2555, NIS2, e decreto legislativo 4 settembre 2024, n. 138, che la recepisce in Italia, citato in forma descrittiva
- Regolamento (UE) 2019/881, Cybersecurity Act, schemi europei di certificazione della cibersicurezza
- Commissione europea, comunicazione C(2026) 5252 del 27 luglio 2026, orientamenti non vincolanti sull’applicazione del Cyber Resilience Act
- CENELEC TC 44X, progetto di norma prEN 50742:2025, Safety of machinery, Protection against corruption, in inchiesta pubblica fino al 27 febbraio 2026: CEI Magazine, Il progetto di norma prEN 50742 (marzo 2026)
- Claudio Delaini e Alessio Miranda, webinar Teleassistenza e accessi remoti alle macchine: gestirli in sicurezza verso il Regolamento 2027, 23 settembre 2026
- IEC 62443-3-2 e 62443-3-3, sicurezza dei sistemi di automazione industriale, zone, condotti e livelli di sicurezza, citate in forma descrittiva
Fonti verificate il 28 settembre 2026.
Nota di indipendenza
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom. Questa guida descrive il quadro normativo a scopo informativo e non costituisce consulenza legale né valutazione di conformità: le scelte su marcatura CE, valutazione dei rischi e fascicolo tecnico vanno prese con il fabbricante e con i consulenti per la conformità delle macchine.
Other Articles
-
Come si misura l’affidabilità di una rete: MTBF, disponibilità, SLA e collaudo
-
Ridondanza di rete in azienda: quando serve, come si progetta e come si collauda il failover
-
Certificazione del cablaggio di rete: cosa deve contenere il report e come si legge prima di accendere la rete
-
Fibra ottica in azienda: quando serve, OM4 o OS2, quanto lontano arriva e come si collauda
-
Categorie dei cavi di rete: 5e, 6, 6A, 7 e 8, cosa cambia davvero e quale scegliere
-
Switch PoE per access point e telefoni: come si sceglie e quanta potenza serve davvero