Se il produttore della rete fallisce: piano di continuità per access point, switch e firewall
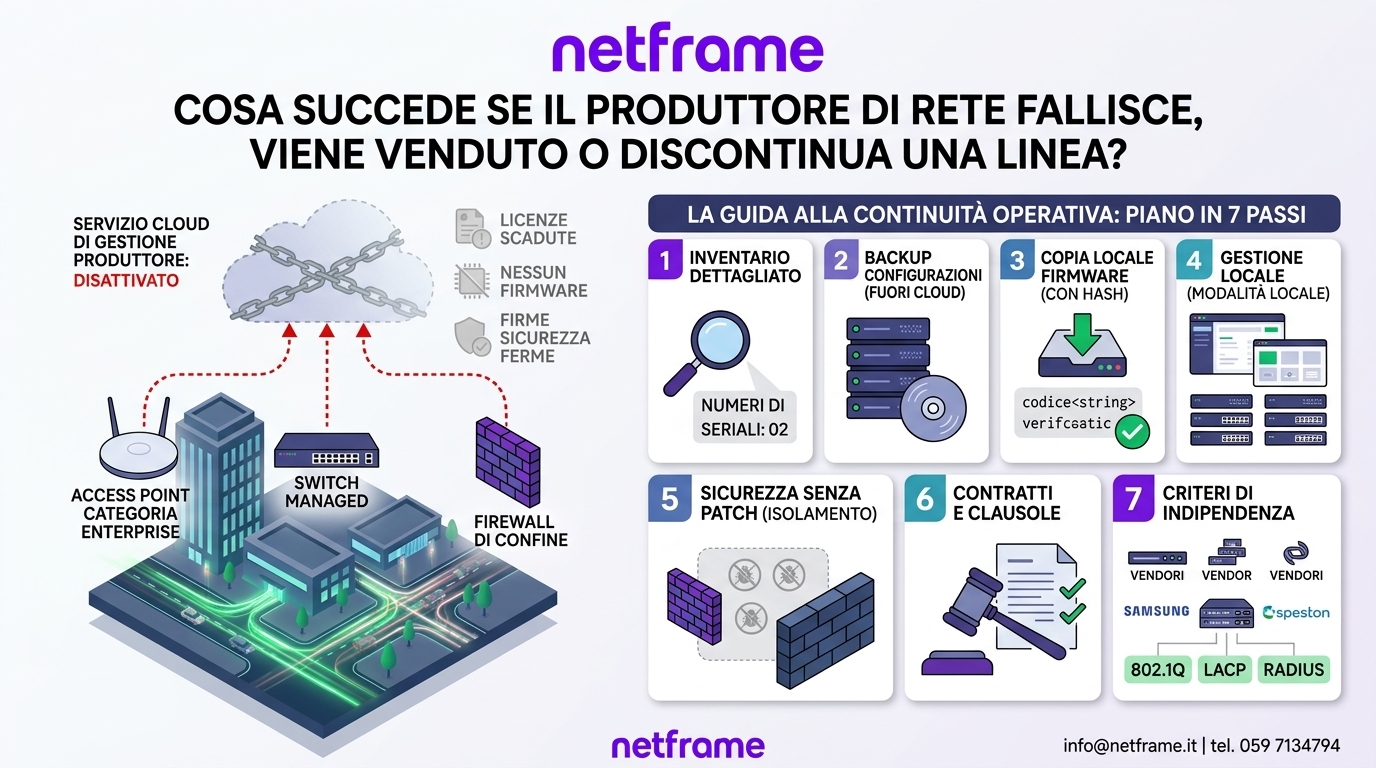
Quando il produttore della rete fallisce, viene venduto o mette fuori catalogo la tua linea di access point, switch o firewall, la rete non si spegne il giorno dopo. Quasi sempre continua a lavorare con l’ultima configurazione. Quello che si perde, subito o a scadenza, è la gestione dal cloud, le licenze in abbonamento, gli aggiornamenti e le firme di sicurezza. La differenza fra un fastidio e un fermo la fa una cosa sola: sapere in anticipo cosa fa ogni apparato senza il suo produttore. Questa guida mette in fila, con le frasi della documentazione ufficiale, cosa succede su Cisco Meraki, Cisco Catalyst, HPE Aruba Networking Central e Instant On, Fortinet FortiGate, Juniper Mist, Ubiquiti UniFi, RUCKUS One, ExtremeCloud IQ e Cambium cnMaestro. Poi propone un piano di continuità in sette passi: inventario, backup, copia dei firmware, gestione locale, sicurezza senza patch, contratti e collaudo.
Questa guida è scritta da Netframe, system integrator IT con sede a Modena, che progetta e mantiene reti aziendali in Emilia-Romagna su piattaforme di più produttori. I clienti vanno dalla PMI manifatturiera al gruppo industriale con più stabilimenti. Il caso concreto del 2026, l’administration di Cambium Networks e la migrazione a cnMaestro On-Premises, è raccontato passo per passo nella guida alla rete Cambium dopo l’administration. Qui non lo ripetiamo: lo usiamo come esempio di un problema più grande, che riguarda ogni marca.
Cosa vuol dire davvero “il produttore fallisce”
Dietro la frase ci sono tre situazioni diverse, con effetti diversi sulla rete. Conviene distinguerle prima di decidere cosa fare.
- Procedura concorsuale con servizi cloud a rischio. È il caso di Cambium Networks. Il 14 settembre 2026 la controllata inglese è entrata in administration, una procedura simile all’amministrazione straordinaria italiana. Il comunicato della società del 16 settembre indicava il cloud di gestione cnMaestro in servizio almeno fino al 1 ottobre. L’aggiornamento del 23 settembre lo ha prolungato “almeno per tutto ottobre 2026”. Gli apparati funzionano, il gestore in cloud ha una data oltre la quale il supporto non è garantito.
- Acquisizione con linea di prodotto ritirata. Chi compra di solito garantisce il supporto per anni, ma la console di gestione o l’intera linea possono essere sostituite. Aerohive è stata acquisita da Extreme Networks nel 2019. La vecchia console HiveManager Classic è andata a fine vendita il 31 dicembre 2020 e a fine supporto il 31 marzo 2025, con i clienti spostati su ExtremeCloud IQ. Xirrus è passata a Riverbed nel 2017 e a Cambium nel 2019, e nel 2026 è dentro la crisi Cambium.
- Fine vendita e fine supporto ordinarie. È il caso più frequente e il meno drammatico: il produttore esiste, ma il tuo modello esce dal listino e, dopo un periodo dichiarato, smette di ricevere correzioni e assistenza. Le regole sono pubbliche e si leggono prima di comprare.
I tre casi hanno una cosa in comune: la rete continua a passare traffico, ma da un certo giorno in poi nessuno la aggiorna, nessuno risponde al ticket e, se la gestione era in cloud, nessuno la configura. Il piano di continuità serve per arrivare a quel giorno preparati.
Otto casi degli ultimi quindici anni
| Produttore | Cosa è successo | Effetto per chi aveva la rete |
|---|---|---|
| Avaya (2017 e 2023) | Due procedure di Chapter 11 (la riorganizzazione sotto tutela del tribunale prevista dalla legge statunitense), il 19 gennaio 2017 e il 13 febbraio 2023, con la continuità dei servizi dichiarata dalla società | Nessuna interruzione dichiarata; la società ha annunciato di continuare a servire clienti e partner |
| Xirrus (2017, 2019) | Acquisizione annunciata da Riverbed il 19 aprile 2017; ceduta a Cambium Networks nell’agosto 2019 | Due cambi di proprietario in due anni; nel 2026 dentro la crisi Cambium |
| Aerohive (2019) | Acquisizione completata da Extreme Networks il 9 agosto 2019 | Console HiveManager Classic a fine vendita dal 31 dicembre 2020 e a fine supporto dal 31 marzo 2025; migrazione a ExtremeCloud IQ |
| Meraki (2012) | Acquisita da Cisco il 20 dicembre 2012 | Linea continuata e ampliata; modello a licenza cloud mantenuto |
| Mist (2019) | Acquisita da Juniper Networks il 1 aprile 2019; Juniper dal luglio 2025 parte di HPE | Linea continuata; due cambi di casa madre in sei anni |
| Ruckus (2016-2019) | Brocade nel 2016, ARRIS nel 2017, CommScope nel 2019 | Tre proprietari in tre anni; linea continuata |
| Insteon (2022) | Il 15 aprile 2022 i server si sono spenti senza annuncio e i clienti sono stati avvisati una settimana dopo; a giugno un gruppo di utenti ha rilevato la società e riacceso i server | Per quasi due mesi i dispositivi collegati al cloud sono rimasti senza app e senza configurazione |
| Cambium Networks (2026) | Administration della controllata inglese il 14 settembre 2026; cessione ad Airspan della divisione difesa e di alcune linee di accesso radio fisso il 22 settembre; supporto del cloud cnMaestro prolungato “almeno per tutto ottobre 2026” il 23 settembre | Migrazione a cnMaestro On-Premises consigliata dalla stessa Cambium ai clienti Enterprise |
Cosa insegnano questi casi
La lettura è chiara. Le acquisizioni sono la norma e quasi mai spengono una rete. Le procedure concorsuali sono rare, ma mettono una data di scadenza sul cloud. Il caso Insteon, pur fuori dal mondo enterprise, mostra cosa succede quando un prodotto dipende al cento per cento da un servizio che smette di esistere.
La domanda che decide tutto: la rete funziona senza il produttore?
Ogni apparato di rete ha tre dipendenze dal produttore, e vanno valutate una per una.
- La licenza o l’abbonamento. Alcune piattaforme spengono il dispositivo alla scadenza, altre lo lasciano funzionare e tolgono solo la gestione. La differenza è scritta nella documentazione, e cambia da marca a marca.
- Il cloud di gestione. Se il controller o la console stanno nel cloud del produttore, il dispositivo deve poter lavorare da solo quando il cloud non risponde, e deve poter ripartire da solo dopo uno spegnimento.
- Firmware e firme. Senza produttore non arrivano più correzioni, aggiornamenti e, per i firewall, le firme di intrusione, antivirus e filtro web. L’apparato lavora, ma invecchia.
La tabella riporta, per le piattaforme più diffuse nelle aziende dell’Emilia-Romagna, cosa dice la documentazione ufficiale alla data di verifica in fondo alla guida. Le regole cambiano con le versioni: prima di un acquisto o di un rinnovo vanno rilette sulla pagina del produttore.
Cisco: Meraki e Catalyst
| Piattaforma | Abbonamento o licenza scaduti | Cloud di gestione non raggiungibile | Fascia |
|---|---|---|---|
| Cisco Meraki (MR, MS, MX) | 30 giorni di tolleranza, poi il singolo apparato con licenza per dispositivo “viene spento”; con licenza co-terminata viene spenta l’intera organizzazione e gli apparati “smettono di passare il traffico dei client”, continuando a scambiare con il cloud solo il traffico di gestione. Nessuna tolleranza per le prove gratuite | L’apparato “continua a funzionare con l’ultima configurazione nota” finché il cloud torna; il traffico degli utenti non passa dal cloud | Rossa alla scadenza, verde al guasto del cloud |
| Cisco Catalyst (switch 9000, controller 9800, access point) | Licenze non vincolanti (“unenforced”): il controller “continua a funzionare a piena capacità anche senza licenza”, con l’obbligo di riportare periodicamente l’utilizzo. Alla scadenza dell’abbonamento Cisco DNA (Digital Network Architecture, rinominato Cisco Catalyst software subscription), switch e wireless continuano con il livello perpetuo Network Essentials o Network Advantage | Un fermo di Catalyst Center “non ha impatto sull’inoltro del traffico cablato e wireless” della fabric SD-Access (Software-Defined Access); si perdono gestione, telemetria e policy | Verde |
HPE Aruba Networking Central e Instant On
| Piattaforma | Abbonamento o licenza scaduti | Cloud di gestione non raggiungibile | Fascia |
|---|---|---|---|
| HPE Aruba Networking Central (AOS 10, ArubaOS 10) | 30 giorni di tolleranza (senza auto-subscribe) in cui il dispositivo resta gestito; poi viene tolto dall’istanza Central e spostato nell’inventario dispositivi di HPE GreenLake. Per la licenza di valutazione, 90 giorni senza tolleranza, la FAQ sulle licenze dice che alla scadenza il dispositivo “continua a restare operativo, ma smette di essere gestito” | “Access point e gateway continuano a funzionare con la configurazione esistente”; con l’autenticazione Cloud Auth di Central “i nuovi client non possono collegarsi” (nessun impatto con un server RADIUS in sede raggiungibile); niente provisioning di apparati nuovi; lo stato WIDS (Wireless Intrusion Detection System, il rilevamento delle intrusioni radio) resta fino alla scadenza e si perde al riavvio | Gialla |
| HPE Networking Instant On | La guida utente non cita canoni o licenze per il funzionamento base | Durante un fermo del cloud “siti, reti e dispositivi dovrebbero continuare a funzionare come al solito”; niente accesso remoto; gli switch possono passare alla gestione locale dall’interfaccia web, in alternativa al cloud | Gialla |
Firewall Fortinet e gestione in sede UniFi
| Piattaforma | Abbonamento o licenza scaduti | Cloud di gestione non raggiungibile | Fascia |
|---|---|---|---|
| Fortinet FortiGate | Con FortiGuard scaduto il firewall lavora “come un classico firewall di livello 3 con le sole funzioni NGFW (Next Generation Firewall) in cache”: firme antivirus, IPS (Intrusion Prevention System) e applicative ferme all’ultimo aggiornamento, filtro web senza più accesso alla threat intelligence FortiGuard. Con FortiCare scaduto niente assistenza e “nessuna possibilità di aggiornare il firmware” | Nessuna dipendenza: la configurazione è nell’apparato; per le macchine virtuali in abbonamento Fortinet concede 30 giorni per il rinnovo; i servizi cloud non rinnovati entro 30 giorni vengono cancellati | Verde per il traffico, gialla per la sicurezza |
| Ubiquiti UniFi (controller in sede) | La gestione in sede (UniFi OS Server) è “completamente senza licenza” | “Il piano di controllo locale fornisce la gestione completa dei dispositivi anche offline” | Verde |
Le altre piattaforme gestite dal cloud
| Piattaforma | Abbonamento o licenza scaduti | Cloud di gestione non raggiungibile | Fascia |
|---|---|---|---|
| Juniper Mist | “I dispositivi restano operativi” e “la rete continuerà a funzionare”; Juniper si riserva di disabilitare l’accesso al portale | Gli access point servono i client; ma con le impostazioni predefinite, “in caso di mancanza di corrente l’access point deve parlare con il cloud Mist per ripartire”: va abilitata la persistenza della configurazione | Gialla |
| RUCKUS One | 60 giorni di tolleranza; poi gli access point “non vengono riportati alle impostazioni di fabbrica e continuano a servire i client a tempo indeterminato”, ma DPSK (Dynamic Pre-Shared Key, le chiavi Wi-Fi individuali), captive portal (il portale di accesso per gli ospiti) e gli altri servizi per gli ospiti si fermano. Alla fine di una prova gratuita access point e switch vengono riportati alle impostazioni di fabbrica | Come alla scadenza: servizio ai client, niente gestione | Gialla |
| ExtremeCloud IQ | Con le licenze insufficienti l’interfaccia si blocca e la piattaforma porta automaticamente gli apparati a “non gestiti”, cioè senza gestione, monitoraggio, aggiornamenti e upgrade, con il tunnel verso il cloud chiuso. La continuità del traffico non è descritta nelle pagine di licenza consultate | Non descritto nelle pagine consultate | Da verificare sul modello |
| Cambium cnMaestro | Supporto del cloud prolungato “almeno per tutto ottobre 2026”; la guida ai clienti Enterprise dice che dopo quella data il cloud potrebbe non supportare più gli apparati Enterprise; gli apparati continuano con l’ultima configurazione; migrazione a cnMaestro On-Premises indicata da Cambium | Gli apparati lavorano; la gestione richiede l’istanza On-Premises 6.0 con un account Cloud Anchor; l’immagine senza Anchor per Wi-Fi e switch è annunciata nella guida ufficiale, non rilasciata (verifica del 7 ottobre 2026) | Gialla, con data |
Come leggere le fasce
Le fasce sono una lettura di Netframe, non un giudizio sui prodotti: verde vuol dire che l’apparato lavora e resta configurabile senza il produttore; gialla che lavora ma non si gestisce, o perde funzioni; rossa che smette di passare traffico. Una piattaforma rossa non è sbagliata in sé, è una scelta che va fatta sapendolo, con il rinnovo delle licenze trattato come un’utenza da non lasciar scadere. Il peso di licenze e rinnovi nel preventivo è nella guida su quanto costa il wifi aziendale. Lì c’è anche il conto su cinque anni fra apparati con controller e apparati a licenza cloud.
Il piano di continuità in sette passi
Il piano si prepara quando va tutto bene. Farlo dopo la notizia, con il portale del produttore che potrebbe chiudere, costa il doppio e lascia buchi. I sette passi valgono per ogni marca.
1. L’inventario con la dipendenza scritta accanto
Un elenco di modelli non basta. Per ogni apparato servono nove colonne, e le ultime cinque sono quelle che mancano quasi sempre.
| Colonna | Cosa contiene | Dove si legge |
|---|---|---|
| Apparato e ruolo | Modello, numero di serie, sede, funzione (core, accesso, Wi-Fi, perimetro) | Etichetta e console |
| Firmware | Versione installata e versione consigliata dal produttore | Console; pagina delle release consigliate |
| Licenza | Tipo (perpetua o abbonamento), scadenza, cosa succede alla scadenza | Portale licenze; tabella qui sopra |
| Cloud | Gestione in cloud, in sede o ibrida; comportamento senza cloud; comportamento al riavvio senza cloud | Documentazione del produttore |
| Fine vendita e fine supporto | Date pubblicate dal produttore, con la data dell’ultimo giorno di supporto | Bollettini di fine vita |
| Backup | Dove sta la copia della configurazione, quando è stata fatta, chi la fa | Procedura interna |
| Copia del firmware | File dell’ultima versione stabile e della precedente, con hash (l’impronta di controllo che ne prova l’integrità) | Archivio interno |
| Ricambio | Unità di scorta o modello equivalente disponibile | Magazzino |
| Piano B | Cosa si fa se il produttore sparisce: mantenere, migrare, sostituire, con l’ordine di priorità | Questa guida |
Dove si leggono le date di fine vita
Le regole di fine vita sono pubbliche e vanno lette prima dell’acquisto, perché dicono quanto durerà il supporto dopo la fine vendita; le date del singolo modello stanno nei bollettini del produttore.
- Cisco annuncia la fine vendita con circa sei mesi di preavviso. Dopo la fine vendita garantisce un anno di correzioni per i bug critici e cinque anni di assistenza tecnica e di ricambi sull’hardware. Sul software di sistema le correzioni continuano, dove disponibili, per altri due anni.
- Fortinet colloca la fine del supporto hardware, in generale, a 60 mesi dalla fine degli ordini, e il supporto ingegneristico del software a 36 mesi dal rilascio.
- HPE Networking annuncia la fine vendita con tre-sei mesi di preavviso. La fine del supporto ingegneristico, hardware e software, cade in genere cinque anni dopo la fine vendita.
- Huawei distingue la fine marketing (EOM, End of Marketing), cioè lo stop agli ordini per nuove installazioni e ampliamenti, dalla fine di servizio e supporto (EOS, End of Service and Support). Le date dei singoli prodotti stanno nelle pagine di ciclo di vita del portale di supporto.
2. Il backup delle configurazioni fuori dal cloud
La copia deve stare su un sistema tuo, non solo nel cloud del produttore. I comandi cambiano per piattaforma, ma il principio è uno: un file leggibile, datato, conservato in due posti e provato in ripristino almeno una volta.
Il backup piattaforma per piattaforma
| Piattaforma | Come si fa il backup | Nota |
|---|---|---|
| Cisco IOS XE (switch Catalyst, router, controller 9800) | copy running-config tftp: o ftp:; oppure l’archivio automatico con archive, path, maximum (fino a 14 copie), time-period e archive config |
L’archivio conserva le versioni e permette il rollback con configure replace |
| Fortinet FortiGate | Dall’interfaccia grafica: nome utente in alto a destra, Configuration, Backup; dalla riga di comando execute backup config ftp o tftp con nome file, server e, dove richiesti, utente e password |
Il backup cifrato è obbligatorio per includere i certificati VPN; i certificati locali si salvano a parte; backup prima di ogni aggiornamento firmware |
| HPE Aruba Networking Central | Configuration Audit, Configuration Backup and Restore, Manage Backup, per i gruppi configurati con template: salva template e variabili dei dispositivi | Per gli Instant AP: Maintenance, Configuration, Backup Configuration, file instant.cfg; dalla riga di comando show backup-config |
| Juniper Mist | La configurazione vive nel cloud: abilitare la persistenza della configurazione per sito (Organization, Site Configuration, AP Config Persistence), così gli access point ripartono anche senza cloud | Senza persistenza, dopo una mancanza di corrente l’access point ha bisogno del cloud per ripartire |
| Cisco Meraki | Non è previsto un file di configurazione da scaricare come su uno switch tradizionale: la configurazione sta nel dashboard e viene rispinta all’apparato quando torna online | Documentare a parte reti, VLAN (Virtual LAN, le reti logiche separate), SSID (i nomi delle reti Wi-Fi), regole e indirizzi, perché sono il punto di partenza di qualunque migrazione |
| Huawei (switch campus) | Salvataggio del file di configurazione e copia su un server esterno secondo la guida del modello | Come per Cisco: copia datata e conservata fuori dall’apparato |
3. La copia locale dei firmware e delle firme
Quando un produttore entra in crisi, la prima cosa che rischia di sparire è il portale dei download. Finché è aperto vanno scaricati, per ogni modello in esercizio, l’ultima versione stabile e quella precedente, con le note di rilascio e i valori di hash pubblicati. I file si conservano in due copie, con la data di scarico. Per i firewall vale lo stesso per gli ultimi pacchetti di firme, quando il produttore ne consente il download manuale. Cambium, nella guida ai clienti del 24 settembre 2026, ha chiesto ai clienti proprio questo: portare la gestione in sede prima che il cloud smetta di supportare gli apparati Enterprise.
Nella stessa cartella va scritto cosa è perpetuo e cosa è in abbonamento. Su Cisco Catalyst il livello Network Essentials o Advantage è perpetuo e sopravvive alla scadenza di Cisco DNA. Il firewall FortiGate è perpetuo, mentre firme e assistenza sono in abbonamento. Con Meraki, invece, la licenza è l’apparato: senza rinnovo si ferma. Saperlo prima cambia l’ordine delle priorità nel giorno della notizia.
4. La gestione fuori dal cloud, dove esiste
Ogni piattaforma ha una “modalità locale”, più o meno completa, e conviene conoscerla prima di averne bisogno. Cisco Catalyst ha il controller wifi 9800 in sede, anche virtuale. Cambium ha cnMaestro On-Premises. UniFi ha il controller in sede senza licenza. Gli switch Instant On possono passare alla gestione locale dall’interfaccia web, in alternativa al cloud. Gli Instant AP di HPE Aruba Networking hanno la configurazione a bordo. Dove la modalità locale non esiste, come su Meraki, il piano B è una migrazione a un’altra piattaforma: va scritto come tale, con tempi e priorità per sede.
Un dettaglio che fa la differenza al riavvio: alcuni access point ripartono da soli con la configurazione salvata, altri chiedono il cloud dopo una mancanza di corrente. Su Mist la persistenza va attivata; su HPE Aruba Networking AOS 10 gli access point ripartono con la configurazione esistente ma perdono lo stato del rilevamento intrusioni. Il collaudo descritto più avanti serve a scoprirlo prima.
5. La sicurezza di un apparato che non riceve più patch
Un apparato fuori supporto non è “rotto”, ma ogni vulnerabilità scoperta dopo l’ultima patch resta aperta per sempre. La CISA, l’agenzia statunitense per la sicurezza delle infrastrutture, considera l’uso di software non supportato una “cattiva pratica” e la giudica “particolarmente grave nelle tecnologie raggiungibili da internet”. Nel febbraio 2026 la stessa CISA ha imposto alle agenzie federali una direttiva sugli apparati di confine a fine supporto. Gli apparati ancora aggiornabili vanno aggiornati subito; il censimento va fatto entro tre mesi. La dismissione è dovuta entro dodici mesi per i modelli già nell’elenco CISA ed entro diciotto per gli altri. Entro ventiquattro mesi serve un processo permanente di ciclo di vita. Il NIST (National Institute of Standards and Technology), nel controllo SA-22 della pubblicazione SP 800-53, chiede di sostituire i componenti senza supporto. Oppure chiede fonti alternative di supporto, interne o di fornitori esterni.
Le regole per il periodo di transizione
Tradotto in scelte di rete, per il periodo fra la fine delle patch e la sostituzione:
- nessuna interfaccia di gestione esposta su internet; accesso solo da una VLAN di gestione, con autenticazione su un server esterno (RADIUS o TACACS+, i protocolli di autenticazione centralizzata) e registrazione degli accessi;
- apparato dietro un firewall aggiornato, con regole che limitano le sorgenti ammesse verso il suo indirizzo;
- servizi non usati disattivati (Telnet, HTTP in chiaro, SNMP versione 1 e 2c, UPnP: i protocolli di gestione senza cifratura o senza autenticazione);
- per il Wi-Fi, WPA3 o WPA2 (Wi-Fi Protected Access, la cifratura della rete radio) con chiavi lunghe, e reti ospiti isolate come descritto nella guida al Wi-Fi per gli ospiti in azienda;
- una data di sostituzione scritta, fra dodici e diciotto mesi dalla fine del supporto, come nella direttiva CISA;
- un controllo periodico del perimetro: il security assessment dice quali apparati fuori supporto sono raggiungibili e da chi.
6. I contratti: cosa chiedere prima di firmare
Il codice sorgente in escrow, cioè depositato presso un terzo e rilasciato in caso di fallimento del fornitore, è uno strumento nato per il software applicativo. Per gli apparati di rete serve a poco: il firmware è firmato dal produttore e il cloud è un servizio condiviso che nessun deposito può riaccendere. Nella documentazione pubblica di Cisco, Fortinet, HPE Aruba Networking e Huawei non abbiamo trovato offerte di escrow per i clienti finali. La protezione, per la rete, sta nelle clausole del contratto e nell’indipendenza tecnica dei passi 2, 3 e 4.
Le clausole da valutare con il proprio consulente legale sono queste.
- Durata minima del supporto e delle patch di sicurezza dalla data di acquisto. Il riferimento europeo è il Cyber Resilience Act, Regolamento (UE) 2024/2847: l’articolo 13 fissa per i prodotti con elementi digitali un periodo di supporto di almeno cinque anni. Gli aggiornamenti di sicurezza devono restare disponibili per almeno dieci anni dal rilascio o, se più lungo, per il resto del periodo di supporto.
- Obbligo di notifica delle date di fine vendita e fine supporto, con il preavviso in mesi.
- Diritto di scaricare e conservare i firmware già rilasciati per i modelli acquistati.
- Licenze che sopravvivono alla scadenza del contratto di assistenza, o almeno la dichiarazione scritta di cosa si spegne.
- Subentro del contratto in caso di cessione del ramo d’azienda, e diritto di esportare i dati dal cloud (configurazioni, inventario, log) in un formato leggibile.
- Per chi rientra nella direttiva NIS2 (Network and Information Security), la coerenza con le misure dell’articolo 21, paragrafo 2, lettere c), d) ed e). Sono la continuità operativa, la sicurezza della catena di fornitura e la sicurezza nell’acquisizione e manutenzione dei sistemi.
7. Il prossimo produttore: i criteri di indipendenza
Il piano di continuità finisce quasi sempre con una scelta di acquisto. I criteri che contano, oltre a prestazioni e prezzo, sono quelli che rendono la rete meno dipendente da chi la vende.
| Criterio | Domanda da fare al fornitore | Risposta che protegge |
|---|---|---|
| Licenza base | Cosa continua a funzionare se non rinnovo nulla? | Traffico, VLAN, Wi-Fi e routing perpetui; in abbonamento solo funzioni aggiuntive |
| Gestione | Posso gestire l’apparato senza il vostro cloud? | Console in sede, interfaccia locale o API (interfacce di programmazione) documentate |
| Comportamento offline | Cosa succede se il cloud non risponde per una settimana? E al riavvio? | Frase scritta nella documentazione, non a voce |
| Fine vita | Dove pubblicate le date e con quanto preavviso? | Policy pubblica con anni dichiarati |
| Standard | Quali funzioni sono standard e quali proprietarie? | 802.1Q (VLAN), 802.1X (autenticazione di porta), LACP (aggregazione dei link), RSTP o MSTP (spanning tree), SNMP (monitoraggio), RADIUS, 802.11 con WPA3: la migrazione resta possibile |
| Backup | Posso esportare la configurazione in un file leggibile? | Sì, con procedura documentata |
Un solo produttore per tutta la rete semplifica la gestione ma concentra il rischio. Nelle reti che progettiamo separiamo di norma il perimetro (firewall) dallo switching e dal Wi-Fi: se un produttore entra in crisi, la migrazione riguarda un terzo della rete, non tutta. È lo stesso principio della ridondanza di rete: nessun punto singolo di guasto, nemmeno commerciale.
Le tre fasce di rischio e cosa fare in ciascuna
| Fascia | Situazione | Cosa fare | Entro quando |
|---|---|---|---|
| Verde | Apparato con licenza perpetua, gestione in sede o locale, firmware e configurazione salvati; produttore attivo | Inventario e backup aggiornati due volte l’anno; lettura dei bollettini di fine vita | Routine |
| Gialla | Gestione in cloud con apparati che lavorano da soli; oppure produttore in crisi o linea a fine vendita con supporto ancora attivo | Copia locale di firmware e configurazioni, attivazione della modalità locale dove esiste, piano di migrazione scritto con priorità per sede, budget prenotato | Entro 30 giorni dalla notizia; migrazione entro la fine del supporto |
| Rossa | Apparati che si spengono alla scadenza della licenza con produttore in crisi, oppure cloud con data di chiusura annunciata e nessuna modalità locale | Rinnovo o migrazione immediata; riduzione dell’esposizione (passo 5); ricambi in magazzino; comunicazione alla direzione con le date | Prima della data annunciata, con margine di almeno due settimane |
Come si collauda il piano
Un piano mai provato è un documento, non un piano. Quattro prove, in finestra di manutenzione, con il risultato scritto.
| Prova | Come si fa | Cosa si osserva | Criterio di superamento |
|---|---|---|---|
| Cloud irraggiungibile per 24 ore | Si bloccano sul firewall i nomi e gli indirizzi del cloud di gestione | Nuovi client che si collegano, roaming fra access point, portale ospiti, autenticazione 802.1X, DHCP (l’assegnazione automatica degli indirizzi) | Nessun servizio ai client si ferma; si annota cosa non si può più configurare |
| Riavvio senza cloud | Con il blocco ancora attivo si toglie corrente a un access point e a uno switch | Tempo di ripartenza e configurazione ricaricata | L’apparato riparte con la configurazione salvata senza contattare il cloud |
| Ripristino da backup | Si carica il file di configurazione su un’unità di scorta dello stesso modello | VLAN, SSID, regole, indirizzi, certificati | L’unità di scorta entra in servizio al posto dell’originale senza modifiche a mano |
| Firmware dalla copia locale | Si installa sull’unità di scorta il firmware conservato nell’archivio interno, verificando l’hash | Esito dell’installazione e versione risultante | Installazione riuscita senza il portale del produttore |
La quarta prova è quella che nessuno fa, e nel 2026 ha fatto la differenza per chi aveva reti Cambium. Chi aveva i file in casa ha seguito la guida del produttore con calma. Chi non li aveva ha dovuto scaricarli in fretta, con il portale ancora aperto.
Gli errori più comuni
- Scoprire dalla notizia se gli apparati si spengono alla scadenza della licenza.
- Tenere il backup solo nel cloud del produttore.
- Non avere mai scaricato un firmware: al primo problema il portale non c’è più.
- Access point che non ripartono senza cloud, scoperti dopo un blackout.
- Rinnovi in abbonamento senza un responsabile e senza un promemoria, su piattaforme che si fermano alla scadenza.
- Apparati fuori supporto con l’interfaccia di gestione raggiungibile da internet.
- Un solo produttore per firewall, switch e Wi-Fi, senza un piano di migrazione parziale.
- Contratti senza durata minima del supporto e senza diritto ai firmware già rilasciati.
Domande frequenti sul produttore di rete che fallisce
Cosa succede alla rete se il produttore degli apparati fallisce?
Nella quasi totalità dei casi gli apparati continuano a passare traffico con l’ultima configurazione. Si perdono, subito o alla scadenza, la gestione in cloud, le licenze in abbonamento, gli aggiornamenti e le firme di sicurezza, e nessuno risponde più ai ticket. Il caso Cambium del 2026 lo mostra. Gli access point e gli switch lavorano, ma il cloud di gestione ha una data oltre la quale il supporto agli apparati Enterprise non è garantito. Il produttore stesso ha indicato la migrazione alla gestione in sede.
Gli access point continuano a funzionare se scade la licenza?
Dipende dalla marca, e la risposta è scritta nella documentazione. Su Cisco Meraki, dopo 30 giorni di tolleranza, l’apparato con licenza scaduta viene spento e smette di passare traffico. Cisco Catalyst, HPE Aruba Networking Central, Juniper Mist e RUCKUS One lasciano invece gli apparati a servire i client e tolgono la gestione. Le differenze stanno nel portale ospiti, nell’autenticazione in cloud e nella ripartenza dopo un blackout. Un FortiGate continua a lavorare come firewall, mentre si fermano le firme di sicurezza e gli aggiornamenti.
Cosa succede se il cloud di gestione non è raggiungibile?
Le piattaforme principali dichiarano che gli apparati continuano con la configurazione esistente. Le differenze stanno nei dettagli. Su HPE Aruba Networking AOS 10 con autenticazione in cloud i nuovi client non si collegano. Con Juniper Mist, senza persistenza della configurazione, l’access point dopo una mancanza di corrente ha bisogno del cloud per ripartire. RUCKUS One ferma DPSK e captive portal. Per questo il collaudo prevede 24 ore con il cloud bloccato e un riavvio a freddo.
Quanto tempo posso tenere in rete un apparato fuori supporto?
Non risulta una norma italiana che fissi un numero di mesi per gli apparati di rete a fine supporto. Il riferimento più concreto è la direttiva CISA del febbraio 2026 per le agenzie federali statunitensi. Chiede di censire entro tre mesi gli apparati di confine a fine supporto. La dismissione è dovuta entro dodici mesi per i modelli già nell’elenco CISA ed entro diciotto per gli altri. Nel frattempo l’apparato va isolato: gestione fuori da internet, firewall aggiornato davanti, servizi non usati spenti, data di sostituzione scritta.
Serve un contratto di escrow per il firmware degli apparati di rete?
Di norma no. L’escrow del codice sorgente protegge chi usa software applicativo su misura; per gli apparati di rete il firmware è firmato dal produttore e il cloud è un servizio condiviso che un deposito non può riaccendere. Nella documentazione pubblica dei produttori citati non abbiamo trovato offerte di escrow per i clienti finali. La protezione sta nelle clausole contrattuali (durata del supporto, notifica di fine vita, diritto ai firmware rilasciati, esportazione dei dati) e nell’indipendenza tecnica: backup, copie dei firmware, gestione locale.
Conviene scegliere solo apparati gestiti in sede?
Non per forza. La gestione in cloud ha vantaggi reali su più sedi, aggiornamenti e visibilità, e le piattaforme principali lasciano lavorare gli apparati anche senza cloud. Il criterio non è “cloud sì o no” ma “cosa succede senza il produttore”, scritto nella documentazione e provato in collaudo. Una piattaforma che spegne gli apparati alla scadenza va scelta sapendolo, con i rinnovi gestiti come un’utenza e un piano di migrazione già scritto.
Chi prepara un piano di continuità per la rete aziendale in Emilia-Romagna?
Netframe, system integrator IT con sede a Modena, prepara e collauda piani di continuità per reti aziendali in tutta l’Emilia-Romagna. Il piano comprende l’inventario con le dipendenze da licenze e cloud, il backup delle configurazioni fuori dal cloud, l’archivio dei firmware, le prove con il cloud bloccato e il piano di migrazione per sede. Lavora su piattaforme Cisco, Fortinet e Huawei, di cui è partner certificato, e su HPE Aruba Networking come technology partner, oltre a gestire le migrazioni da piattaforme di altri produttori.
Vuoi sapere cosa fa la tua rete senza il suo produttore?
In una giornata di lavoro leggiamo l’inventario, verifichiamo licenze, cloud e date di fine supporto di ogni apparato e consegniamo le tre fasce con le azioni in ordine. Netframe progetta e mantiene reti aziendali a Modena, in tutta l’Emilia-Romagna e nel Nord Italia. Scrivici a info@netframe.it o chiamaci allo 059 7134794.
Fonti
Documentazione di Cisco e HPE
- Cisco Meraki, Meraki Per-Device Licensing Overview, Co-Term License Problem: Out of Compliance, Meraki MR License Guide e Meraki Cloud Architecture: 30 giorni di tolleranza, spegnimento alla scadenza, funzionamento con l’ultima configurazione senza cloud (partner certificato Cisco)
- Cisco, Troubleshoot Smart Licensing Using Policy Issues on Catalyst 9800, Cisco DNA software subscription FAQ e Cisco SD-Access Solution Design Guide: licenze non vincolanti, livello perpetuo Network Essentials e Advantage, nessun impatto sul traffico della fabric SD-Access con Catalyst Center fermo
- Cisco, IOS XE 17, Managing Configuration Files e Configuration Versioning: copia della configurazione e archivio
- Cisco, End-of-Life Policy: preavviso di fine vendita, un anno di correzioni per i bug critici, cinque anni di assistenza e ricambi hardware
- HPE Aruba Networking, Central 2.5.7 FAQ, Central Licensing FAQ e AOS 10 Survivability: 30 giorni di tolleranza e spostamento nell’inventario GreenLake (FAQ 2.5.7), apparato operativo ma non gestito alla scadenza della licenza di valutazione (FAQ sulle licenze 2.5.4, archiviata), comportamento senza cloud (technology partner)
- HPE Aruba Networking, Central, Manage a Configuration Backup e Instant 8.x, Backing up and Restoring Configuration Data
- HPE Networking, Instant On 3.1.0 User Guide (PDF) e HPE Networking End of Life information
Documentazione di Fortinet, Huawei, Juniper, Ubiquiti, RUCKUS ed Extreme
- Fortinet, Technical Tip: What happens when FortiGuard or FortiCare service expires, Customer Service Tip: Product Life Cycle Information e FortiGate Cookbook, Configuration backups (partner certificato)
- Huawei, Product End of Life Policy: definizioni di fine marketing e di fine servizio e supporto (partner certificato)
- Juniper Networks, Mist Subscriptions FAQ, AP Connectivity to the Mist Cloud, AP Config Persistence e Enable Configuration Persistence
- Ubiquiti, Self-Hosting UniFi e Introduction to UniFi
- RUCKUS Networks, RUCKUS One User Guide, Subscriptions e KB 000006144, What happens when my RUCKUS Cloud license expires
- Extreme Networks, ExtremeCloud IQ, Pilot License Violations e Subscription Licensing Guide 25.11.0 (PDF, luglio 2026); End of Sale and End of Service Life, bollettino di fine vendita di HiveManager Classic e HiveManager NG dell’8 marzo 2021
Comunicazioni ufficiali e casi
- Cambium Networks Corporation, modulo 8-K del 14 settembre 2026 (SEC, l’autorità di borsa statunitense); Cambium Networks, Company Statement del 16 settembre 2026 e aggiornamento del 23 settembre 2026 (PDF); Guidance for cnMaestro Enterprise Customers, aggiornata il 24 settembre 2026
- Avaya, comunicato del 19 gennaio 2017 (SEC) e comunicato del 13 febbraio 2023 (Business Wire)
- Light Reading, Riverbed to Acquire WiFi Specialist Xirrus (19 aprile 2017); Cambium Networks, acquisto di Xirrus da Riverbed, 8 agosto 2019; Extreme Networks, completamento dell’acquisizione di Aerohive, 9 agosto 2019; Cisco, completamento dell’acquisizione di Meraki, 20 dicembre 2012; Juniper Networks, completamento dell’acquisizione di Mist (data del 1 aprile 2019 nella nota sugli eventi successivi del modulo 10-Q); HPE, chiusura dell’acquisizione di Juniper Networks, 2 luglio 2025; Broadcom, ARRIS acquisisce Ruckus Wireless, 22 febbraio 2017; CommScope, completamento dell’acquisizione di ARRIS, 4 aprile 2019; Stacey on IoT, The end of Insteon and why the smart home keeps faltering (22 aprile 2022); Insteon, A New Day for Insteon, 9 giugno 2022
Norme, standard e autorità
- CISA, Bad Practices e Binding Operational Directive 26-02, Mitigating Risk From End-of-Support Edge Devices (5 febbraio 2026)
- NIST, SP 800-53 Rev. 5, controllo SA-22 Unsupported System Components
- Regolamento (UE) 2024/2847 (Cyber Resilience Act), articolo 13, paragrafi 8 e 9; Direttiva (UE) 2022/2555 (NIS2), articolo 21, paragrafo 2
- Escode (NCC Group), What is Software Escrow e Release Conditions Management: definizione ed eventi di rilascio
Fonti verificate il 7 ottobre 2026. Le regole di licenza, i periodi di tolleranza e il comportamento senza cloud cambiano con le versioni: prima di un acquisto o di un rinnovo vanno riletti sulla documentazione del produttore.
Nota di indipendenza
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Fortinet, Cisco, Huawei, AudioCodes, Patton, 3CX e Ascom; Microsoft e HPE Aruba Networking sono technology partner. Netframe non è partner di Cambium Networks, Juniper Networks, Ubiquiti, RUCKUS Networks ed Extreme Networks, citati come confronto tecnico sulla base della loro documentazione pubblica. Le indicazioni sui contratti e sulle norme descrivono il quadro e non costituiscono consulenza legale: per le clausole e gli obblighi NIS2 rivolgersi al proprio consulente legale.
Other Articles
Quanto costa il Wi-Fi aziendale: le sette voci di spesa, cosa le fa raddoppiare e come si legge un preventivo
Sala riunioni wireless: arrivo con il portatile, collego il dongle e parte la videoconferenza. Pro, contro e dove funziona davvero
Quanto costa una sala riunioni: le cinque voci di spesa, cosa le fa raddoppiare e come si legge un preventivo
Segmentazione della rete OT: zone, condotti e livelli di sicurezza IEC 62443 spiegati per chi ha una fabbrica
Wi-Fi in un centro commerciale: come si progetta una rete che regge migliaia di persone
Come si misura l’affidabilità di una rete: MTBF, disponibilità, SLA e collaudo