Segmentazione della rete OT: zone, condotti e livelli di sicurezza IEC 62443 spiegati per chi ha una fabbrica
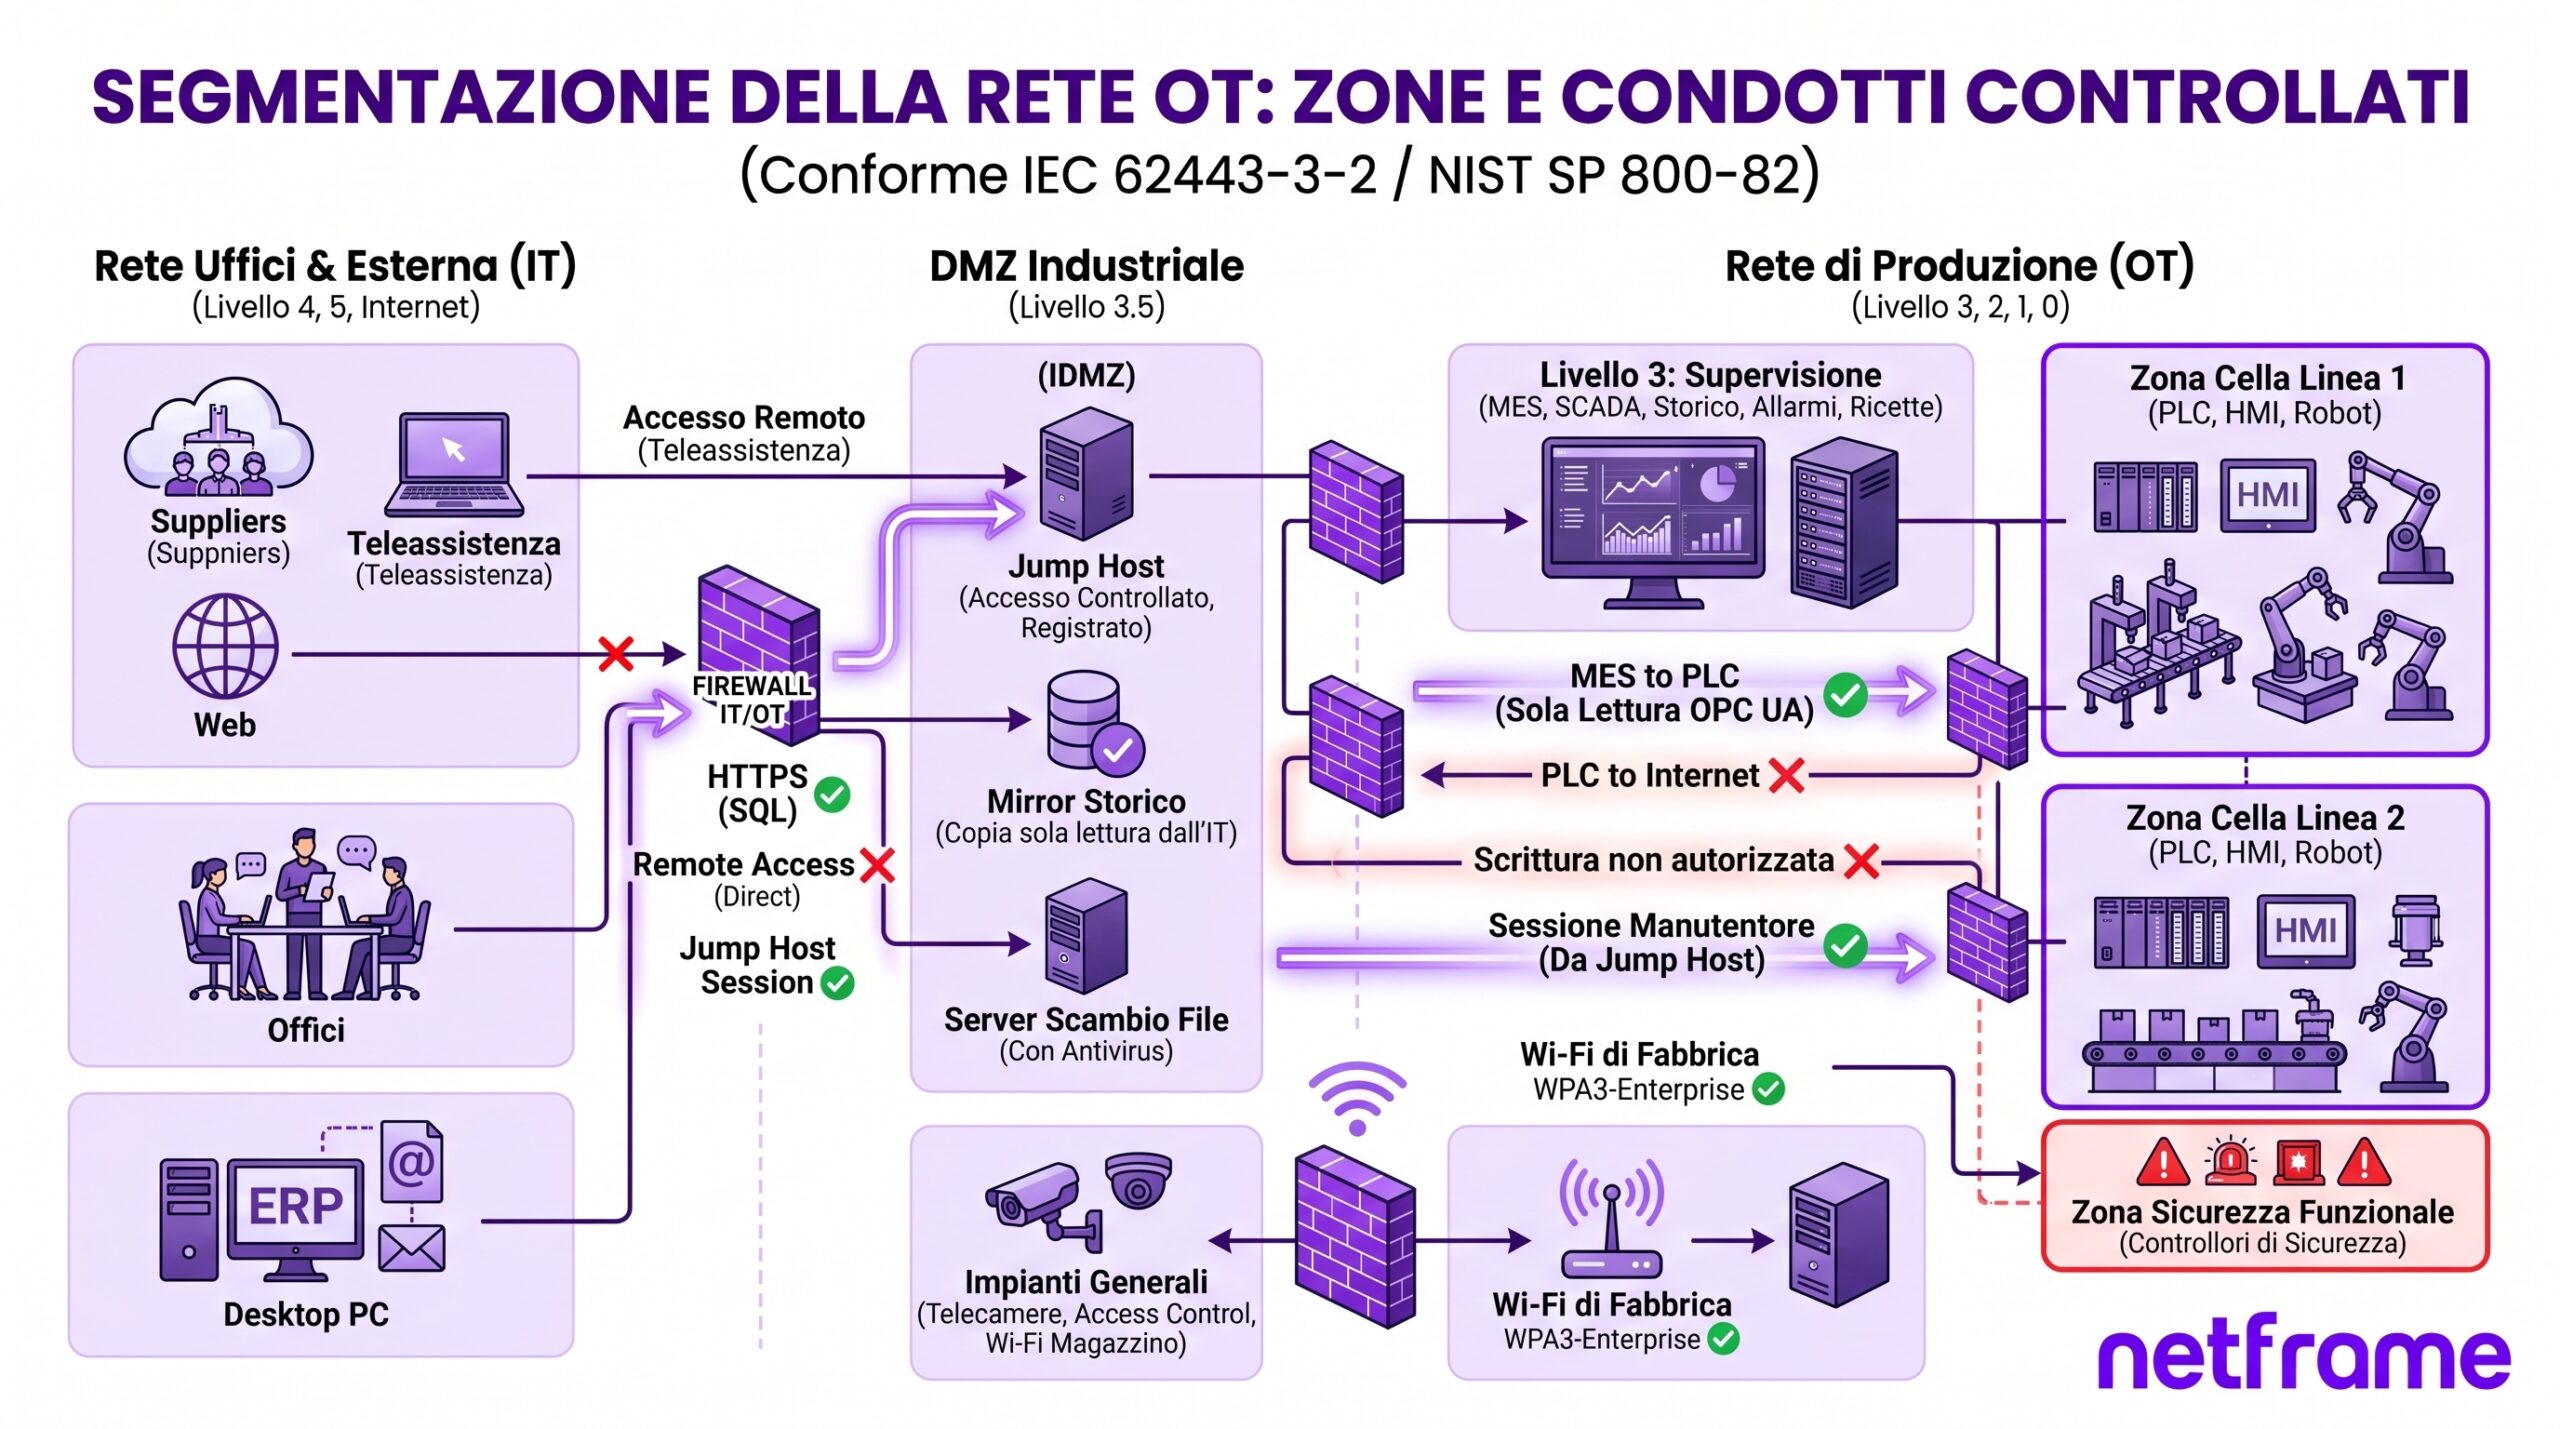
In breve. La segmentazione della rete OT è la divisione della rete di fabbrica in zone, cioè gruppi di macchine e sistemi che condividono lo stesso livello di rischio, collegate fra loro solo attraverso condotti controllati, cioè passaggi dove un firewall decide quale protocollo può passare, in quale direzione e da chi. È il metodo della norma IEC 62443-3-2 e della guida NIST SP 800-82, e serve a fare in modo che un portatile infetto in ufficio, un fornitore collegato in teleassistenza o un PLC (Programmable Logic Controller, il controllore della macchina) senza password non possano raggiungere tutto il resto. Si fa con VLAN, un firewall fra uffici e produzione, una DMZ industriale in mezzo e regole scritte una per una, in cinque passi e senza fermare le linee.
Questa guida è scritta da Netframe, system integrator IT con sede a Modena, che progetta e realizza la segmentazione delle reti di fabbrica in Emilia-Romagna, dalla PMI manifatturiera al gruppo industriale con più stabilimenti.
Segmentazione della rete OT: cosa vuol dire, spiegato semplice
In molti stabilimenti la rete di produzione è nata come un’estensione della rete degli uffici. Il primo PLC collegato in Ethernet è finito sullo stesso switch dei PC, poi sono arrivati l’HMI (Human-Machine Interface, il pannello operatore), il supervisore, il server dello storico, i lettori di codici a barre, le telecamere, i router dei fornitori delle macchine. Oggi quella rete è una stanza sola: chi è dentro vede tutto, e tutto vede lui.
La rete OT (Operational Technology), cioè la rete dei sistemi che muovono qualcosa di fisico (PLC, drive, robot, HMI, SCADA (Supervisory Control And Data Acquisition), strumenti di misura), è diversa dalla rete IT per tre ragioni che contano nel progetto. Prima di tutto la disponibilità: un server di posta fermo per un’ora è un fastidio, una linea ferma per un’ora è un costo che si misura in pezzi non prodotti. Poi l’età degli apparati: un PLC dura quindici o vent’anni, gira con il firmware con cui è stato messo in servizio e non si aggiorna a ogni patch del martedì.
La terza è il linguaggio: i protocolli industriali più diffusi, Modbus TCP, PROFINET, EtherNet/IP, sono nati senza autenticazione, e chiunque sia sulla stessa rete può leggere e scrivere nelle variabili di un controllore. OPC UA (Open Platform Communications Unified Architecture) ha la sicurezza nello standard, ma spesso viene messo in servizio con la modalità “nessuna sicurezza” per far funzionare le cose in fretta.
Segmentare la rete OT vuol dire prendere quella stanza sola e dividerla in stanze, con porte che si aprono solo per chi ha motivo di passare. Non è un prodotto: è un disegno, fatto di zone, condotti e regole, che poi si realizza con switch, VLAN (Virtual LAN) e firewall.
Cosa copre questa guida e cosa sta nelle altre
Questa guida spiega come si disegna quel progetto e come si realizza in una PMI manifatturiera senza fermare la produzione. È diversa dalla guida alle VLAN aziendali, che divide la rete di un’azienda in reparti e tratta la produzione come un reparto solo: qui si entra dentro quel reparto. È diversa dalla guida alla progettazione delle reti industriali IT/OT, che dà il quadro d’insieme fra segmentazione, ridondanza e Wi-Fi di fabbrica: qui si approfondisce il primo dei tre.
Lascia alla guida sulla teleassistenza delle macchine industriali il capitolo di chi si collega da fuori, e alla guida sulle reti industriali ad alta affidabilità il capitolo di cosa succede quando un apparato si guasta. Netframe la progetta e la realizza dalla sede di Modena, in tutta l’Emilia-Romagna.
Perché le VLAN da sole non bastano in fabbrica
La VLAN è lo strumento con cui si separano le reti sugli stessi cavi e sugli stessi switch. È indispensabile, e la guida citata sopra spiega come si fa in tutta l’azienda. Ma una VLAN da sola non è una zona: è una stanza senza porta. Se la VLAN della produzione e quella degli uffici si incontrano su un router, spesso lo switch di core, che le instrada senza regole, chi è in ufficio arriva al PLC esattamente come prima, solo con un salto in più.
La differenza fra segmentare una rete di uffici e segmentare una rete OT sta nel fatto che in fabbrica le regole di passaggio devono essere scritte in termini di protocollo e direzione, non solo di indirizzo. “Il supervisore può leggere i registri Modbus del PLC della linea 3, e nessun altro può scrivere in quei registri” è una regola OT. “La VLAN 30 può parlare con la VLAN 40” non lo è. Il firewall che sta fra le due deve capire almeno la porta e, dove il rischio lo richiede, il protocollo industriale dentro il pacchetto.
Per questo il progetto parte dalle zone e dai condotti, e le VLAN arrivano dopo, come modo di realizzarli.
Il firewall come porta fra le VLAN: così la VLAN diventa una zona
Due VLAN non si parlano da sole: perché un pacchetto passi dall’una all’altra serve un apparato che le instradi, il gateway. Spesso quel gateway è lo switch di core, che passa i pacchetti fra le VLAN alla velocità del cavo senza guardare cosa contengono. È la stanza senza porta: la separazione esiste sul cavo, non sul passaggio.
La soluzione è spostare la porta sul firewall. Le VLAN di produzione arrivano al firewall su un trunk (un collegamento che porta più VLAN distinte dalle etichette 802.1Q) e il firewall ha un’interfaccia logica per ciascuna, con l’indirizzo che le macchine usano come gateway; lo switch continua a tenerle separate sul cavo, ma non le instrada più. Così nessun pacchetto passa da una VLAN di produzione a un’altra, o verso gli uffici, senza una regola scritta: sorgente, destinazione, porta, direzione, protocollo industriale dove serve, con ogni passaggio nel registro. La VLAN è diventata una zona e l’elenco delle regole è il condotto. In una PMI il firewall fa da gateway a tutti i reparti, come nella guida alle VLAN aziendali; negli stabilimenti grandi le VLAN degli uffici possono restare sullo switch di core, quelle di produzione no.
Il traffico interno a una zona non passa dal firewall: PLC, HMI e drive della stessa cella stanno nella stessa VLAN, il firewall vede solo i flussi fra zone, che sono pochi, e non serve un apparato sovradimensionato. Dove le macchine hanno indirizzi fissi che nessuno vuole toccare, il firewall si inserisce in modo trasparente fra due VLAN, senza indirizzi propri e senza cambiare il gateway delle macchine: su FortiGate si chiama virtual wire pair, due interfacce senza indirizzo fra cui il traffico passa solo se una regola lo permette.
Quattro modi di collegare le VLAN a confronto
La tabella mette in fila le quattro scelte che si trovano negli stabilimenti: le prime due non bastano per i condotti fra zone, le ultime due sì.
| Come si collegano le VLAN | Cosa controlla | Limite | Dove va bene |
|---|---|---|---|
| Gateway sullo switch di core, senza filtri | Niente: instrada tutto | Nessuna regola, direzione, protocollo o registro | Mai fra uffici e produzione |
| Gateway sullo switch con ACL (Access Control List, elenchi di indirizzi e porte) | Indirizzi e porte, senza memoria delle sessioni | Niente direzione delle sessioni, protocollo industriale né registro centrale | Separazioni grossolane fra le VLAN degli uffici, negli stabilimenti grandi |
| Firewall come gateway delle VLAN di produzione, su trunk 802.1Q | Sorgente, destinazione, porta, direzione, protocollo, con registro | Lo switch non deve più instradare quelle VLAN | I condotti fra zone: la scelta normale |
| Firewall trasparente fra due VLAN (virtual wire pair) | Come sopra, senza cambiare indirizzi e gateway | Un punto di inserimento per ogni passaggio da controllare | Macchine con indirizzi fissi che non si possono toccare |
Il modello a livelli, letto per una PMI
Il riferimento con cui si ragiona da trent’anni è il modello a livelli della Purdue Enterprise Reference Architecture, nato negli anni Novanta e ripreso dallo standard ISA-95 della International Society of Automation, che tutti chiamano modello di Purdue. La guida NIST SP 800-82 (NIST è il National Institute of Standards and Technology degli Stati Uniti) nella revisione 3 del settembre 2023 lo usa ancora come riferimento per la segmentazione con la DMZ (demilitarized zone, la rete cuscinetto fra uffici e produzione), con l’avvertenza che è uno schema di riferimento e non una prescrizione. Serve a mettere in ordine le cose, non a copiarlo pari pari.
I sette livelli in una PMI
| Livello | Cosa c’è | In una PMI manifatturiera |
|---|---|---|
| 0 | Processo fisico: sensori, attuatori, motori | I cablaggi di macchina, di solito non su Ethernet o su bus di campo dedicati |
| 1 | Controllo di base: PLC, drive, controllori di robot, sistemi di sicurezza | Il PLC di ogni macchina o linea, gli azionamenti, il controllore del robot |
| 2 | Supervisione di area: HMI, SCADA di linea, storico locale | Il pannello operatore di ogni macchina, il PC di supervisione della linea |
| 3 | Gestione della produzione: MES (Manufacturing Execution System), storico di stabilimento, server degli allarmi | Il MES, il server che raccoglie i dati di produzione, il sistema di manutenzione |
| 3,5 | DMZ industriale: il confine fra OT e IT | Quasi sempre assente, ed è il livello che questa guida chiede di costruire |
| 4 | Sistemi aziendali: ERP (Enterprise Resource Planning), posta, file server, uffici | La rete degli uffici, il gestionale, i PC |
| 5 | Rete esterna: internet, cloud, fornitori | I portali dei costruttori di macchine, il cloud del MES, le connessioni dei manutentori |
La regola che il modello porta con sé, e che vale ancora, è una sola: il traffico non salta i livelli. Un sistema del livello 4 non parla con uno del livello 1. Se l’ERP ha bisogno dei dati di produzione, li prende dal MES al livello 3 attraverso la DMZ; se il costruttore di una macchina deve collegarsi al PLC, entra al livello 3,5 e da lì, e solo da lì, arriva alla macchina.
Nella maggior parte delle PMI che Netframe incontra la situazione reale è questa: i livelli 1, 2 e 3 stanno nella stessa rete piatta, spesso nella stessa rete degli uffici, e il livello 5 entra direttamente al livello 1 attraverso il router cellulare che il costruttore ha lasciato nel quadro della macchina.
Zone e condotti secondo IEC 62443-3-2
La norma IEC 62443 è la serie di riferimento per la sicurezza dei sistemi di automazione industriale. La parte 3-2, pubblicata nel 2020, definisce il metodo per dividere un sistema in zone e condotti e per assegnare a ciascuna zona un livello di sicurezza obiettivo. Nella parte 3-3, del 2013, stanno i requisiti tecnici che un sistema deve soddisfare per ogni livello. Sono documenti a pagamento: qui vengono citati per quello che dicono, con il rimando alle schede del catalogo IEC nelle fonti.
Le tre parole che servono
Una zona è un insieme di apparati che condividono gli stessi requisiti di sicurezza: stessa criticità, stessa esposizione, stessa conseguenza se qualcosa va storto. Una macchina con il suo PLC, il suo HMI e il suo drive è una zona. Il MES con il suo database è un’altra zona. Gli uffici sono una zona.
Un condotto è un canale di comunicazione fra due zone. Non è “il cavo”: è l’insieme dei flussi ammessi fra le due, con protocollo, direzione, origine e destinazione. Ogni condotto ha un punto di controllo, di solito un firewall, dove le regole si applicano e dove si registra cosa passa.
I quattro livelli di sicurezza
Il livello di sicurezza (Security Level, SL) è un numero da 1 a 4 che dice contro chi la zona deve resistere. La norma distingue il livello obiettivo (SL-T, quello che il progetto vuole raggiungere), il livello raggiunto (SL-A, quello misurato sul sistema installato) e la capacità del prodotto (SL-C, quello che un apparato può garantire). Il livello obiettivo non si prende da un catalogo: la parte 3-2 lo fa uscire da una valutazione del rischio zona per zona.
| Livello | Contro chi protegge | Esempio |
|---|---|---|
| SL 1 | Violazioni casuali o accidentali | L’operatore che collega la chiavetta sbagliata, l’errore di configurazione |
| SL 2 | Attacco intenzionale con mezzi semplici, poche risorse, competenze generiche | Il malware che entra dagli uffici e cerca tutto quello che risponde |
| SL 3 | Attacco intenzionale con mezzi sofisticati, risorse moderate, competenze specifiche sui sistemi industriali | Chi conosce il protocollo del PLC e lo sfrutta apposta |
| SL 4 | Attacco con mezzi sofisticati e risorse estese | Il perimetro delle infrastrutture critiche, non della PMI |
Per una PMI manifatturiera il livello obiettivo ragionevole per le zone di produzione è SL 2, con SL 3 dove un’intrusione può fare male a una persona o fermare un impianto che non si riavvia in un’ora. Ma è la valutazione del rischio a dirlo, non questa tabella, e la valutazione si fa con chi conosce le macchine: il responsabile di produzione, il manutentore, il costruttore.
Le zone tipiche di una PMI manifatturiera
| Zona | Cosa contiene | Con chi parla | SL-T tipico |
|---|---|---|---|
| Uffici e IT | PC, server aziendali, ERP, stampanti, telefonia | Con la DMZ industriale; mai direttamente con le zone di produzione | SL 1-2 |
| DMZ industriale | Jump host, copia dello storico, server di scambio file, relay degli aggiornamenti, aggregatore OPC UA | Con gli uffici da un lato e con la supervisione dall’altro; termina ogni sessione | SL 2 |
| Supervisione di stabilimento | MES, storico di produzione, server degli allarmi, sistema di manutenzione, gestore delle ricette | Con la DMZ verso l’alto, con le celle verso il basso | SL 2 |
| Cella o linea (una zona per ciascuna) | PLC, HMI, drive, controllore del robot, strumenti della macchina | Solo con la supervisione, sui protocolli e nelle direzioni necessarie; mai con le altre celle | SL 2, SL 3 dove c’è rischio per le persone |
| Sicurezza funzionale | Controllori di sicurezza, barriere, arresti di emergenza in rete | Idealmente con nessuno; se in rete, con la sola cella di appartenenza | SL 3 |
| Manutenzione e teleassistenza | Postazione dei manutentori, accessi dei costruttori, strumenti di programmazione dei PLC | Entra dalla DMZ e raggiunge una cella alla volta, su autorizzazione | SL 2 |
| Impianti generali | Telecamere, controllo accessi, climatizzazione, contatori, UPS (gruppi di continuità) | Con il proprio server, mai con la produzione | SL 1-2 |
| Gestione degli apparati | Interfacce di amministrazione di firewall, switch, access point e server | Solo con le postazioni dei tecnici, con verifica in due passaggi; mai dagli uffici né da internet | SL 2 |
| Wi-Fi di fabbrica | Palmari, terminali carrello, robot di magazzino, tablet dei manutentori | Ogni SSID (Service Set Identifier, il nome della rete wireless) nella zona del sistema che serve, con la stessa regola di quel sistema | come la zona servita |
Quante zone servono
Il numero delle zone non è un merito. Una PMI con quattro linee e un magazzino ha di solito fra otto e dodici zone, e va bene così. Il criterio per decidere se due macchine stanno nella stessa zona o in due zone diverse è uno: se una si ferma per un attacco, deve fermarsi anche l’altra? Se la risposta è no, sono due zone.
I condotti: cosa passa, in che direzione, da dove
Un condotto ben scritto ha sempre quattro elementi: da quale zona, verso quale zona, con quale protocollo e porta, in quale direzione viene aperta la connessione. La direzione è quella che quasi tutti dimenticano: “il MES legge i dati dal PLC” e “il PLC manda i dati al MES” sono due condotti diversi, con regole di firewall diverse.
| Da | A | Protocollo | Direzione | Controllo |
|---|---|---|---|---|
| Supervisione (MES) | Cella (PLC) | OPC UA, oppure Modbus TCP o PROFINET in sola lettura | Aperta dal MES | Firewall con riconoscimento del protocollo: lettura sì, scrittura solo dalle stazioni autorizzate |
| Cella (HMI) | Cella (PLC) | Protocollo del costruttore | Dentro la zona | Nessun firewall; la zona è il perimetro |
| Uffici (ERP) | DMZ (copia dello storico) | SQL (interrogazioni al database) o API (interfacce applicative) in HTTPS | Aperta dall’ERP | Firewall IT/OT; l’ERP non arriva mai al MES |
| Supervisione | DMZ (relay aggiornamenti) | HTTPS, SMB (condivisione file di Windows) in sola lettura | Aperta dalla supervisione | Firewall IT/OT; le patch si prendono, non si spingono |
| Manutentore o costruttore | Cella | Il protocollo di programmazione del PLC | Sessione che nasce sul jump host della DMZ, non dal portatile | Firewall con regola a tempo, un solo indirizzo e una sola porta, sessione registrata |
| Cella | Internet | Nessuno | Nessuna | Regola esplicita di blocco e registrazione: è la regola che ferma il ransomware quando arriva |
L’ultima riga è la più importante e la meno scritta. Una cella di produzione non ha motivo di raggiungere internet. Il router cellulare del costruttore, se c’è, è un condotto verso il livello 5 che scavalca tutto: va censito, e sostituito con un accesso che entra dalla DMZ, come spiegato nella guida sulla teleassistenza.
La DMZ industriale: il livello che quasi nessuna PMI ha
La DMZ industriale è una rete in mezzo fra gli uffici e la produzione, in cui stanno solo i sistemi che devono parlare con entrambi i lati. Nessuna connessione la attraversa: chi viene dagli uffici si ferma a un server nella DMZ, e un altro flusso, aperto dall’altra parte, porta il dato in produzione o lo prende da lì.
Cosa contiene la DMZ di una PMI
Cosa ci sta, in una PMI:
- una copia dello storico di produzione, aggiornata dal MES, da cui l’ERP e i report leggono senza toccare la rete OT
- un jump host, cioè la macchina a cui manutentori e costruttori si collegano prima di raggiungere una cella, con account personali, autenticazione a più fattori e sessione registrata
- uno spazio di scambio file su un server dedicato, per ricette, programmi delle macchine e documentazione, con antivirus che controlla quello che entra
- un relay degli aggiornamenti, da cui i sistemi di supervisione prendono le patch e le firme antivirus invece di uscire su internet
- dove serve, un aggregatore OPC UA o un gateway di protocollo che espone verso l’alto i dati delle macchine senza esporre le macchine
Il firewall sui due lati
Sui due lati della DMZ sta il firewall IT/OT. Può essere uno solo con tre lati, uffici, DMZ e produzione (il lato produzione è il trunk con una VLAN per zona), che per una PMI è la scelta comune, oppure due apparati in serie, anche di produttori diversi, una scelta riservata ai livelli di sicurezza più alti che raddoppia il costo di gestione. Se lo stabilimento non può fermarsi quando il firewall si guasta, l’apparato va in coppia in alta disponibilità: come si fa e cosa si collauda è nella guida sulle reti industriali ad alta affidabilità e, per la coppia di FortiGate, nella guida al FortiGate in alta disponibilità.
Cosa deve fare il firewall fra IT e OT
Un firewall d’ufficio ben configurato, come quello descritto nella guida al firewall per PMI, sa aprire e chiudere porte, riconoscere le applicazioni web e bloccare gli attacchi conosciuti. Fra IT e OT deve fare tre cose in più.
Riconoscere i protocolli, registrare, essere gestito da dentro
La prima è riconoscere i protocolli industriali. Una regola che apre la porta 502 apre tutto Modbus TCP, comprese le funzioni di scrittura. Un firewall con le firme dei protocolli industriali distingue una lettura di registri da una scrittura, e un comando di stop da una lettura di stato. Fortinet fornisce queste firme come servizio di abbonamento sui FortiGate; Cisco le mette nei suoi apparati industriali e nella piattaforma di visibilità Cyber Vision. Netframe è partner certificato di entrambi e li usa in base a quello che il cliente ha già. Non è un obbligo per ogni condotto: lo è sui condotti verso le celle dove una scrittura sbagliata ferma la macchina o fa male a qualcuno.
La seconda è registrare. Ogni regola fra zone deve scrivere un log, e il log deve uscire dal firewall verso un server che non sta né negli uffici né in produzione, con l’orario sincronizzato via NTP (Network Time Protocol) sull’intero stabilimento. Non è un sistema di sorveglianza continua, che Netframe non eroga: è la registrazione degli eventi che la NIS2 chiede e che serve a ricostruire cosa è successo il giorno dopo.
La terza è essere gestito da dentro. L’interfaccia di amministrazione del firewall IT/OT sta nella zona di gestione degli apparati, raggiungibile solo dalle postazioni dei tecnici, con account personali e verifica in due passaggi, mai dagli uffici e mai da internet.
Dentro la produzione: gli switch di cella
Dentro la produzione, fra una cella e l’altra, non serve un firewall per ogni cella: le celle non hanno condotti fra loro, il loro gateway è lo stesso firewall IT/OT e quello che non ha una regola non passa. Gli switch industriali tengono separate le celle sul cavo con le VLAN e, dove occorre, con liste di controllo degli accessi come seconda barriera. Gli switch di cella sono apparati da guida DIN, alimentati in corrente continua (di solito a 24 V), che lavorano da -40 a +70 gradi e reggono urti e vibrazioni del quadro: Cisco li ha nella serie Catalyst IE, e ogni costruttore industriale ha la propria. La regola è che ogni macchina ha il suo switch, o la sua porzione di switch, e che quello switch non ha porte libere raggiungibili da chi passa in reparto.
Le macchine che non si possono toccare
In ogni stabilimento c’è almeno una macchina con un PC industriale su un sistema operativo fuori supporto da anni, un PLC che non accetta password, un supervisore che gira solo su una versione precisa di un database. Non si aggiornano, non si sostituiscono, e il costruttore risponde che la garanzia decade se qualcuno tocca la configurazione.
La segmentazione è nata per questi casi. La norma IEC 62443 chiama contromisura compensativa il controllo che si mette intorno a un apparato che non può soddisfare da solo un requisito: se il PLC non autentica chi gli scrive, lo mette in una zona dove può scrivergli una sola stazione, e il firewall del condotto fa quello che il PLC non sa fare. Se il PC della macchina non può avere un antivirus, la sua zona non riceve file da nessuna parte se non dal server di scambio della DMZ, dove il file è già stato controllato.
Tre regole pratiche per queste macchine:
- una zona per ciascuna, anche se sono sulla stessa linea, perché il livello di rischio è diverso da quello delle macchine aggiornabili
- nessun condotto in uscita se non verso la supervisione, e in sola lettura
- il costruttore entra solo dal jump host, con una regola che il tecnico di stabilimento apre e chiude, e il contratto di manutenzione lo dice per iscritto
Il wifi di fabbrica dentro le zone
La rete radio non è una zona a parte: è un modo diverso di entrare nelle zone che esistono già. Ogni SSID di stabilimento va mappato sulla VLAN della zona che serve, e ne eredita le regole: i palmari del magazzino stanno nella zona del WMS (Warehouse Management System, il gestionale di magazzino), i terminali dei carrelli nella zona logistica, la flotta degli AMR (Autonomous Mobile Robot, i robot di magazzino) nella propria zona con la qualità del servizio che il fleet manager richiede, i tablet dei manutentori nella zona di manutenzione, da cui raggiungono le celle attraverso il jump host come da cavo. La rete ospiti non entra in fabbrica.
L’autenticazione dei dispositivi di fabbrica si fa con WPA3-Enterprise e certificato per dispositivo, così un palmare rubato non porta con sé la chiave di tutti; come si progetta la copertura fra scaffalature, celle e polveri è nelle guide sul Wi-Fi nello stabilimento ceramico e sul Wi-Fi per AMR e AGV. Il controllo di chi può collegarsi a una presa o a una rete radio con una piattaforma dedicata, il NAC (Network Access Control), resta fuori dal perimetro di questa guida e di Netframe.
Come si fa senza fermare la produzione: cinque passi
1. Inventario e ascolto
Non si segmenta quello che non si conosce. Il primo passo è l’elenco di ogni apparato in rete in produzione, con indirizzo, costruttore, funzione, zona di destinazione e persona responsabile, e la mappa di chi parla con chi: è la stessa base di partenza di un security assessment. La mappa non si fa a memoria: si mette una sonda passiva su una porta di monitoraggio degli switch di produzione per due o quattro settimane, senza toccare nulla, e si legge cosa passa davvero. Ogni volta esce qualcosa che nessuno sapeva: il PC di un fornitore che interroga tutti i PLC ogni minuto, un HMI che manda i dati a un indirizzo in cloud, la telecamera che parla con un server all’estero.
2. Disegno delle zone e dei condotti
Con l’inventario e la mappa si disegnano le zone, si assegna a ciascuna un livello obiettivo e si scrive la tabella dei condotti, riga per riga. Il disegno si fa insieme al responsabile di produzione e ai costruttori delle macchine, perché sono loro a sapere quali flussi servono davvero e quali sono rimasti da una messa in servizio di dieci anni fa. Il risultato è un documento, con lo schema delle zone, la tabella dei condotti e il piano degli indirizzi, che è anche l’evidenza che un audit NIS2 chiede.
3. Costruzione a fianco
Le VLAN nuove, la DMZ e il firewall IT/OT si costruiscono accanto alla rete esistente, senza spostare nulla. Le regole del firewall si scrivono tutte e si attivano in modalità di sola registrazione: il firewall lascia passare e annota cosa avrebbe bloccato. Si guarda il log per due settimane di produzione piena, si correggono le regole che avrebbero fermato un flusso legittimo, e solo allora si passa al blocco vero.
4. Spostamento, una cella alla volta
Le macchine si spostano nelle zone nuove una per volta, nelle fermate già programmate, con il costruttore avvisato e il piano di rientro pronto: se la macchina non riparte, torna sulla VLAN vecchia in cinque minuti e si analizza con calma. La produzione si sposta per ultima, dopo gli uffici, la DMZ e la supervisione. Ogni spostamento chiude con una prova: dalla postazione di un ufficio si tenta di raggiungere il PLC appena spostato, e la prova deve fallire.
5. Collaudo e riesame
Il collaudo non è “tutto funziona”: è “tutto quello che deve essere bloccato è bloccato, e lo dimostro”. Le prove sono nella sezione che segue. Poi la rete cambia: ogni macchina nuova entra nel disegno con la sua zona e i suoi condotti prima di essere collegata, e il documento si rilegge una volta l’anno.
Quanto isola davvero: le prove al collaudo
| Prova | Come si fa | Esito atteso |
|---|---|---|
| Dagli uffici alla cella | Da un PC di ufficio, tentativo di connessione alla porta del protocollo del PLC di ogni cella | Bloccato e registrato nel log del firewall |
| Da cella a cella | Da un HMI, tentativo di raggiungere il PLC di un’altra linea | Bloccato |
| Dalla cella a internet | Da un PC di macchina, risoluzione di un nome pubblico e connessione in HTTPS | Bloccato e registrato |
| Scrittura non autorizzata | Da una stazione non autorizzata, comando di scrittura sul protocollo industriale verso un PLC | Bloccato dal riconoscimento del protocollo, lettura consentita |
| Percorso del manutentore | Collegamento dal portatile di un tecnico esterno direttamente a una cella, poi passando dal jump host | Il primo fallisce, il secondo riesce e la sessione è registrata |
| Flussi legittimi | Produzione piena per un turno con il firewall in blocco | Nessun allarme nuovo sugli HMI, nessun dato mancante nel MES |
Le prove si ripetono, in forma ridotta, dopo ogni modifica alle regole. Il verbale di collaudo con gli esiti è parte della documentazione consegnata.
Cosa chiedono le norme
La segmentazione della rete di stabilimento è oggi anche un obbligo, su tre fronti.
La NIS2, recepita in Italia con il decreto legislativo 138/2024, chiede all’articolo 24 misure di gestione del rischio proporzionate, e fra le aree indicate ci sono la sicurezza della rete, il controllo degli accessi e la registrazione degli eventi; le determinazioni dell’ACN (Agenzia per la cybersicurezza nazionale) del 2025 e del 2026 hanno fissato le scadenze. Per chi rientra nel perimetro la segmentazione IT/OT documentata è l’evidenza più concreta sulla rete di fabbrica. Chi rientra e cosa fare in novanta giorni è nella guida NIS2 per PMI manifatturiere.
Il Regolamento Macchine (UE) 2023/1230, che si applica dal 20 gennaio 2027, chiede per la prima volta che collegare un dispositivo alla macchina o comunicare con lei da remoto non crei una situazione pericolosa (allegato III, punti 1.1.9 e 1.2.1), e mette in campo fabbricante e utilizzatore: la zona della macchina e il condotto controllato verso di essa sono il modo in cui l’utilizzatore fa la sua parte, come spiegato nella guida al Regolamento Macchine e rete di stabilimento.
La IEC 62443 non è una legge, ma è il riferimento tecnico che le due norme sopra e i capitolati dei grandi committenti richiamano, e il metodo delle zone e dei condotti è quello che un auditor si aspetta di trovare nel documento di progetto.
La conformità nel suo insieme resta un lavoro dell’azienda con i propri consulenti: questa guida copre la parte di rete.
Cosa la segmentazione non fa
Non aggiorna i sistemi: un PC di macchina fuori supporto resta fuori supporto, solo più difficile da raggiungere. L’apparato non è protetto dall’interno: se il malware arriva con una chiavetta nel quadro, il firewall del condotto non lo vede. Chi può collegarsi a una presa o a una rete radio non lo decide la segmentazione: quello è il controllo di accesso alla rete, che Netframe non offre. La sorveglianza in tempo reale è un’altra cosa: i log si scrivono, ma qualcuno deve leggerli, e un centro operativo di sicurezza gestito è un servizio distinto, che Netframe non eroga. E la segmentazione non sostituisce la sicurezza funzionale delle macchine: gli arresti di emergenza e le barriere restano a bordo macchina, certificati, e il Wi-Fi o la rete non diventano mai l’anello che tiene una persona al sicuro.
Dieci errori ricorrenti
- Fare le VLAN e fermarsi lì, con il router che le instrada senza regole.
- Una zona sola per tutta la produzione: quando entra il ransomware, si ferma tutto.
- Nessuna DMZ: l’ERP legge direttamente dal MES e il costruttore entra direttamente nel PLC.
- Regole scritte per indirizzo e porta, senza direzione e senza riconoscimento del protocollo, sui condotti che contano.
- Il router cellulare del costruttore lasciato nel quadro, fuori da ogni zona.
- L’interfaccia di gestione del firewall raggiungibile dagli uffici.
- Il firewall messo in blocco il primo giorno, senza le settimane in sola registrazione: la linea si ferma e la segmentazione viene tolta per sempre.
- I log che restano nel firewall e si sovrascrivono in una settimana.
- Nessuna prova di isolamento al collaudo: “funziona” non vuol dire “è separato”.
- Il documento delle zone fermo al giorno del collaudo, mentre le macchine nuove entrano dove capita.
Domande frequenti sulla segmentazione della rete OT
Cos’è la segmentazione della rete OT?
È la divisione della rete di fabbrica in zone, gruppi di macchine e sistemi con lo stesso livello di rischio, collegate fra loro solo attraverso condotti controllati da un firewall che decide protocollo, direzione e origine di ogni flusso. È il metodo della norma IEC 62443-3-2 e della guida NIST SP 800-82 e serve a impedire che un problema in una parte della rete, un portatile infetto negli uffici o un accesso di manutenzione, raggiunga le macchine.
Che differenza c’è fra una VLAN e una zona IEC 62443?
La VLAN è lo strumento tecnico che separa il traffico sugli stessi switch e cavi. La zona è la decisione di progetto: quali apparati stanno insieme, contro quale minaccia devono resistere e con chi possono parlare. Una zona si realizza con una o più VLAN e con le regole del firewall sui condotti; una VLAN senza regole sul passaggio non è una zona, perché chi è fuori arriva dentro con un salto in più.
Serve un firewall industriale o basta quello degli uffici?
Fra uffici e produzione serve un firewall che, oltre a porte e applicazioni, riconosca i protocolli industriali sui condotti verso le celle, per distinguere una lettura da una scrittura su Modbus, PROFINET o EtherNet/IP; Fortinet e Cisco lo fanno con firme e apparati dedicati. Fra una cella e l’altra non serve un firewall per cella: le celle non hanno condotti fra loro, il loro gateway è lo stesso firewall IT/OT, e gli switch industriali le tengono separate sul cavo con le VLAN. La gestione del firewall deve stare in una zona a parte, mai raggiungibile dagli uffici o da internet.
Quante zone servono in una PMI?
Di solito da otto a dodici: uffici, DMZ industriale, supervisione, una zona per ogni cella o linea, sicurezza funzionale, manutenzione, impianti generali, gestione degli apparati, Wi-Fi di fabbrica mappato sulle zone che serve. Il criterio per separare due macchine è semplice: se una si ferma per un attacco deve fermarsi anche l’altra? Se no, sono due zone. Il livello di sicurezza obiettivo di ciascuna esce dalla valutazione del rischio fatta con chi conosce le macchine, non da un catalogo.
Si può segmentare la rete OT senza fermare la produzione?
Sì, se si fa in cinque passi: inventario con ascolto passivo per settimane, disegno delle zone e dei condotti con produzione e costruttori, costruzione delle reti nuove e del firewall accanto a quelle esistenti con le regole in sola registrazione, spostamento di una cella alla volta nelle fermate già programmate con il piano di rientro pronto, collaudo con prove di isolamento. Il firewall passa in blocco solo dopo due settimane di produzione piena senza flussi legittimi annotati come da bloccare.
Cosa si fa con le macchine che non si possono aggiornare?
Si mettono ciascuna in una zona propria, con un solo condotto in uscita verso la supervisione e in sola lettura, e con l’accesso del costruttore che passa dal jump host della DMZ su regola a tempo. È la contromisura compensativa della IEC 62443: il firewall del condotto fa quello che il PLC o il PC di macchina non sanno fare, come autenticare chi scrive o controllare i file che entrano.
Chi progetta la segmentazione della rete OT in Emilia-Romagna?
Netframe, system integrator IT con sede a Modena, progetta e realizza la segmentazione delle reti di fabbrica in tutta l’Emilia-Romagna, da Piacenza a Rimini, dalla PMI al gruppo con più stabilimenti: inventario con sonda passiva, disegno di zone e condotti secondo IEC 62443, DMZ industriale, firewall IT/OT Fortinet o Cisco, switch industriali di cella, Wi-Fi di fabbrica sulle zone, collaudo con prove di isolamento e documentazione. Il controllo di accesso alla rete con piattaforme NAC e la sorveglianza continua restano fuori dal perimetro.
Fonti
- NIST, SP 800-82 Rev. 3, Guide to Operational Technology (OT) Security, settembre 2023: architetture di riferimento, segmentazione, DMZ, contromisure per gli ambienti OT
- IEC 62443-3-2:2020, Security for industrial automation and control systems, Part 3-2: Security risk assessment for system design (edizione 1.0, giugno 2020): metodo delle zone e dei condotti e assegnazione dei livelli di sicurezza obiettivo (documento a pagamento, citato in forma descrittiva dalla scheda del catalogo IEC)
- IEC 62443-3-3:2013, Industrial communication networks, Network and system security, Part 3-3: System security requirements and security levels (agosto 2013): requisiti tecnici per livello di sicurezza (documento a pagamento, citato in forma descrittiva)
- Parlamento europeo e Consiglio, Direttiva (UE) 2022/2555 (NIS2), recepita con il decreto legislativo 4 settembre 2024, n. 138, articolo 24; determinazioni ACN 379907/2025, 127434/2026 e 127437/2026
- Parlamento europeo e Consiglio, Regolamento (UE) 2023/1230 relativo alle macchine, applicabile dal 20 gennaio 2027, allegato III
- Fortinet, FortiGuard OT Security Service (firme IPS per i protocolli e i dispositivi OT) e Technical Tip: Creating a virtual wire pair (Fortinet Community, 9 maggio 2020: due interfacce senza indirizzo, traffico inoltrato solo fra le due secondo le policy); Cisco, Cyber Vision e Catalyst IE3300 Rugged Series Data Sheet (da -40 a +70 gradi, guida DIN, alimentazione in corrente continua da 9,6 a 60 V); partner certificati
Fonti verificate il 1 ottobre 2026.
Nota di indipendenza
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Cisco, Fortinet, Huawei, AudioCodes, Patton, 3CX e Ascom. La posa dei cavi e dei quadri è affidata a impiantisti abilitati coordinati da Netframe; il penetration test sulla rete di fabbrica è svolto in collaborazione con partner qualificati; NAC e centro operativo di sicurezza gestito restano fuori dal perimetro. Il servizio è descritto nella pagina Reti aziendali, con sede operativa a Modena e interventi in tutta l’Emilia-Romagna.
Other Articles
Wi-Fi in un centro commerciale: come si progetta una rete che regge migliaia di persone
Come si misura l’affidabilità di una rete: MTBF, disponibilità, SLA e collaudo
Regolamento Macchine 2023/1230 e rete di stabilimento: cosa cambia dal 20 gennaio 2027 per chi collega le macchine
Ridondanza di rete in azienda: quando serve, come si progetta e come si collauda il failover
Certificazione del cablaggio di rete: cosa deve contenere il report e come si legge prima di accendere la rete
Fibra ottica in azienda: quando serve, OM4 o OS2, quanto lontano arriva e come si collauda