Guide tecniche, casi di studio ed eventi
Articoli tecnici su reti, Wi-Fi e unified communication, progetti realizzati e appuntamenti della community tech dell’Emilia-Romagna
Cosa trovi nel blog di Netframe? Il blog raccoglie guide tecniche su reti aziendali e networking, Wi-Fi, unified communication e collaboration. Copre anche telefonia VoIP e Microsoft Teams, voicebot, sale riunioni e security. Sono scritte per tecnici e IT manager, con parametri e configurazioni reali. Trovi anche i casi di studio dei progetti realizzati. Ci sono poi i racconti degli eventi tech di Modena e dell’Emilia-Romagna a cui partecipiamo o che sponsorizziamo. Tra questi: GDG Cloud Modena, Modena Full Stack, Reggio Emilia Full Stack, Women Techmakers Modena e DevFest Modena. Crediamo nel valore del confronto e della crescita condivisa: contribuire alla diffusione della cultura digitale nel territorio è parte della nostra mission.
Fibra ottica in azienda: quando serve, OM4 o OS2, quanto lontano arriva e come si collauda
La fibra ottica serve oltre i novanta metri, sempre fra due edifici e nelle dorsali degli stabilimenti. OM4 o OS2, quanto lontano arriva a 10, 25, 40 e 100 gigabit, connettori LC e APC, il cavo, il budget ottico e il collaudo Tier 1 e Tier 2. E perché la fibra non porta il PoE.
Categorie dei cavi di rete: 5e, 6, 6A, 7 e 8, cosa cambia davvero e quale scegliere
La categoria di un cavo di rete dice quanta velocità porta su cento metri e quanto regge il PoE. Cosa cambia fra 5e, 6, 6A, 7 e 8, perché la 6A è la scelta per una rete nuova e la 7 quasi mai, schermato o no, rame pieno, classe di reazione al fuoco e certificazione.
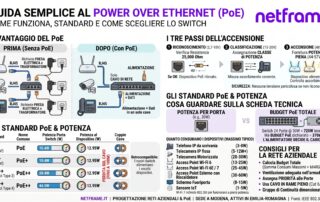
Switch PoE per access point e telefoni: come si sceglie e quanta potenza serve davvero
Il PoE fa passare la corrente dentro il cavo di rete: access point, telefoni e telecamere si accendono senza una presa elettrica vicino. I tre standard e quanta potenza porta ciascuno, il budget totale che decide lo switch, quanto consumano davvero i dispositivi, i cavi, come si sceglie e cosa succede quando la potenza non basta.
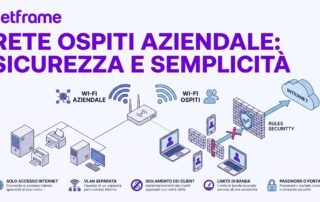
Wi-Fi per gli ospiti in azienda: come si fa una rete guest che non apre la porta a nessuno
Tutti i visitatori chiedono la password del Wi-Fi, e in molte aziende ricevono quella della rete aziendale. La rete ospiti è una seconda rete che porta chi si collega in una rete isolata, con internet e nient'altro: le sei scelte per farla bene, cosa dice la legge italiana su chi si collega, cosa non deve fare e gli errori che si vedono più spesso.
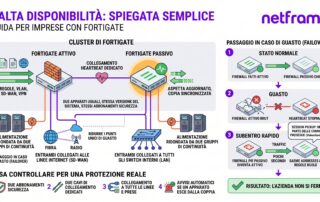
FortiGate in alta disponibilità: due firewall in coppia, così l’azienda non si ferma se uno si guasta
Due linee internet su un solo firewall proteggono dal guasto della linea, non dal guasto del firewall. Con due FortiGate in coppia il secondo subentra in pochi secondi: quando la coppia serve davvero e quando no, come funziona, cosa succede nel momento del guasto, cosa serve intorno ai due apparati e cosa la coppia non fa.
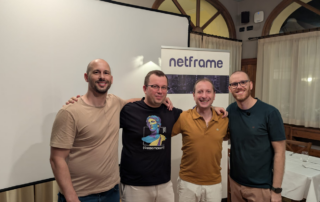
Monitoraggio cloud a Modena Full Stack: vedere i problemi prima degli utenti
Il resoconto del talk di Fabio Trigari a Modena Full Stack: monitoraggio white-box e black-box, Prometheus e Grafana, synthetic monitoring, Four Golden Signals e allarmi senza spam.
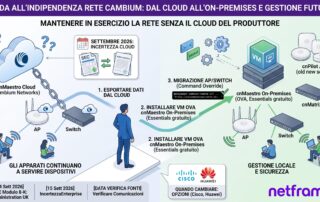
Reti Cambium cnPilot e cnMatrix: come mantenerle in esercizio con cnMaestro On-Premises, e come cambiare se si decide di farlo
Una rete Cambium con access point cnPilot o XV, switch cnMatrix e cnMaestro in cloud si tiene in esercizio anche senza il cloud del produttore: gli apparati conservano la configurazione, e la gestione si sposta su cnMaestro On-Premises, una macchina virtuale in sede senza licenza nella versione Essentials. Come si fa la migrazione senza fermare la rete, come si mantiene sicura nel tempo, cosa è successo al produttore con le fonti, e come si decide se e quando cambiare.
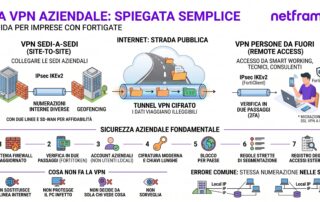
VPN aziendale con FortiGate: collegare le sedi e far entrare le persone da fuori in modo sicuro
Una VPN è un tunnel cifrato dentro internet: collega le sedi fra loro e fa entrare le persone da fuori come se fossero in ufficio. Come si fanno le due VPN con un FortiGate, perché per un impianto nuovo si sceglie l'IPsec, cosa far passare nel tunnel e cosa no, le sette cose che devono esserci per essere sicuri.
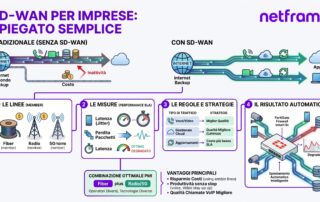
SD-WAN per PMI con FortiGate: due linee usate insieme, senza fermarsi quando una cade
La seconda linea internet che sta ferma in attesa di un guasto è un costo senza ritorno. Con l'SD-WAN di un FortiGate le linee si usano tutte insieme e il firewall sceglie, per ogni tipo di traffico, quella che funziona meglio: come si configura, cosa succede davvero quando una linea cade, come si scelgono le linee e cosa non fa.
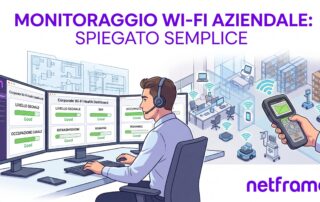
Monitoraggio del wifi aziendale: come misurare copertura e prestazioni nel tempo
Una rete Wi-Fi perfetta al collaudo può non esserlo più due anni dopo, senza che nessuno abbia toccato nulla. Il monitoraggio del wifi aziendale misura a intervalli regolari segnale, SNR, occupazione dei canali, ritrasmissioni e roaming, dal controller e con survey di verifica, e li confronta con il collaudo. Cosa si misura, i valori di riferimento, ogni quanto, i segnali che anticipano un problema.
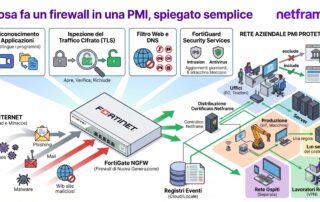
Firewall per PMI: come si dimensiona e si configura un FortiGate che regge davvero
Il firewall di una PMI si sceglie quasi sempre sul numero sbagliato della scheda tecnica. Come si dimensiona un FortiGate sul traffico reale con l'ispezione attiva, le regole che devono esserci il primo giorno, cosa il firewall non fa e quando va sostituito.
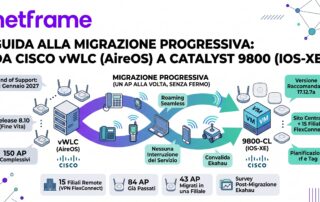
Da vWLC a Catalyst 9800-CL: come si migrano 150 access point senza fermare la rete
Passare da un Cisco Virtual Wireless Controller a un Catalyst 9800 non è un aggiornamento ma la costruzione di un impianto nuovo accanto a quello esistente, con gli access point che attraversano dall'uno all'altro mentre la rete continua a lavorare. La guida ricavata da una migrazione reale su 150 access point e quindici filiali in FlexConnect: perché la configurazione conviene rifarla a mano invece di usare il traduttore, come si sceglie la versione IOS-XE in funzione del parco installato, il conflitto del record DNS CISCO-CAPWAP-CONTROLLER e la soluzione a due mosse con la option 43, la sequenza di migrazione a caldo un access point alla volta e il survey Ekahau di validazione.