Security assessment IT: cosa contiene, cosa lo distingue da vulnerability assessment e penetration test, e cosa si riceve alla fine
Un security assessment IT è la verifica documentata di come è messa la sicurezza informatica della rete e dell’infrastruttura di un’azienda. Si fa da dentro, con accesso alle configurazioni e con il consenso di chi la gestisce. Serve soprattutto alle piccole e medie imprese (PMI) che non hanno una funzione di sicurezza interna e vogliono sapere da dove partire. Netframe, system integrator IT con sede a Modena, lo esegue come security assessment della rete e dell’infrastruttura in tutta l’Emilia-Romagna. I clienti vanno dalla PMI manifatturiera al gruppo industriale con più stabilimenti, fino alle grandi strutture come ospedali, centri commerciali e navi da crociera.
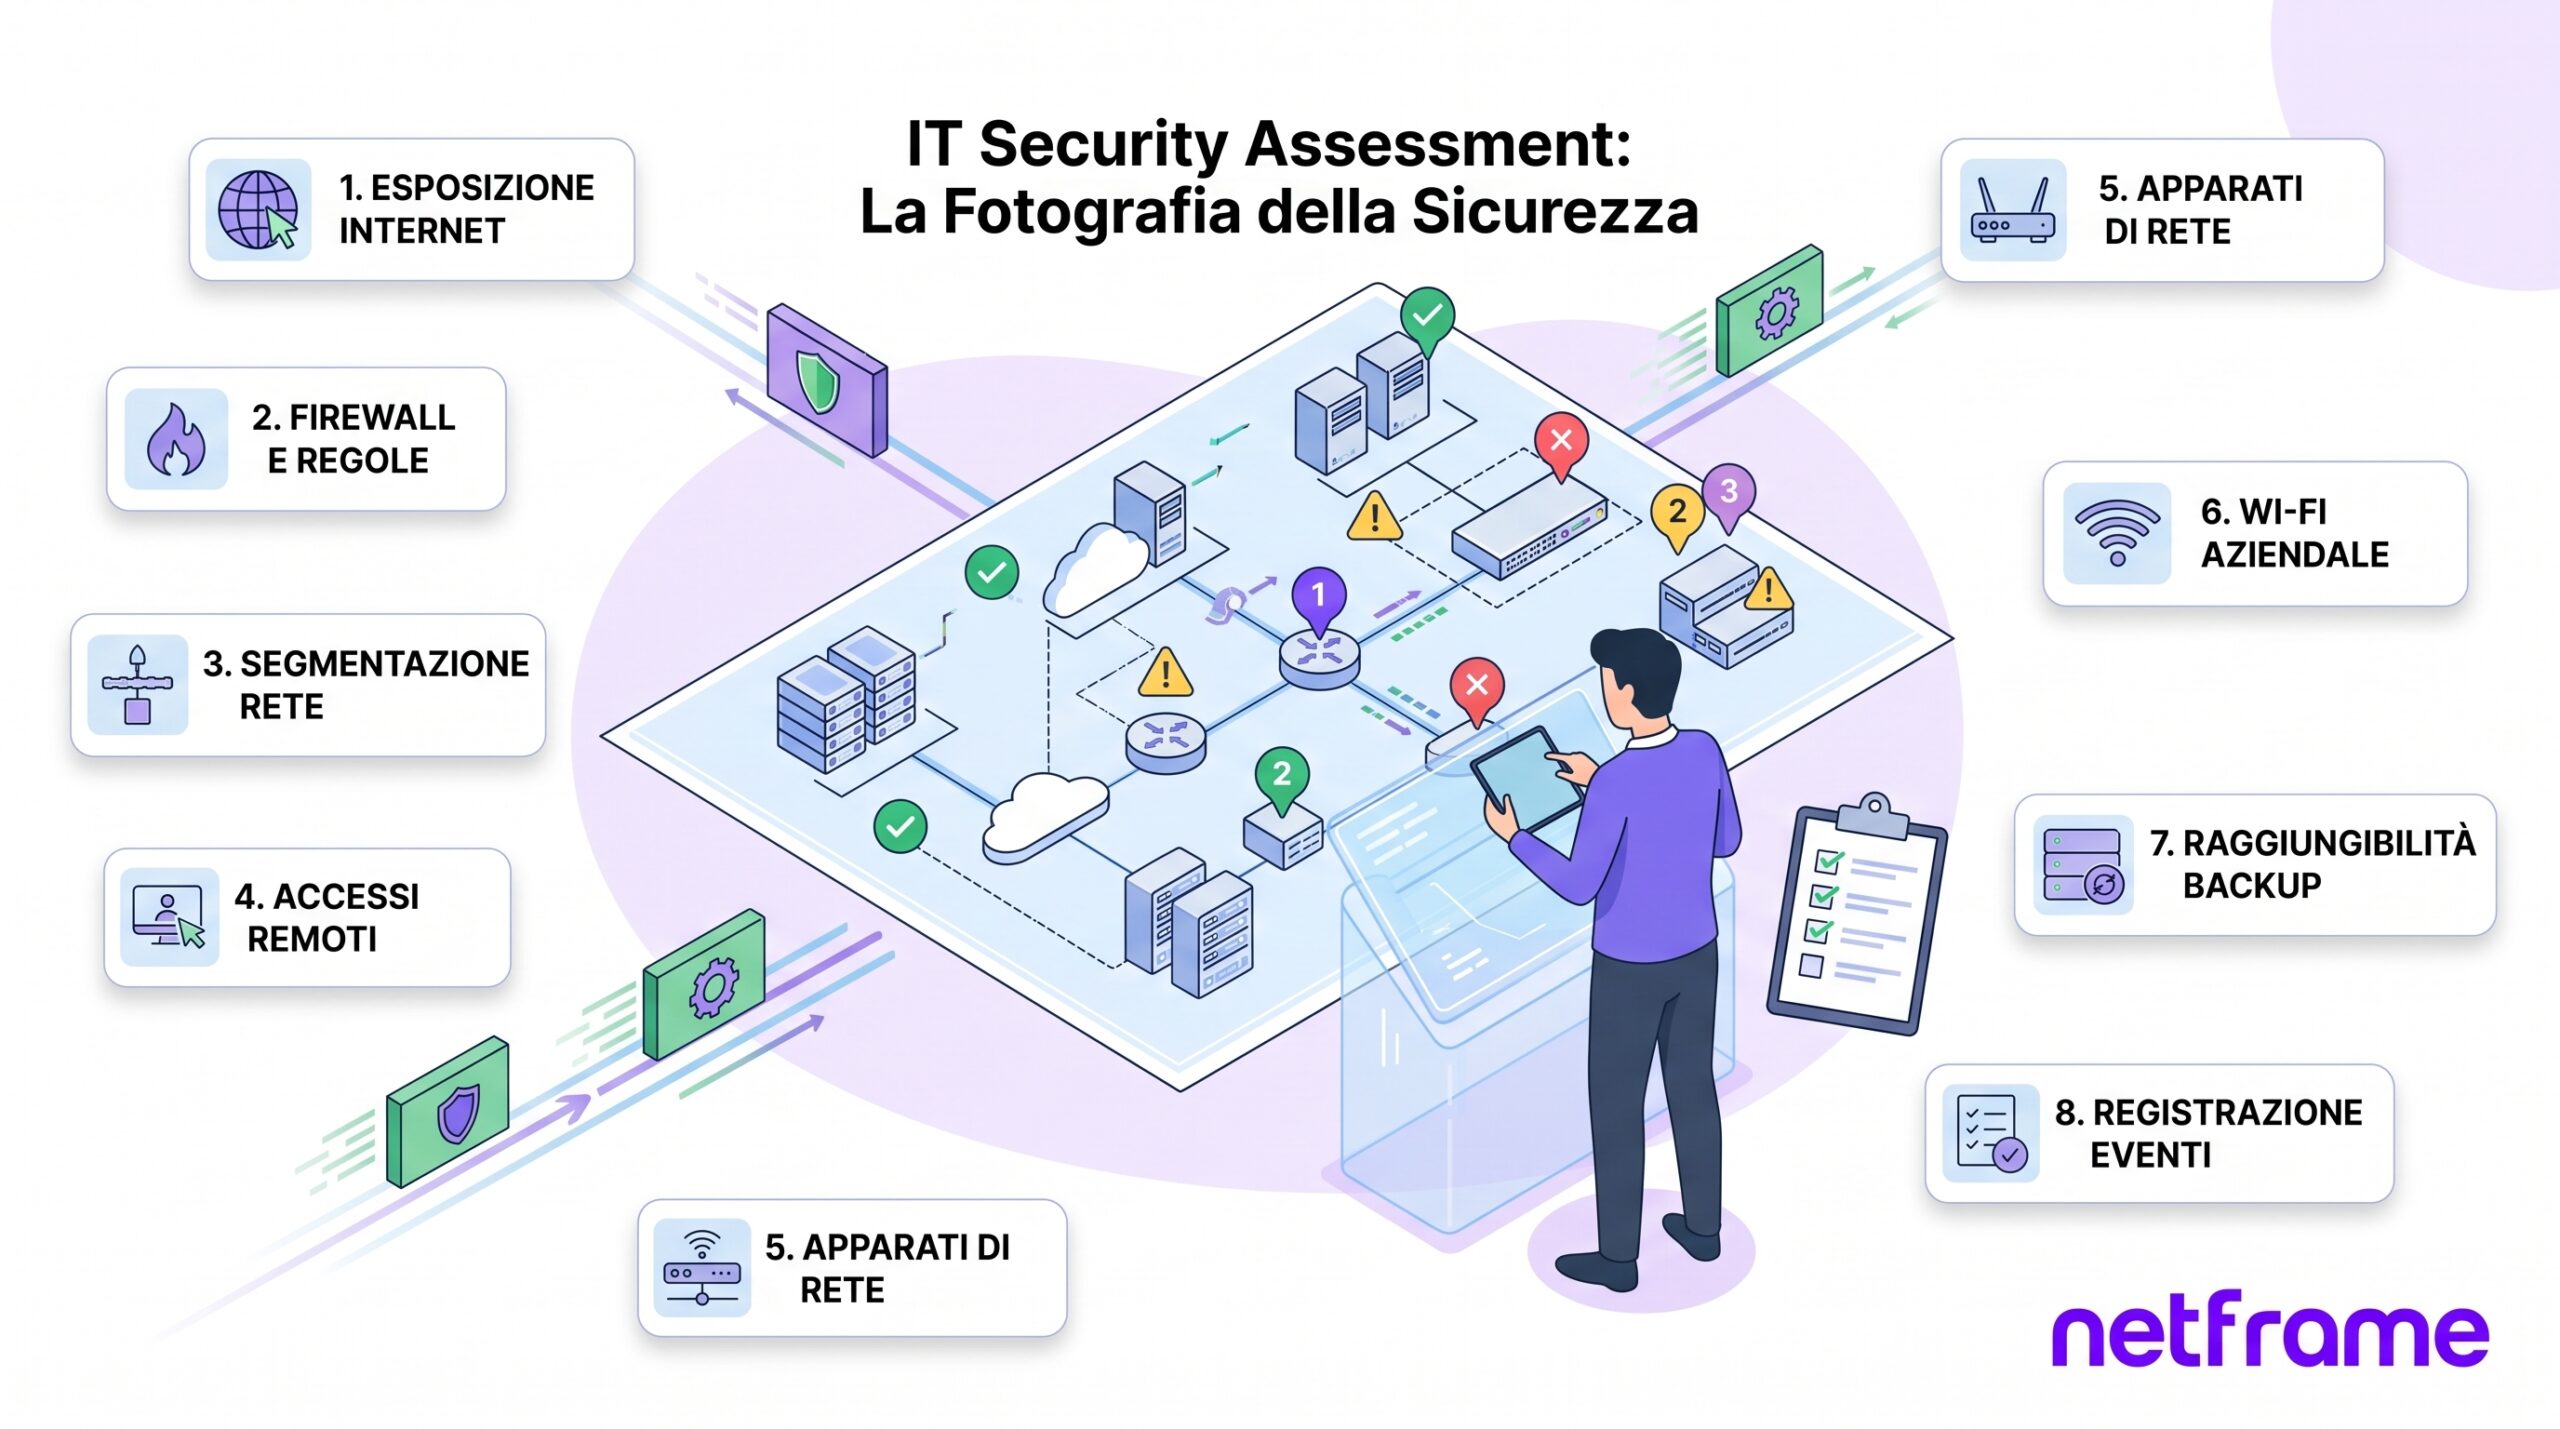
Sulla rete e sull’infrastruttura l’assessment copre otto aree: esposizione verso internet, firewall e regole, segmentazione della rete, accessi remoti e identità. Poi apparati di rete e loro gestione, Wi-Fi, raggiungibilità dei backup, registrazione degli eventi. Alla fine si riceve un report con i punti trovati classificati per gravità, le evidenze e un piano di interventi in ordine di priorità. È diverso dal vulnerability assessment, che è una scansione automatica delle vulnerabilità note, e dal penetration test, che è un attacco simulato. L’assessment dice dove si è esposti e perché; i due test dicono se quell’esposizione è davvero sfruttabile.
Cos’è un security assessment, spiegato semplice
Una PMI che si chiede “siamo al sicuro?” di solito riceve tre risposte diverse da tre fornitori diversi. Uno propone una scansione delle vulnerabilità, uno un penetration test, uno un assessment. Non sono la stessa cosa a prezzi diversi, e hanno un ordine: prima l’assessment, poi, se serve, gli altri due.
Il security assessment, o assessment di sicurezza IT, è un esame, non un attacco. Chi lo fa entra con le credenziali e legge le configurazioni del firewall, degli switch, del Wi-Fi e delle VPN. Le VPN sono le reti private virtuali con cui si entra da fuori. Parla con chi gestisce i sistemi, guarda cosa è esposto verso internet, e confronta tutto con un riferimento. Il riferimento sono le buone pratiche dei produttori, le norme che l’azienda deve rispettare, il buon senso di chi ha visto molte reti. Il risultato è una fotografia ragionata, con un elenco di cose da sistemare in ordine di importanza.
Questa guida spiega cosa contiene un assessment fatto bene, come si svolge e cosa si riceve alla fine. Poi cosa lo distingue dal vulnerability assessment e dal penetration test. Infine a cosa serve per la NIS2, la direttiva europea sulla sicurezza delle reti e dei sistemi informativi. Il security assessment di Netframe copre la rete e l’infrastruttura di collegamento. La scansione delle vulnerabilità e il penetration test, quando servono, sono svolti in collaborazione con partner qualificati. La sorveglianza continua con un centro operativo di sicurezza non è un servizio di Netframe.
Cosa succede senza
Senza assessment la rete viene gestita per eccezioni: si interviene su quello che si rompe, e la prima notizia di un punto debole è l’incidente. Il budget va al problema più rumoroso, non al più grave. Si mette un secondo firewall in coppia per non fermarsi, come spiega la guida al FortiGate in alta disponibilità. Sul primo restano regole che espongono il server di produzione. Oppure si progetta la ridondanza di rete intorno a un accesso remoto del costruttore sempre aperto. Sono spese giuste fatte nell’ordine sbagliato: l’assessment serve a metterle in fila.
Assessment, vulnerability assessment, penetration test: le tre cose
| Security assessment | Vulnerability assessment | Penetration test | |
|---|---|---|---|
| Cos’è | Esame delle configurazioni, dell’architettura e delle pratiche, con accesso e interviste | Scansione automatica dei sistemi alla ricerca di vulnerabilità note | Attacco simulato, con obiettivo e regole d’ingaggio, per verificare se si entra |
| Risponde a | Dove siamo esposti, perché, e cosa fare prima | Quali versioni e servizi hanno falle conosciute | Un attaccante ci riesce davvero, e fin dove arriva |
| Come si fa | Da dentro, con credenziali, in accordo con chi gestisce | Con uno strumento che interroga i sistemi e confronta con un database | Da fuori o da dentro, a mano, da specialisti |
| Cosa produce | Report con punti classificati, evidenze e piano di interventi | Elenco di vulnerabilità con punteggio di gravità | Racconto dell’attacco con le prove e le vie usate |
| Quando | Per primo, e poi ogni anno o a ogni cambio importante | Dopo l’assessment, a cadenza regolare | Quando l’assessment è chiuso e si vuole una prova sul campo |
| Chi lo fa | Il system integrator che conosce la rete, con la cooperazione dell’azienda | Partner qualificati con uno strumento dedicato; Netframe definisce il perimetro e integra i risultati nel report | Specialisti; Netframe lo propone in collaborazione con partner qualificati |
La sequenza conta. Un penetration test su una rete mai messa in ordine trova la prima porta aperta e si ferma lì. Si paga per scoprire quello che un assessment avrebbe detto in una mattina. Una scansione delle vulnerabilità su una rete piatta produce un elenco di centinaia di voci senza dire quali contano. L’assessment mette l’ordine; gli altri due misurano quello che resta. Le nove domande da fare a un fornitore prima di firmare sono nella guida sulle differenze fra security assessment, vulnerability assessment e penetration test. Lì c’è anche come si legge un punteggio di gravità.
Le otto aree che un assessment deve coprire
Sono le otto aree di rete e infrastruttura che Netframe analizza direttamente: firewall, segmentazione, wireless, accessi e apparati, visti da otto angolazioni. La pagina del servizio le inquadra in un perimetro più ampio, con il contesto di business, gli endpoint, la conformità e la roadmap. Qui si descrive la parte tecnica, quella che produce i rilievi che una scansione non contiene.
1. L’esposizione verso internet
Cosa risponde sugli indirizzi pubblici dell’azienda: portali, posta, VPN, telecamere. Il router cellulare del costruttore lasciato nel quadro di una macchina, l’accesso remoto al server aperto “per un giorno” cinque anni fa. Per ogni servizio esposto: serve davvero, è aggiornato, è protetto da un’autenticazione che non sia una password sola. È l’area dove si trovano le cose più gravi e più facili da chiudere.
2. Il firewall e le regole
Il modello e la versione del sistema, il piano di aggiornamento, le regole una per una. Quelle che aprono troppo, quelle scritte dieci anni fa per un fornitore che non c’è più, quelle senza registrazione. L’ispezione del traffico accesa o no, il filtro delle categorie, l’interfaccia di gestione raggiungibile da dove. Cosa deve fare un firewall per una PMI è nella guida al firewall per PMI: l’assessment verifica se lo fa.
3. La segmentazione della rete
Se la rete è una stanza sola o è divisa in reparti. Se fra i reparti ci sono porte con regole o solo VLAN (reti locali virtuali) che si parlano liberamente. Dove stanno le telecamere, le stampanti, i dispositivi ospiti, i sistemi di produzione, e chi li raggiunge. In una manifattura è l’area che pesa di più, perché il confine fra uffici e macchine è quasi sempre il punto debole. Le guide sulle VLAN aziendali e sulla segmentazione della rete OT (la rete delle macchine) descrivono il riferimento con cui si confronta.
4. Gli accessi remoti e l’identità
Come entrano le persone da fuori e come entrano i fornitori: quali VPN, con quale autenticazione, con la verifica in due passaggi o senza. Con account aziendali o con utenti creati a mano sul firewall e mai spenti. Chi ha i diritti di amministratore, dove stanno le password degli apparati, se il costruttore delle macchine ha un accesso sempre aperto verso tutta la rete. La guida alla VPN aziendale e quella sulla teleassistenza delle macchine danno il metro.
5. Gli apparati di rete e la loro gestione
Switch, access point, controller, router: modelli, versioni del firmware, fine del supporto, credenziali predefinite mai cambiate. Poi i protocolli di gestione in chiaro, le interfacce di amministrazione raggiungibili dalla rete degli utenti, le configurazioni mai salvate fuori dall’apparato. Un apparato di rete fuori supporto in un armadio è una vulnerabilità che nessuna scansione classifica come tale, perché risponde correttamente a tutto. Cosa fare quando il supporto finisce perché il produttore sparisce è nella guida sul produttore della rete che fallisce.
6. Il Wi-Fi
Quali reti radio esistono, con quale cifratura, se la rete ospiti è separata davvero. Se i dispositivi di fabbrica si autenticano con una chiave condivisa da tutti o con un certificato per dispositivo. Se il controller vede reti sconosciute e cosa fa. Cosa deve esserci è nella guida sulla sicurezza del Wi-Fi aziendale. Se servono misure sul campo, copertura e interferenze, il wifi audit è un’attività a parte.
7. La raggiungibilità dei backup
Non il backup in sé, che è un tema dei sistemi, ma la sua posizione nella rete. Il server di backup raggiungibile da qualsiasi PC, con le stesse credenziali di dominio, sulla stessa VLAN dei client. È la prima cosa che un ransomware cancella. L’assessment verifica se il backup sta in una zona a parte, chi lo raggiunge e come, e se esiste una copia che dalla rete non si tocca.
8. La registrazione degli eventi
Cosa scrive un log, dove finisce, per quanto tempo resta, se gli orologi degli apparati sono sincronizzati fra loro. Senza registri conservati fuori dagli apparati non si ricostruisce un incidente, e per chi rientra nella NIS2 la gestione degli incidenti è fra le misure richieste. Non è sorveglianza: è la condizione perché una sorveglianza, interna o esterna, sia possibile.
Come si svolge, in cinque passi
1. Perimetro e regole
Si decide insieme cosa entra e cosa no: quali sedi, quali reti, quali sistemi, chi partecipa, con quali accessi, in quali orari, con quale riservatezza sui risultati. Si firma un accordo, e da lì in poi ogni cosa che si tocca è autorizzata per iscritto.
2. Raccolta e interviste
Si raccolgono schemi di rete, inventari, configurazioni esportate, contratti con i fornitori che accedono da remoto. Si parla con chi gestisce i sistemi e con chi li usa: il responsabile IT, il responsabile di produzione, l’amministrativo che ha il portatile con l’accesso alla banca. Le interviste trovano quello che le configurazioni non mostrano: la procedura che tutti conoscono e nessuno ha scritto, l’eccezione fatta per il direttore.
Cosa conviene preparare prima che l’assessment cominci:
| Cosa | Dove si trova di solito | Se manca |
|---|---|---|
| Schema di rete, anche a mano | Chi gestisce la rete, o il fornitore che l’ha installata | Lo ricostruisce l’assessment, ed è il primo punto del report |
| Inventario degli apparati con modelli e versioni | Il gestionale, un foglio di calcolo, la memoria di qualcuno | Si compila durante le verifiche, apparato per apparato |
| Configurazioni esportate di firewall, switch e controller Wi-Fi | L’interfaccia di gestione di ciascun apparato | Si esportano durante l’assessment, con accesso concordato |
| Elenco degli accessi remoti: VPN, utenti, fornitori e costruttori | Il firewall e i contratti di manutenzione | Si ricava dalle regole e dalle interviste, ed è spesso la sorpresa |
| Dove stanno il backup e i registri degli eventi | Chi gestisce i sistemi | Si verifica sul campo con le prove di raggiungibilità |
3. Verifiche tecniche
Lettura delle configurazioni riga per riga, verifica dall’esterno di cosa risponde sugli indirizzi pubblici, ascolto passivo della rete per vedere cosa parla con cosa. Poi le prove mirate di raggiungibilità: dagli uffici si arriva al PLC, il controllore della macchina? Dal Wi-Fi ospiti si arriva al server? Gli strumenti che Netframe usa direttamente sono di tre famiglie: analizzatori delle regole del firewall, cattura passiva del traffico, verifica dall’esterno dei servizi esposti. Quali si usano, su quali sistemi e in quali orari è scritto nel perimetro. La scansione delle vulnerabilità e il penetration test, se richiesti, sono fasi distinte affidate a partner qualificati, con proprie regole d’ingaggio. Netframe definisce il perimetro, coordina l’intervento e integra i risultati nel report.
4. Analisi e classificazione
Ogni punto trovato viene descritto, dimostrato con un’evidenza (una riga di configurazione, una schermata, un risultato di prova) e classificato per gravità e per sforzo di correzione. Una regola aperta che espone il server di produzione a internet è grave e si chiude in un’ora. Un parco di switch fuori supporto è grave e si risolve in mesi. Il piano li ordina tenendo conto di entrambe le cose.
5. Report, restituzione e piano
Il report si consegna e si spiega in una riunione, con il responsabile e con chi dovrà fare gli interventi. Il piano ha tre orizzonti: quello che si fa subito, quello che si pianifica nei mesi, quello che entra nel prossimo bilancio. E fissa la data del prossimo assessment.
Un ordine di grandezza. Netframe lo propone in due formati. Una fotografia rapida per la direzione, in una o due giornate. L’assessment completo, da cinque a dieci giornate fra raccolta, verifiche e report; per i gruppi con più sedi, da due a quattro settimane. Il riferimento per il completo è una PMI con una sede, un firewall, qualche decina di apparati e una rete di produzione.
Cosa si riceve alla fine
| Documento | Cosa contiene | A chi serve |
|---|---|---|
| Sintesi per la direzione | Due pagine: lo stato in una frase, i tre rischi principali, cosa fare nei prossimi novanta giorni, cosa costa in ordine di grandezza | Chi decide e non legge le configurazioni |
| Report tecnico | Le otto aree, i punti trovati con evidenza, gravità e sforzo, i riferimenti alle buone pratiche e alle norme | Chi gestisce i sistemi e chi farà gli interventi |
| Piano di interventi | Elenco ordinato per priorità, con responsabile, orizzonte temporale e dipendenze | Chi pianifica e chi controlla che venga fatto |
| Inventario e schema aggiornati | Apparati, versioni, reti, flussi principali, accessi remoti, così come sono stati trovati | Chi gestisce, e chi farà il prossimo assessment |
| Evidenze per la conformità | La corrispondenza fra quanto verificato e le misure richieste dalla norma, dove l’azienda ne ha una | Chi risponde di NIS2, certificazioni, richieste dei clienti |
Un report che ha solo l’elenco delle vulnerabilità con il punteggio dello strumento non è un assessment: è l’esportazione di una scansione. Se poi mancano le evidenze, chi fa gli interventi non riesce a ritrovare il punto. E senza piano resta all’azienda il lavoro di decidere da dove cominciare, che è invece la parte per cui si paga.
Come si misura il miglioramento a sei mesi
Il report serve a qualcosa se a sei mesi si può dire cosa è cambiato. Il metro è il piano stesso: si riprende l’elenco e si conta cosa è chiuso, cosa è avviato e cosa è ancora lì. Tre esiti possibili:
| Esito | Cosa si trova a sei mesi | Cosa si fa |
|---|---|---|
| Verde | Tutti i punti gravi chiusi, il piano dei primi novanta giorni completato, il prossimo assessment fissato | Si passa agli interventi a sforzo alto, con una data per ciascuno |
| Giallo | I punti gravi sono chiusi, ma gli interventi a sforzo alto non sono avviati o non hanno un responsabile | Si rimette il piano in riunione, con chi decide il bilancio |
| Rosso | Almeno un punto grave ancora aperto, o un punto chiuso che si è riaperto: una regola rimessa, un accesso riattivato | Si chiude il punto prima di tutto il resto e si cerca la causa della riapertura |
Le soglie sono quelle che Netframe usa nelle restituzioni e vanno adattate al piano concordato. Un’azienda con una sede e un firewall e un gruppo con cinque stabilimenti non hanno lo stesso piano a novanta giorni.
A cosa serve per la NIS2
La NIS2, cioè la direttiva (UE) 2022/2555 recepita in Italia con il decreto legislativo 138/2024, chiede misure di gestione dei rischi proporzionate. Sono elencate all’articolo 21 della direttiva e all’articolo 24 del decreto. Le specifiche di base sono quelle della determinazione 379907/2025 dell’Agenzia per la cybersicurezza nazionale (ACN), applicabile dal 15 gennaio 2026. Le misure stanno negli allegati 1 e 2, gli incidenti da notificare negli allegati 3 e 4. Nell’aprile 2026 la determinazione 127434/2026 ne ha integrato i termini per chi è entrato nell’elenco più tardi; la 127437/2026 riguarda l’elenco dei fornitori rilevanti. L’assessment non è la conformità: è il modo in cui si scopre da dove si parte e si documenta il percorso.
| Cosa chiede la norma (articolo 21 della direttiva, articolo 24 del decreto) | Cosa dà l’assessment |
|---|---|
| Analisi dei rischi e politiche di sicurezza | La fotografia iniziale con i rischi classificati e le evidenze |
| Sicurezza della rete e dei sistemi | Le aree 1, 2, 3, 5 e 6 con i punti trovati e il piano |
| Controllo degli accessi e autenticazione | L’area 4: chi entra, come, con quale verifica |
| Continuità e backup | L’area 7, per la parte di rete |
| Sicurezza della catena di fornitura | Gli accessi dei fornitori e dei costruttori censiti e valutati |
| Gestione degli incidenti | L’area 8: senza registri non si notifica nulla nei tempi richiesti |
| Verifica dell’efficacia delle misure | L’assessment ripetuto, con il confronto con il precedente |
Chi rientra nel perimetro e cosa fare nei primi novanta giorni è nella guida NIS2 per PMI manifatturiere. La conformità nel suo insieme resta un lavoro dell’azienda con i propri consulenti. L’assessment copre la parte tecnica di rete e infrastruttura e produce le evidenze che quel lavoro richiede.
Security assessment e analisi dei rischi: cosa viene prima
La prima misura che la NIS2 elenca è l’analisi dei rischi: un documento in cui l’azienda dice quali servizi contano, cosa può fermarli e cosa fa per evitarlo. L’assessment non la sostituisce, la alimenta. Senza una fotografia tecnica, l’analisi dei rischi si scrive a tavolino e descrive la rete che si crede di avere; con l’assessment descrive quella che c’è, con le evidenze.
L’ordine che funziona è questo. Si definisce il perimetro insieme a chi segue la conformità e si fa l’assessment. Si scrive o si aggiorna l’analisi dei rischi con i punti trovati e si approva il piano. Alla scadenza successiva si misura cosa è cambiato. Chi segue la conformità, consulente, legale o responsabile interno, resta il titolare del percorso e va coinvolto prima di fissare il perimetro. A Netframe spetta la parte tecnica di rete e infrastruttura, e le evidenze che quel percorso richiede.
Cosa l’assessment non è
Non è un penetration test: non prova a entrare, verifica come è messa la porta. Nemmeno una scansione automatica: la scansione può affiancarlo, affidata a partner qualificati, ma il valore sta nella lettura delle configurazioni e nelle interviste. Non è neppure sorveglianza, perché fotografa un momento, e fra un assessment e l’altro la rete va tenuta d’occhio da chi la gestisce. Allo stesso modo non è un giudizio sulle persone: trova configurazioni e procedure, non colpevoli. Infine non è una garanzia: una rete con tutti i punti chiusi è più difficile da attaccare, non impossibile.
Dal perimetro di Netframe restano fuori tre cose che vanno dette. La scansione delle vulnerabilità e il penetration test sono affidati a partner qualificati, con Netframe che definisce il perimetro e integra i risultati. Il controllo di accesso alla rete con piattaforme dedicate (NAC) non è un servizio offerto. La sorveglianza continua con un centro operativo di sicurezza gestito nemmeno.
Otto errori ricorrenti
- Comprare il penetration test prima dell’assessment, e scoprire la prima porta aperta al prezzo di un attacco simulato.
- Accettare come assessment l’esportazione di una scansione, con centinaia di voci e nessuna priorità.
- Escludere la produzione dal perimetro perché “quella è un’altra rete”.
- Non intervistare nessuno: le eccezioni non scritte non stanno nelle configurazioni.
- Un report senza evidenze, che chi deve intervenire non riesce a usare.
- Un piano senza responsabili e senza date, che resta un documento.
- Chiudere i punti gravi e dimenticare quelli a sforzo alto, che restano lì per anni.
- Fare l’assessment una volta e non fissare il prossimo.
Domande frequenti sul security assessment IT
Cos’è un security assessment IT?
Un security assessment IT, o assessment di sicurezza IT, è la verifica documentata di come è messa la sicurezza della rete e dell’infrastruttura di un’azienda. Si fa da dentro, con accesso alle configurazioni, interviste a chi gestisce i sistemi e prove mirate, confrontando tutto con le buone pratiche e con le norme applicabili. Copre esposizione verso internet, firewall, segmentazione, accessi remoti e identità, apparati di rete, Wi-Fi, raggiungibilità dei backup e registrazione degli eventi. Produce un report con i punti trovati classificati per gravità, le evidenze e un piano di interventi.
Che differenza c’è fra vulnerability assessment e penetration test?
Il vulnerability assessment è una scansione automatica che confronta versioni e servizi con un database di vulnerabilità note e produce un elenco con un punteggio di gravità. Il penetration test è un attacco simulato fatto a mano da specialisti, con obiettivo e regole d’ingaggio, per verificare se si riesce a entrare e fin dove. Il security assessment viene prima di entrambi: esamina configurazioni e architettura e dice dove si è esposti e cosa fare per primo; i due test misurano quello che resta.
Quanto dura un security assessment?
Dipende dal formato. La fotografia rapida per la direzione richiede una o due giornate. L’assessment completo richiede da cinque a dieci giornate fra raccolta, verifiche tecniche e report. Il riferimento è una PMI con una sede, un firewall, qualche decina di apparati e una rete di produzione. Per i gruppi con più sedi, da due a quattro settimane. Le attività sui sistemi si fanno in orari concordati e le prove mirate non fermano nulla.
Cosa contiene il report di un security assessment?
Cinque documenti. Una sintesi per la direzione con lo stato, i tre rischi principali e cosa fare nei novanta giorni. Il report tecnico con le otto aree, i punti trovati, l’evidenza di ciascuno, la gravità e lo sforzo. Il piano di interventi ordinato per priorità, con responsabili e orizzonti. L’inventario e lo schema di rete aggiornati. La corrispondenza con le misure richieste dalle norme, dove l’azienda ne ha una.
Il security assessment basta per la NIS2?
No, ma è il punto di partenza. La norma chiede misure di gestione dei rischi proporzionate (articolo 21 della direttiva, articolo 24 del decreto legislativo 138/2024). L’assessment dice da dove si parte, documenta i rischi con le evidenze e produce il piano. La conformità nel suo insieme, con politiche, procedure, formazione e notifiche, resta un lavoro dell’azienda con i propri consulenti; l’assessment copre la parte tecnica di rete e infrastruttura.
Serve prima l’analisi dei rischi o il security assessment?
Il security assessment viene prima, o insieme. L’analisi dei rischi che la NIS2 chiede descrive quali servizi contano e cosa può fermarli, e senza una verifica tecnica si scrive a tavolino. L’assessment fornisce la fotografia della rete con le evidenze; l’analisi dei rischi, scritta con chi segue la conformità, la usa per decidere priorità e misure. Dove un’analisi esiste già, l’assessment la aggiorna con lo stato reale.
Ogni quanto va rifatto?
Una volta l’anno, e a ogni cambiamento importante: una sede nuova, una macchina nuova collegata in rete, un cambio di firewall, un’acquisizione. Il secondo assessment vale più del primo, perché confronta e dice cosa è stato fatto e cosa no.
Chi fa security assessment IT per le PMI in Emilia-Romagna?
Netframe, system integrator IT con sede a Modena, esegue security assessment della rete e dell’infrastruttura per le PMI dell’Emilia-Romagna, da Piacenza a Rimini. L’attenzione particolare va alle manifatture con reti di produzione. Il metodo: perimetro concordato, interviste, lettura delle configurazioni, verifica dell’esposizione esterna, prove di raggiungibilità, report con evidenze e piano di interventi, evidenze per la NIS2. La scansione delle vulnerabilità e il penetration test sono svolti in collaborazione con partner qualificati; NAC e centro operativo di sicurezza gestito restano fuori dal perimetro.
Fonti
- Parlamento europeo e Consiglio, Direttiva (UE) 2022/2555 (NIS2), articolo 21, misure di gestione dei rischi di cibersicurezza (paragrafo 2, dalla lettera a alla lettera j); recepita con il decreto legislativo 4 settembre 2024, n. 138 (testo vigente), articolo 24, obblighi in materia di misure di gestione dei rischi per la sicurezza informatica
- Agenzia per la cybersicurezza nazionale (ACN), le determine sugli adempimenti per i soggetti NIS: determinazione 379907/2025, specifiche di base applicabili dal 15 gennaio 2026, che sostituisce la 164179/2025; determinazione 127434/2026, termini integrati per chi è entrato nell’elenco più tardi; determinazione 127437/2026, elenco dei fornitori rilevanti
- NIST (National Institute of Standards and Technology), The NIST Cybersecurity Framework (CSF) 2.0, 26 febbraio 2024: le sei funzioni Govern, Identify, Protect, Detect, Respond e Recover, riferimento per la classificazione delle aree
- CIS (Center for Internet Security), CIS Critical Security Controls v8.1: i diciotto controlli, fra cui inventario degli asset, configurazione sicura, gestione degli account e degli accessi, gestione delle vulnerabilità, gestione dei log, recupero dei dati, gestione e difesa della rete (documento scaricabile previa registrazione, citato in forma descrittiva)
- ENISA (Agenzia dell’Unione europea per la cibersicurezza), Cybersecurity guide for SMEs: 12 steps to securing your business, 28 giugno 2021: fra i dodici passi, la sicurezza della rete, degli accessi, dei dispositivi e dei backup, la gestione dei fornitori e il piano di risposta agli incidenti
- Centro di ricerca CIS della Sapienza Università di Roma e Laboratorio Nazionale di Cybersecurity del CINI, Framework Nazionale per la Cybersecurity e la Data Protection, edizione 2025 (versione 2.1), con il core allineato al NIST CSF 2.0
- Fortinet, Cisco e Huawei, guide alle buone pratiche di configurazione e alle credenziali predefinite dei rispettivi apparati (partner certificati; citate in forma descrittiva)
Fonti verificate il 15 ottobre 2026.
Nota di indipendenza
Netframe è un system integrator indipendente, non affiliata ai produttori citati salvo dove indicato: è partner certificato Cisco, Fortinet, Huawei, AudioCodes, Patton, 3CX e Ascom. Il security assessment è un’attività di Netframe sulla rete e sull’infrastruttura; la scansione delle vulnerabilità e il penetration test sono svolti in collaborazione con partner qualificati; NAC e centro operativo di sicurezza gestito restano fuori dal perimetro. Le giornate indicate sono un ordine di grandezza e vanno confermate sul perimetro concordato. Il servizio è descritto nella pagina security assessment, con sede operativa a Modena e interventi in tutta l’Emilia-Romagna.
Other Articles
Gli otto errori del site survey Wi-Fi: come si riconoscono e come si evitano prima di comprare la rete
Ponte radio tra edifici: come si collega una seconda sede o un capannone senza scavare, e quando invece serve la fibra
Monitor professionale o TV in sala riunioni: le differenze che contano, e la questione del canone RAI
Come si legge un report di site survey Wi-Fi: i requisiti, le mappe, il verdetto e le domande da fare prima di firmare
Ekahau, NetSpot e WiFi Analyzer: cosa fa davvero ciascuno, e quale serve per un site survey aziendale
Quanto costa il Wi-Fi aziendale: le sette voci di spesa, cosa le fa raddoppiare e come si legge un preventivo